


Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

В рамках целевой атаки на машиностроительное предприятие неизвестные злоумышленники отправляли на корпоративные адреса письма от имени СК РФ с троянским вложением. При его открытии в систему с помощью WhiteSnake внедрялся JavaScript-бэкдор.

Судя по набору инструментов (инфостилер, модульный бэкдор, программа для прослушки через микрофон), целью атаки являлся сбор информации о сотрудниках компании, ее инфраструктуре и внутренней сети. Эксперты «Доктор Веб» зафиксировали также выгрузку данных (файлов и скриншотов); авторство шпионской атаки установить не удалось.

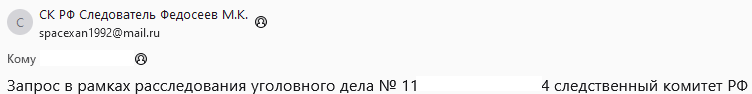
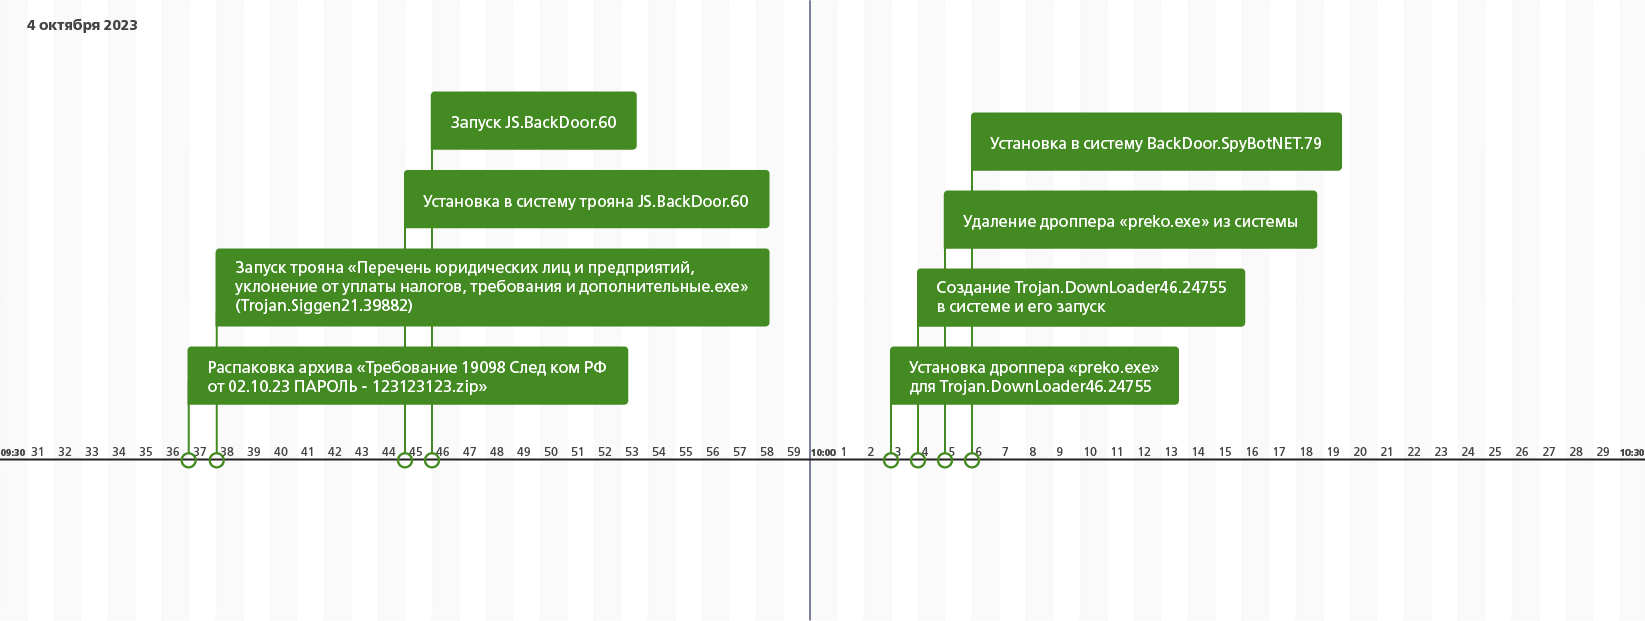
Поддельные письма рассылались с аккаунта @mail.ru и содержали два вложения: защищенный паролем вредоносный ZIP и безобидный PDF с отсылкой к содержимому архива. Последний включал два исполняемых файла (копии Trojan.Siggen21.39882, он же WhiteSnake Stealer), два документа для отвода глаз и пароль, сдублированный в имени архива (Трeбoвaниe 19098 Cлед ком РФ от 02.10.23 ПАРОЛЬ - 123123123.zip).


Стилер в данном случае играл роль первой ступени заражения: по команде собирал данные о конфигурации сетей Wi-Fi и пароли на доступ, запускал прокси-сервер SSH и устанавливал зловреда второй ступени — JS.BackDoor.60.

Бэкдор оказался необычным: он использовал собственный фреймворк на JavaScript с возможностью расширения функциональности за счет добавления модулей-задач. Свой автозапуск в зараженной системе вредонос обеспечивал двумя способами — с помощью записей в реестре Windows и через модификацию найденных файлов ярлыков (за исключением Explorer.lnk или Проводник.lnk).

Во втором случае всем LNK-находкам в качестве целевого приложения назначается wscript.exe. Для запуска указываются аргументы с записанным телом бэкдора, с тем чтобы он стартовал первым, а потом уже исходная программа. В итоге с помощью JavaScript-вредоноса авторам атаки удалось украсть содержимое десятков каталогов с личными и корпоративными данными. Зафиксирован также факт создания скриншотов.

Из дополнительных инструментов слежки злоумышленники использовали BackDoor.SpyBotNET.79 — программу для прослушки через подключенный микрофон. Запись велась лишь в тех случаях, когда зловред фиксировал интенсивность звука, характерную для человеческого голоса.

В ходе атаки наблюдались также попытки внедрения загрузчика Trojan.DownLoader46.24755 — безуспешные из-за возникшей ошибки.

Подпишитесь на новости

Apple объяснила глобальный сбой App Store и iCloud внутренним обновлением

Вечером 17 ноября по московскому времени у Apple произошел масштабный сбой. Не работали или работали с ошибками App Store, Apple Music, Apple Pay, вход в iCloud и Apple ID, почта iCloud, сайт iCloud.com и служба поддержки AppleCare.

Больше всего жалоб поступало из США, но проблемы возникли у пользователей по всему миру. Причину сбоя Apple назвала в заявлении для Bloomberg.

По словам компании, неполадки вызвало внутреннее обновление. Версию о кибератаке Apple исключила. Подробностей компания не раскрыла. Обновление затронуло и внутренние системы: инструменты сотрудников и работу розничных магазинов.

Первой на странице состояния систем Apple появилась проблема с AppleCare, около 19:15 по московскому времени. Через полчаса там отметили сбой App Store.

Мониторинговый проект NetBlocks сообщил, что неполадки международные и не связаны с ограничениями интернета в отдельных странах. К утру 18 ноября по московскому времени Apple отметила все проблемы как устраненные.

Сбой Apple стал очередным в серии крупных технических инцидентов в США за последние дни. Перед этим сбои затронули авиадиспетчерскую связь, из-за чего по всей стране останавливали вылеты, системы Microsoft и Агентство национальной безопасности. Госсекретарь США Марко Рубио заявил, что у властей нет признаков связи между этими инцидентами или участия враждебных сил.

RSS: Новости на портале Anti-Malware.ru