
Рутокен MFA и отечественная операционная система РЕД ОС теперь совместимы

Рутокен MFA и отечественная операционная система РЕД ОС теперь совместимы

Рутокен MFA и отечественная операционная система РЕД ОС теперь совместимы

Компании «Актив» и РЕД СОФТ подтвердили совместимость пользовательских устройств новой линейки Рутокен MFA и отечественной операционной системы РЕД ОС для строгой аутентификации при входе в локальные учётные записи.

Работа устройств линейки Рутокен MFA основана на стеке технологий FIDO2 (CTAP2). Использование пакетов из репозитория РЕД ОС позволяет аутентифицировать пользователя при входе в учётную запись по данному стандарту. После ввода логина и пароля пользователь должен ввести PIN-код от устройства (фактор знания) и подтвердить свое присутствие нажатием на сенсорную кнопку (фактор владения). Таким образом, заказчики получают возможность использовать один аутентификатор Рутокен MFA как для задач аутентификации в веб-сервисы, так и для входа в ОС.

Операционная система РЕД ОС может применяться в организациях с высокими требованиями к информационной безопасности и сохранности персональных данных (до 1 класса включительно). Безопасность работы РЕД ОС обеспечивается средствами защиты информации от доверенных партнёров РЕД СОФТ, встроенными инструментами мониторинга и реагирования на инциденты, присутствует сканер уязвимостей и средства безопасной разработки.

Сценарии совместного использования продуктов РЕД ОС и Рутокен MFA опубликованы на следующих ресурсах:

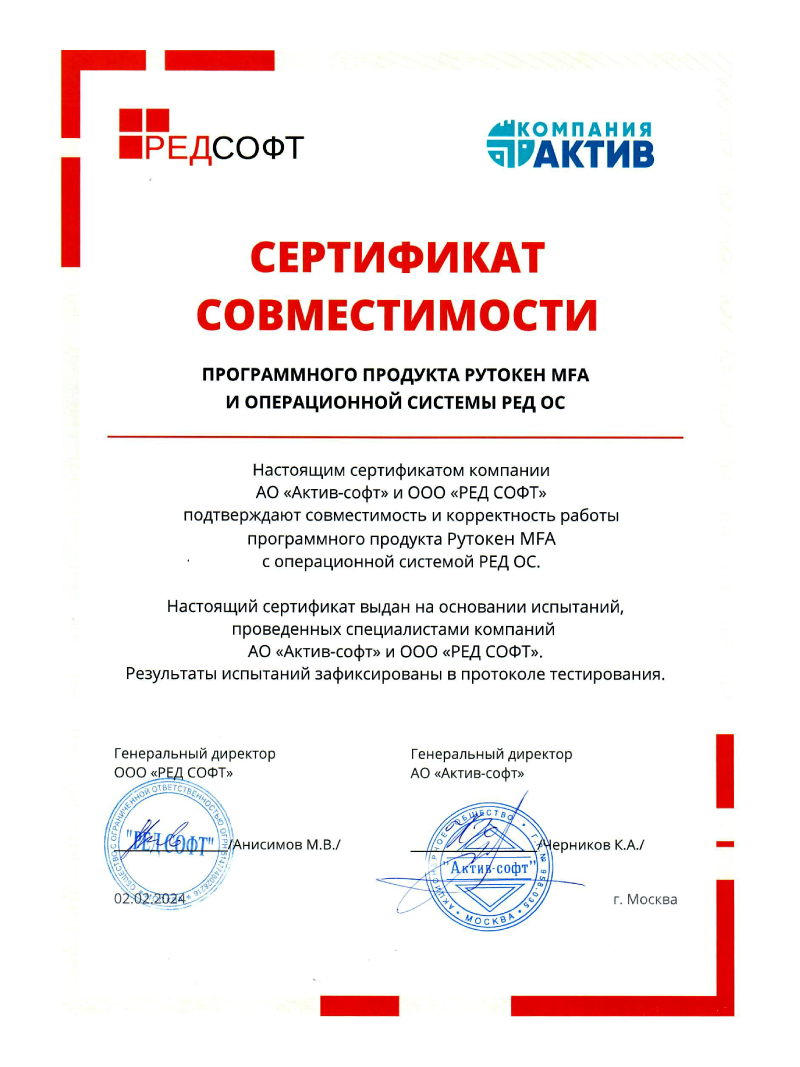
Совместимость решений компании «Актив» и РЕД СОФТ подтверждены сертификатом.

РЕД ОС — российская операционная система семейства Linux для серверов и рабочих станций, предоставляющая универсальную среду для использования прикладного программного обеспечения. Разработка РЕД ОС ведётся в закрытом контуре РЕД СОФТ, исходные коды и пакеты находятся в собственном репозитории РЕД ОС, расположенном на территории РФ. Это составной программный продукт, построенный на пакетной базе RPM-формата, соответствующий требованиям POSIX и LSB 4.1 (Linux Standard Base).

Андрей Шпаков, руководитель проектов по информационной безопасности Компании «Актив»: «Применение устройств Рутокен MFA в качестве аутентификаторов при входе в учетные записи российских операционных систем создает новые эффективные сценарии для заказчиков. Мы уверены, что пользователи РЕД ОС смогут решать вопросы качественной и надежной пользовательской аутентификации без лишних сложностей». 

Рустам Рустамов, заместитель генерального директора РЕД СОФТ: «РЕД ОС создаётся как безопасная среда для работы. Наша задача ― соответствовать самым высоким стандартам и требованиям к информационной безопасности, так как среди заказчиков РЕД СОФТ много организаций и компаний, которые всерьёз заботятся о сохранности своих данных. Такие продукты, как устройства Рутокен MFA, помогают расширить стек решений по информационной безопасности, доступных для пользователей РЕД ОС».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru