В «Лаборатории Касперского» изучили обучающего робота китайского производства и обнаружили уязвимости, которые можно использовать для получения данных о ребенке и общения с ним втайне от родителей. Вендора поставили в известность, проблемы уже решены.
Подвергнутая анализу подвижная детская игрушка, по словам экспертов, представляет собой интерактивное Android-устройство с цветным экраном, микрофоном и видеокамерой. В комплект входят игровые и обучающие приложения для детей, голосовой ассистент, средства подключения к интернету и связи с родителями через приложение, установленное на их смартфонах.
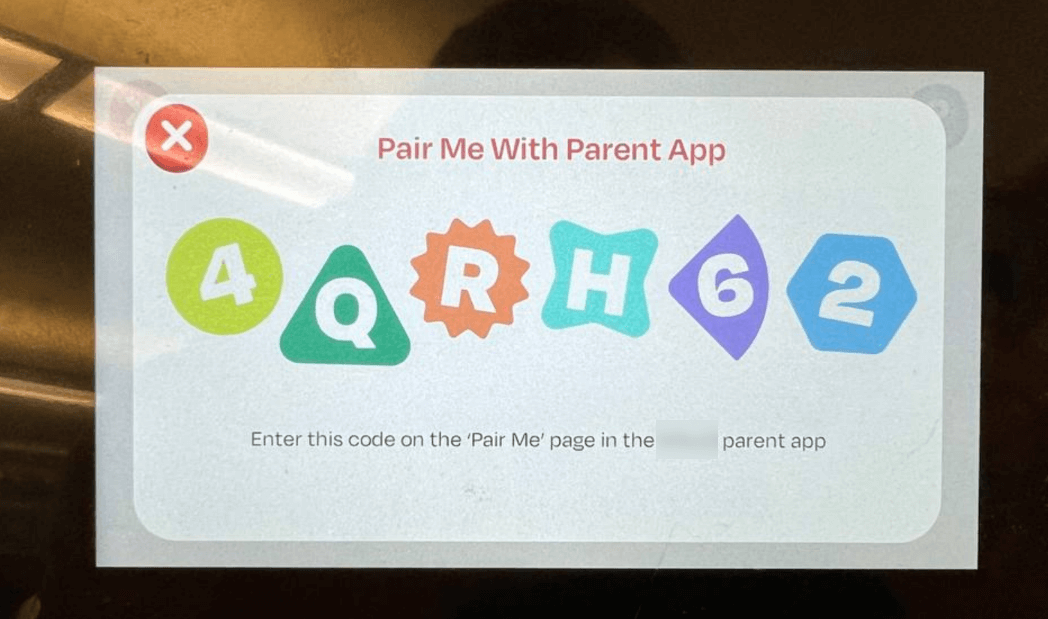
При начальном запуске робот просит обновить софт, выбрать сеть Wi-Fi, привязаться к устройству родителя (чтобы тот смог звонить и отслеживать активность и успехи ребенка), а также ввести имя и возраст пользователя.
Исследование показало, что умный гаджет общается со своим сервером по HTTP, и все данные передаются в открытом виде (сейчас перешел на HTTPS — после обновления прошивки). В результате злоумышленник мог, используя сетевой анализатор, перехватить информацию о ребенке.
Некоторые сетевые запросы тоже позволяли получить конфиденциальные данные. Так, токен доступа к API формировался на основе юзернейма, пароля и ключа, однако сервер отдавал его, не проверяя правильность пароля.
Запрос конфигурации осуществлялся по уникальному ID, однако последний можно было угадать подбором: он состоял из девяти символов и был схож с идентификатором P/N (номером партии), указанным на корпусе робота. Подобная возможность позволяла получить информацию о владельце игрушки, такую как имя, пол, возраст, IP-адрес, страна проживания.
Другой запрос по тому же ID возвращал имейл и телефонный номер родителя, а также код для привязки его мобильного устройства — одноразовый шестизначный пароль, который в отсутствие лимита на попытки ввода легко ломался брутфорсом. Заполучив такие ключи, злоумышленник мог перепривязать робота, подменив родительский аккаунт своим.
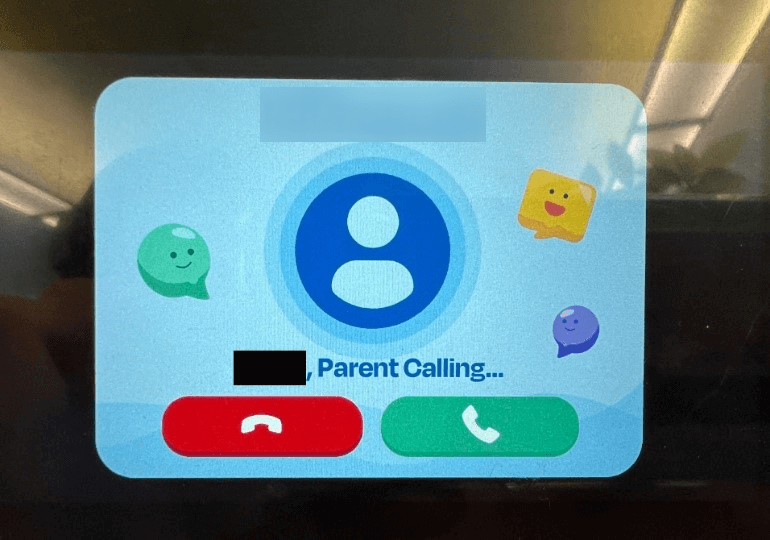
Исследование также выявило неадекватность защиты видеосвязи: при открытии сессии не проводилось надлежащих проверок. Из-за этого можно было, используя камеру и микрофон, звонить ребенку без ведома родителей.
Система обновления робота тоже оказалась несовершенной: отдаваемые с сервера архивы не заверялись подписью. В результате злоумышленник потенциально имел возможность заменить такой файл вредоносным.
«При покупке умных устройств необходимо обращать внимание не только на их развлекательные и образовательные опции, но и на уровень защищённости, — комментирует Николай Фролов, старший исследователь Kaspersky ICS CERT. — Мы рекомендуем родителям внимательно изучать обзоры умных игрушек, следить за новостями об обновлениях программного обеспечения и по возможности присматривать за ребёнком, пока он взаимодействует с таким гаджетом».