


Сложный вредонос Xeno теперь доступен бесплатно на GitHub

Сложный вредонос Xeno теперь доступен бесплатно на GitHub

Сложный вредонос Xeno теперь доступен бесплатно на GitHub

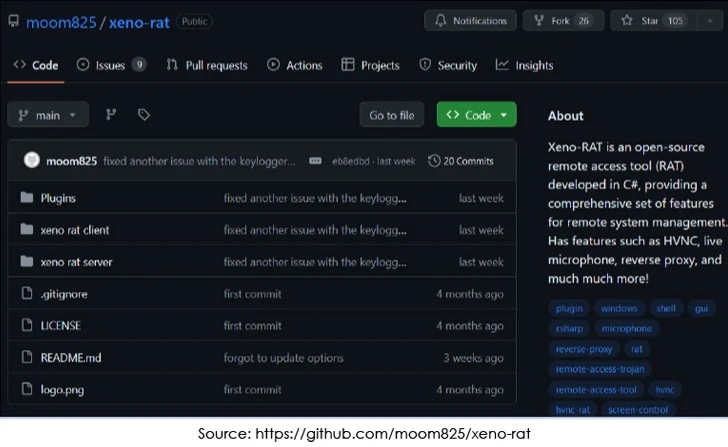
Сложный троян Xeno, открывающий удалённый доступ к компьютеру жертвы, доступен бесплатно на GitHub. Теперь вредонос стал доступнее и, как следствие, опаснее.

Xeno написан на C# и может работать в системах Windows 10 и Windows 11. Его автор, известный под ником moom825, утверждает, что зловред предоставляет богатый набор функций для удалённого управления ОС.

Среди них отмечаются, например, обратный прокси SOCKS5, возможность записывать аудио в режиме реального времени, а также устанавливать модуль hVNC (hidden virtual network computing).

«Троян написан полностью с нуля, что гарантирует уникальный подход к реализации удалённого доступа», — гласит описание Xeno от разработчика на GitHub.

К слову, moom825 также стоит за разработкой другого вредоноса на C# — DiscordRAT 2.0, которого ранее распространяли в npm-пакетах. Мы писали об этих атаках в октябре 2023-го.

Специалисты Cyfirma отметили, что Xeno попадет на устройства жертв через сеть доставки контента Discord.


«Основной вектор — файлы-ярлыки, замаскированные под скриншоты WhatsApp и выполняющие функции загрузчика. С их помощью в систему помещается ZIP-архив, где он распаковывается и запускается (вторая ступень атаки)», — пишут исследователи.

Вредоносная библиотека подключается с помощью сторонней загрузки, что помогает закрепиться в системе и уйти от детектирования антивирусными средствами.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru