


Сложный вредонос Xeno теперь доступен бесплатно на GitHub

Сложный вредонос Xeno теперь доступен бесплатно на GitHub

Сложный вредонос Xeno теперь доступен бесплатно на GitHub

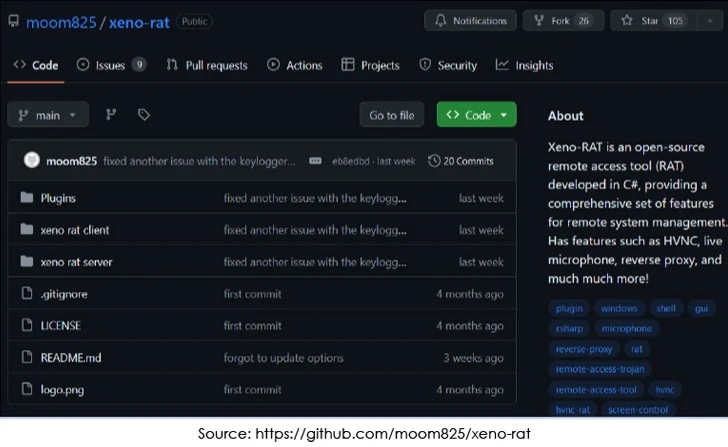
Сложный троян Xeno, открывающий удалённый доступ к компьютеру жертвы, доступен бесплатно на GitHub. Теперь вредонос стал доступнее и, как следствие, опаснее.

Xeno написан на C# и может работать в системах Windows 10 и Windows 11. Его автор, известный под ником moom825, утверждает, что зловред предоставляет богатый набор функций для удалённого управления ОС.

Среди них отмечаются, например, обратный прокси SOCKS5, возможность записывать аудио в режиме реального времени, а также устанавливать модуль hVNC (hidden virtual network computing).

«Троян написан полностью с нуля, что гарантирует уникальный подход к реализации удалённого доступа», — гласит описание Xeno от разработчика на GitHub.

К слову, moom825 также стоит за разработкой другого вредоноса на C# — DiscordRAT 2.0, которого ранее распространяли в npm-пакетах. Мы писали об этих атаках в октябре 2023-го.

Специалисты Cyfirma отметили, что Xeno попадет на устройства жертв через сеть доставки контента Discord.


«Основной вектор — файлы-ярлыки, замаскированные под скриншоты WhatsApp и выполняющие функции загрузчика. С их помощью в систему помещается ZIP-архив, где он распаковывается и запускается (вторая ступень атаки)», — пишут исследователи.

Вредоносная библиотека подключается с помощью сторонней загрузки, что помогает закрепиться в системе и уйти от детектирования антивирусными средствами.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru