


В Яндекс ID теперь можно войти по лицу или отпечатку пальца

В Яндекс ID теперь можно войти по лицу или отпечатку пальца

В Яндекс ID теперь можно войти по лицу или отпечатку пальца

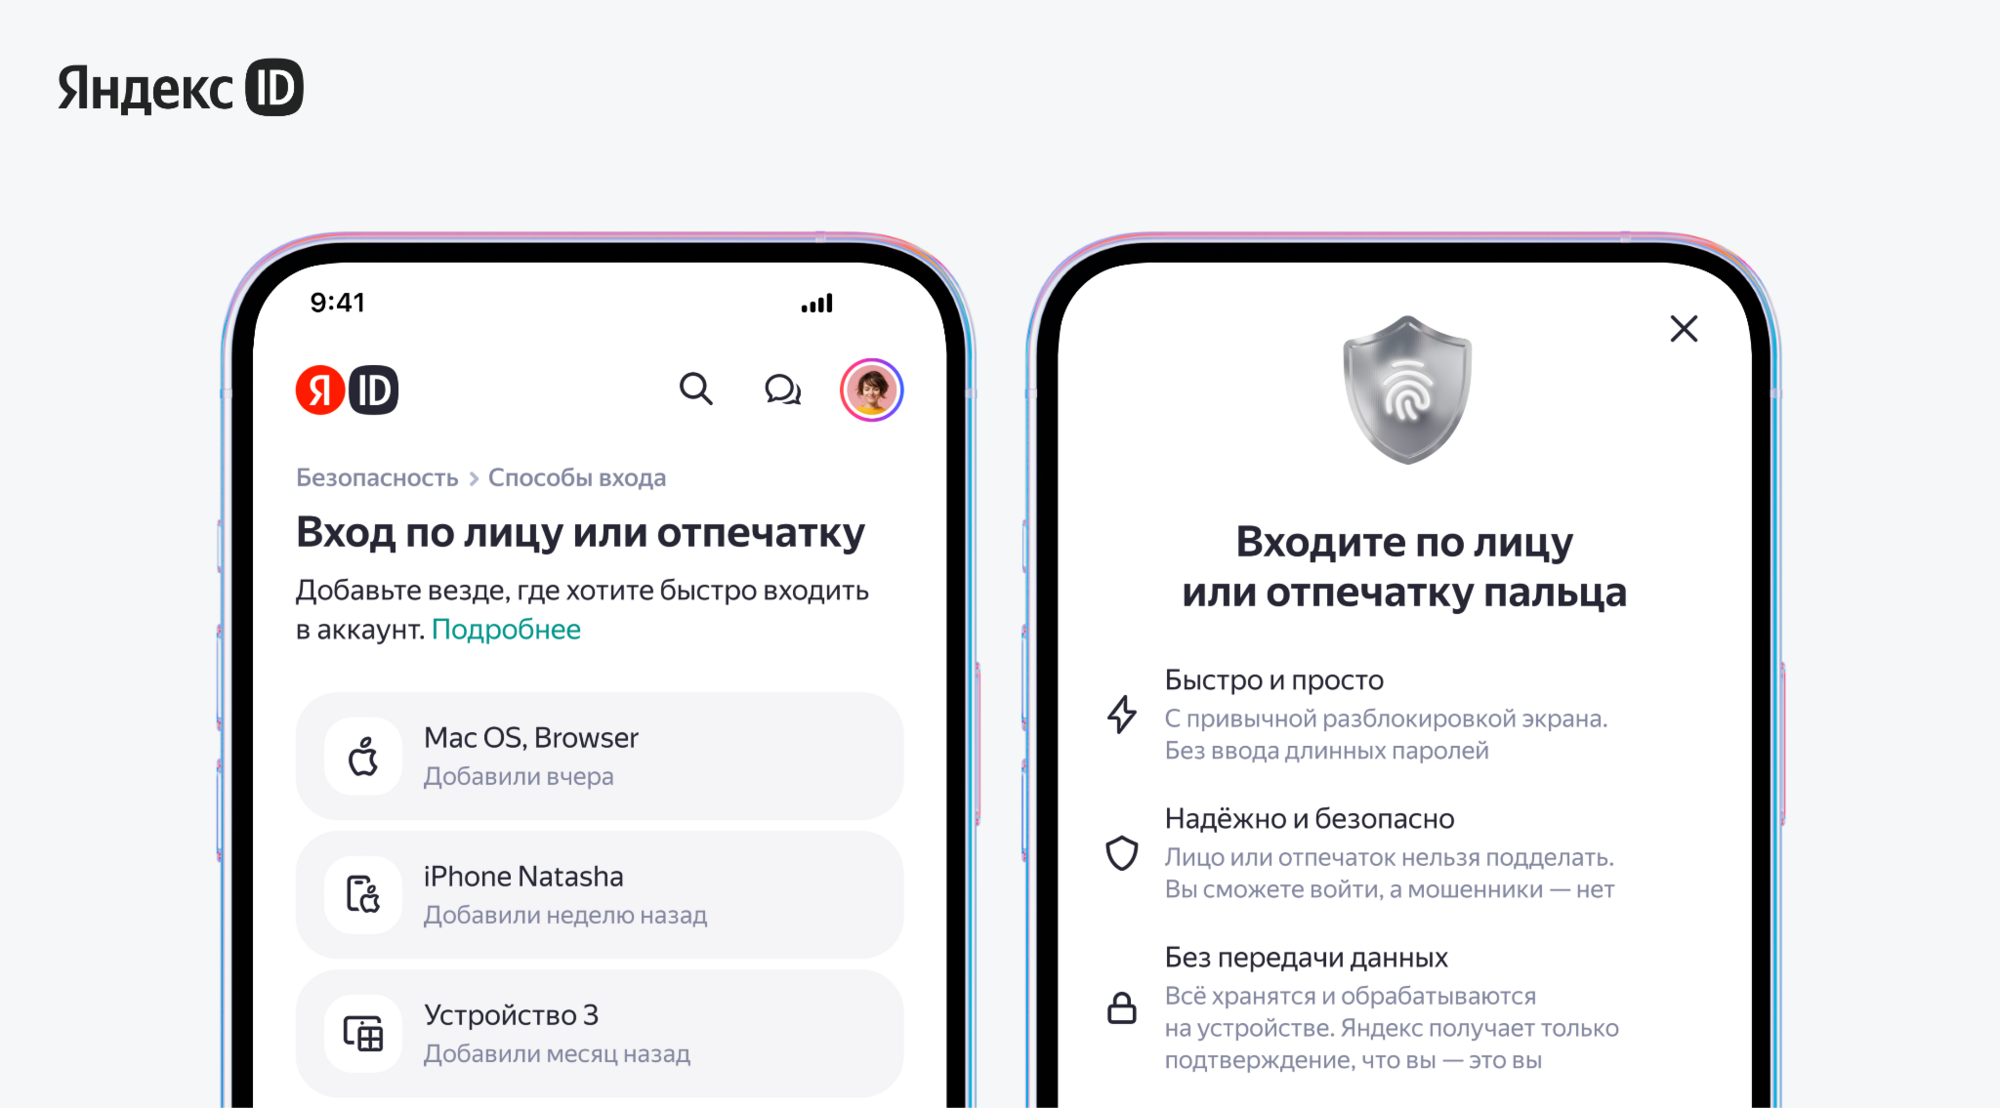
Пользователи Яндекс ID теперь могут пройти аутентификацию с помощью сканирования отпечатка пальца или лица. Таким образом, копания продолжает развивать беспарольные методы входа в аккаунт.

Как отмечают разработчики, биометрическая аутентификация стала доступна благодаря интеграции веб-стандарта WebAuthn. Считается, что последний обеспечивает довольно высокий уровень безопасности и конфиденциальности.

WebAuthn не позволит воспроизвести ключ со стороннего устройства, а также не даст подделать отпечаток пальца или лица конечного пользователя. Отдельно подчёркивается, что у Яндекс ID не будет доступа к данным отсканированных пальцев и лиц, они будут храниться исключительно на устройстве.

Для удобства пользователей аутентифицироваться можно не только со смартфона, подойдут и другие девайсы: «умные» часы, USB-ключи Yubikey и т. п.

Чтобы начать пользоваться новой функциональностью, нужно пройти в личный кабинет и создать ключ для конкретного устройства в разделе «Вход по лицу или отпечатку». Одна учётная запись может создать до 10 ключей на разных девайсах.


Напомним, в октябре мы писали, что войти в Яндекс ID теперь можно без пароля, с помощью картинки. А в прошлом месяце стало известно, что Яндекс ID предотвратил 50 млн подозрительных попыток входа в 2023 году.

Стоит также обратить внимание на дополнение программы bug bounty для «умных» устройств от Яндекс. Теперь за баги можно получить миллион рублей.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru