

Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

Неизвестная киберпреступная группировка взяла на вооружение инструмент с открытым исходным кодом — SSH-Snake, который используется для сетевого маппинга. С помощью «змеи» атакующие ищут закрытые ключи и передвигаются по сети жертвы латерально.

На SSH-Snake обратила внимание команда исследователей Sysdig Threat Research, которые описали тулзу как «самомодифицирующийся червь».

От других подобных киберугроз «змею» отличает отсутствие паттернов, которые обычно ассоциируются со скриптовыми атаками. Червь ищет закрытые ключи в соответствующих локациях, включая шелл-историю файлов.

Такие ключи в дальнейшем используются для незаметного продвижения по сети и заражения новых устройств. На сегодняшний день SSH-Snake доступен в виде открытого кода на GitHub.

Тем не менее специалисты Sysdig подчёркивают, что «змея» выводит принцип латерального перемещения на другой уровень из-за своей достаточно агрессивной манеры поиска закрытых ключей.

«Новый инструмент предоставляет киберпреступникам большую гибкость в настройках. За счёт отсутствия типичных для скриптовых атак паттернов тулза обеспечивает более незаметную работу», — пишет Sysdig.

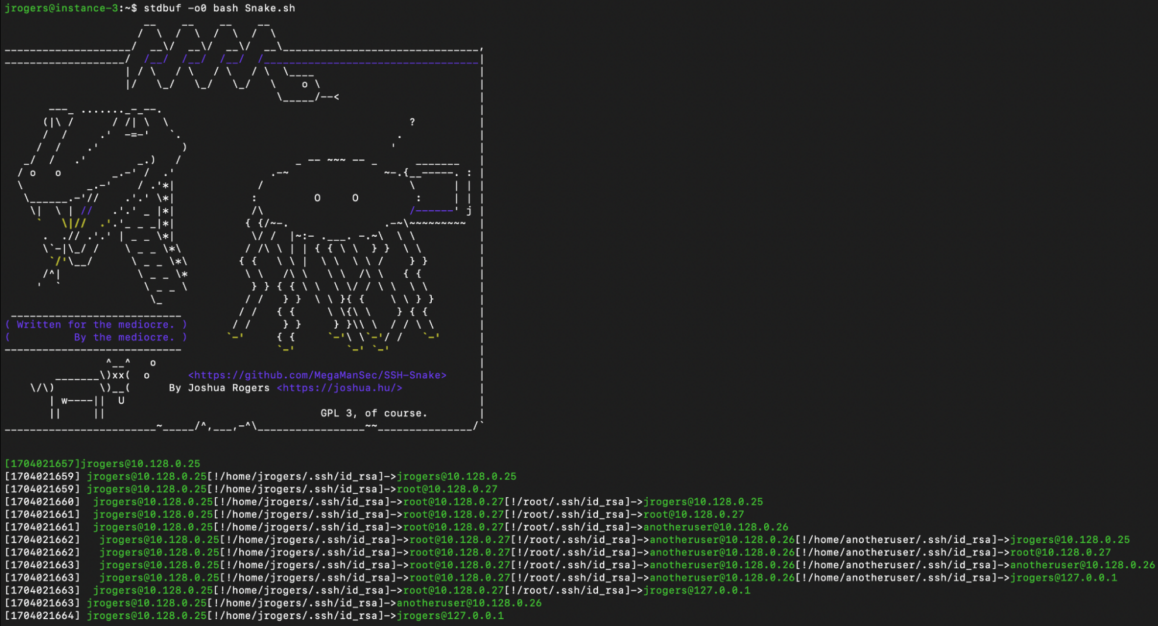
SSH-Snake, вышедший в свет 4 января 2023 года, представляет собой Bash-скрипт, заточенный под автономный поиск учётных данных SSH и использования их для продвижения по сети.


Как отметили исследователи, SSH-Snake умеет модифицировать себя и уменьшать собственный размер при первом запуске (осуществляется за счёт удаления из кода комментариев, необязательных функций и пробелов).

В Sysdig подсчитали, что инструмент использовался в атаках приблизительно на 100 жертв.

Подпишитесь на новости

После атак на ЦОД: Яндекс объединился с Selectel, К2Cloud и VK Cloud

Когда дата-центры повреждены, бизнесу нужны работающие сервисы, желательно без недель согласований. Яндекс договорился с Selectel, К2Cloud и VK Cloud об ускоренном размещении данных и сервисов клиентов Yandex Cloud, пострадавших от атак беспилотников.

Как сообщает ТАСС, для переноса инфраструктуры провайдеры выделили дополнительные команды специалистов, предложили гибкие финансовые условия и упростили подключение.

Задача — помочь компаниям быстрее переехать на другие площадки и сократить перебои.

Миграцией совместно занимаются команды Yandex Cloud и партнеров. В Яндексе рассчитывают сделать переход максимально быстрым и бесшовным, чтобы пострадавшие сервисы как можно скорее вернулись к нормальной работе.

Конкретные сроки переноса и параметры финансовых условий в сообщении не раскрываются, поэтому обещать всем мгновенный переезд пока рано: речь идет об организации ускоренной помощи.

Для облачного рынка это показательный момент: провайдеры, которые обычно конкурируют за заказчиков, теперь вместе помогают восстановить их инфраструктуру.

Напомним, после происшествия в Сасово Яндекс сообщил об атаке БПЛА на дата-центр в Калуге. Несколько его модулей полностью выведены из строя, поэтому часть сервисов может работать с перебоями.

RSS: Новости на портале Anti-Malware.ru