


Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

Самомодифицирующийся червь SSH-Snake ворует SSH-ключи и ходит по сети

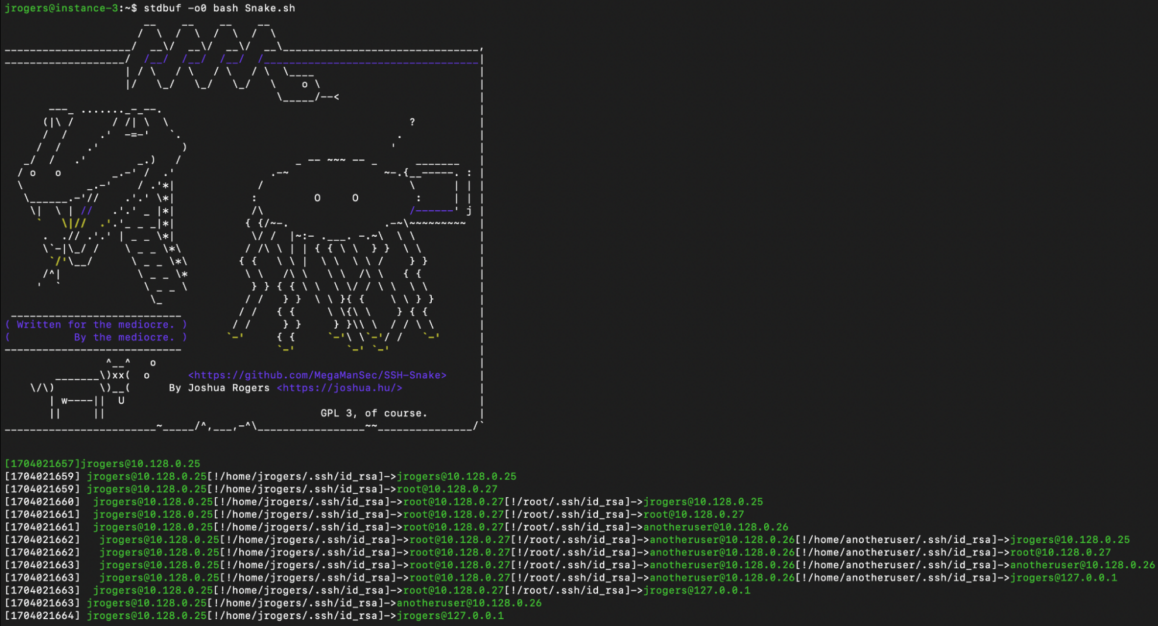
Неизвестная киберпреступная группировка взяла на вооружение инструмент с открытым исходным кодом — SSH-Snake, который используется для сетевого маппинга. С помощью «змеи» атакующие ищут закрытые ключи и передвигаются по сети жертвы латерально.

На SSH-Snake обратила внимание команда исследователей Sysdig Threat Research, которые описали тулзу как «самомодифицирующийся червь».

От других подобных киберугроз «змею» отличает отсутствие паттернов, которые обычно ассоциируются со скриптовыми атаками. Червь ищет закрытые ключи в соответствующих локациях, включая шелл-историю файлов.

Такие ключи в дальнейшем используются для незаметного продвижения по сети и заражения новых устройств. На сегодняшний день SSH-Snake доступен в виде открытого кода на GitHub.

Тем не менее специалисты Sysdig подчёркивают, что «змея» выводит принцип латерального перемещения на другой уровень из-за своей достаточно агрессивной манеры поиска закрытых ключей.

«Новый инструмент предоставляет киберпреступникам большую гибкость в настройках. За счёт отсутствия типичных для скриптовых атак паттернов тулза обеспечивает более незаметную работу», — пишет Sysdig.

SSH-Snake, вышедший в свет 4 января 2023 года, представляет собой Bash-скрипт, заточенный под автономный поиск учётных данных SSH и использования их для продвижения по сети.


Как отметили исследователи, SSH-Snake умеет модифицировать себя и уменьшать собственный размер при первом запуске (осуществляется за счёт удаления из кода комментариев, необязательных функций и пробелов).

В Sysdig подсчитали, что инструмент использовался в атаках приблизительно на 100 жертв.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru