


Шпион SpyNote научился обходить контроль разрешений в Android

Шпион SpyNote научился обходить контроль разрешений в Android

Шпион SpyNote научился обходить контроль разрешений в Android

Разбор новейшего образца SpyNote показал, что реализованный в Android 13 новый охранник — Restricted Settings — не мешает шпиону с функциями RAT-трояна получить доступ к спецвозможностям (Accessibility Services) для выполнения своих задач.

Как оказалось, для обхода нового защитного механизма SpyNote, как и Anatsa, использует сеансовый инсталлятор, который вытаскивает из ресурсов другой, вредоносный APK, и тот уже внедряет в систему целевую полезную нагрузку.

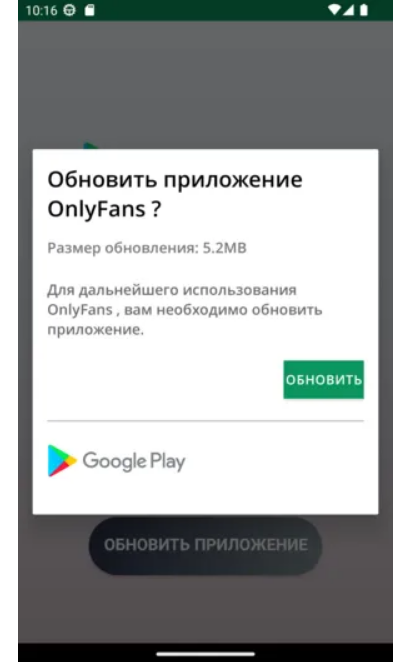
Обнаруженный в минувший уикенд семпл вредоноса был замаскирован под приложение OnlyFans (для контента 18+). При запуске он сымитировал процесс загрузки обновления и занялся установкой assets/child.apk.


Вредоносный APK представлял собой ZIP-архив и использовал упаковщик JsonPacker. Попытки распаковать его автоматизированными средствами (с помощью Apktool, DroidLysis, JADX, Kavanoz и т. п.) окончились неудачей, пейлоад пришлось извлекать почти вручную.

Код SpyNote оказался обфусцированным — был щедро дополнен мусором. При запуске зловред прежде всего проводит проверки на наличие эмуляторов (обычных для Android и ряда других), а затем просит включить Accessibility, получает с сервера (голландский 95[.]174.67.245 на порту 7744) конфигурационный файл и приступает к выполнению основных задач.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru