


Android-троян Anatsa, обходящий защиту Google Play, расширил географию атак

Android-троян Anatsa, обходящий защиту Google Play, расширил географию атак

Android-троян Anatsa, обходящий защиту Google Play, расширил географию атак

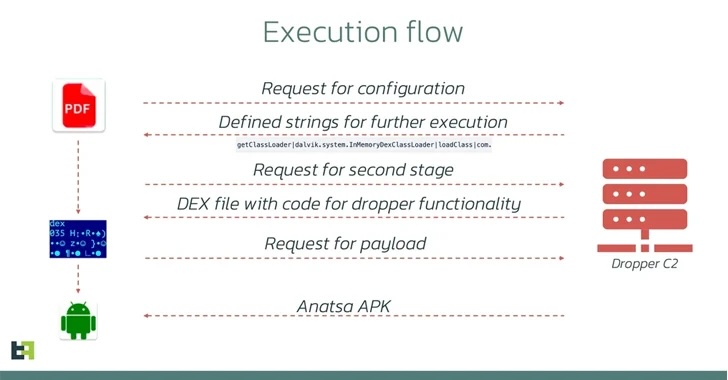
Банковский троян Anatsa для Android (также известен под именами TeaBot и Toddler) был замечен в новых кампаниях. Вредонос успешно использует дропперы и прикидывается безобидным софтом в Google Play Store.

Исследователи из компании ThreatFabric посвятили Anatsa новый отчёт, в котором анализируются ноябрьские атаки. Эксперты отмечают:

«Некоторые дропперы, участвующие в этой кампании, использовали специальные возможности Android, несмотря на механизмы защиты в Google Play Store».

«Все дропперы способны обходить ограничения в Android 13. В общей сложности таких дропперов пять, а число их установок превышает 100 тысяч».

Проникнув в ОС, Anatsa получает полный контроль над заражённым устройством и может выполнять действия от лица жертвы. Кроме того, троян способен перехватывать учётные данные и вмешиваться в транзакции.

В последней кампании вредонос маскируется под приложение для очистки — «Phone Cleaner - File Explorer» (имя пакета — «com.volabs.androidcleaner»). Для внедрения злонамеренной составляющей авторы используют новые версии и обновления софта.

На сегодняшний день Anatsa уже нельзя найти в Google Play Store, однако пользователи всё ещё могут ненароком загрузить его из сторонних магазинов. Согласно статистике AppBrain, троян проник на 12 тыс. смартфонов в период с 13 по 27 ноября.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru