


Шпион SpyNote научился обходить контроль разрешений в Android

Шпион SpyNote научился обходить контроль разрешений в Android

Шпион SpyNote научился обходить контроль разрешений в Android

Разбор новейшего образца SpyNote показал, что реализованный в Android 13 новый охранник — Restricted Settings — не мешает шпиону с функциями RAT-трояна получить доступ к спецвозможностям (Accessibility Services) для выполнения своих задач.

Как оказалось, для обхода нового защитного механизма SpyNote, как и Anatsa, использует сеансовый инсталлятор, который вытаскивает из ресурсов другой, вредоносный APK, и тот уже внедряет в систему целевую полезную нагрузку.

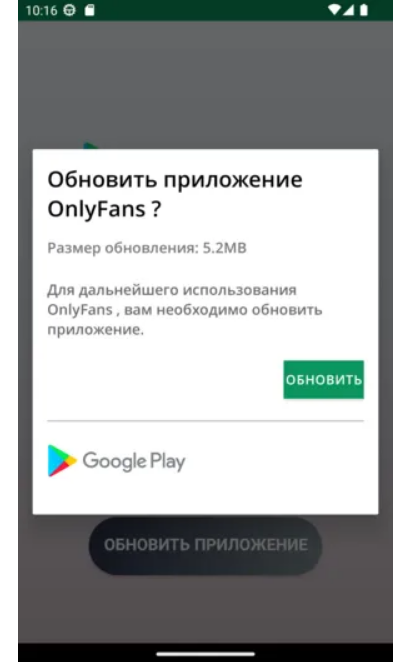
Обнаруженный в минувший уикенд семпл вредоноса был замаскирован под приложение OnlyFans (для контента 18+). При запуске он сымитировал процесс загрузки обновления и занялся установкой assets/child.apk.


Вредоносный APK представлял собой ZIP-архив и использовал упаковщик JsonPacker. Попытки распаковать его автоматизированными средствами (с помощью Apktool, DroidLysis, JADX, Kavanoz и т. п.) окончились неудачей, пейлоад пришлось извлекать почти вручную.

Код SpyNote оказался обфусцированным — был щедро дополнен мусором. При запуске зловред прежде всего проводит проверки на наличие эмуляторов (обычных для Android и ряда других), а затем просит включить Accessibility, получает с сервера (голландский 95[.]174.67.245 на порту 7744) конфигурационный файл и приступает к выполнению основных задач.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru