


Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Атаки VoltSchemer позволяют внедрить голосовые команды и перегреть смартфон

Исследователи разработали новый вектор атаки на мобильные устройства и назвали его «VoltSchemer». С помощью описанного метода можно внедрять голосовые команды для управления помощником на смартфоне и даже нагревать устройства до физического повреждения.

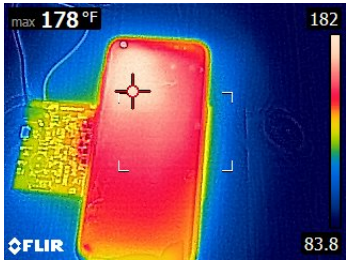
Используя VoltSchemer, условный злоумышленник может раскалить находящийся рядом с беспроводной зарядкой девайс до температуры выше 280 °С.

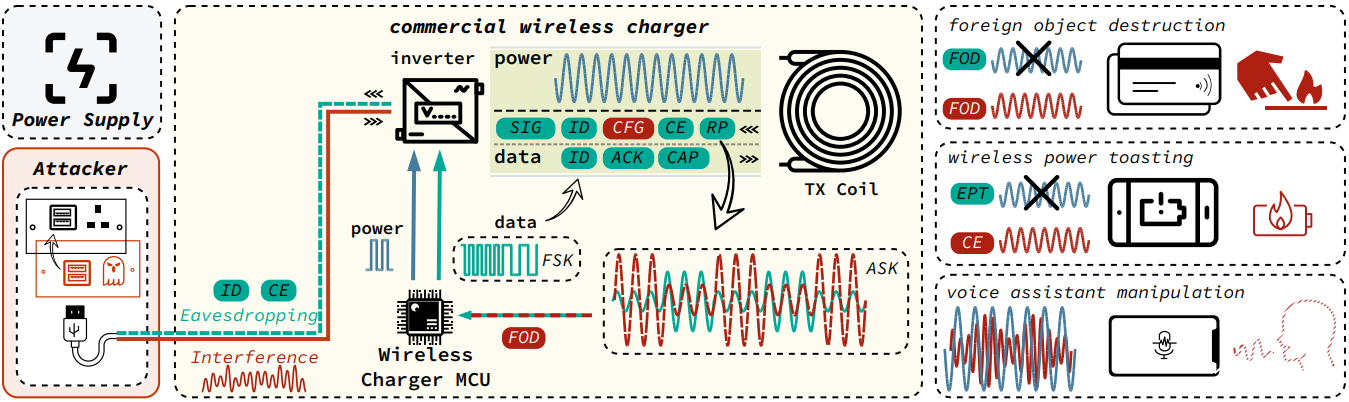
В отчёте специалистов Университета Флориды и CertiK отмечается, что для реализации VoltSchemer используются электромагнитные помехи, с помощью которых можно управлять поведением зарядного устройства.

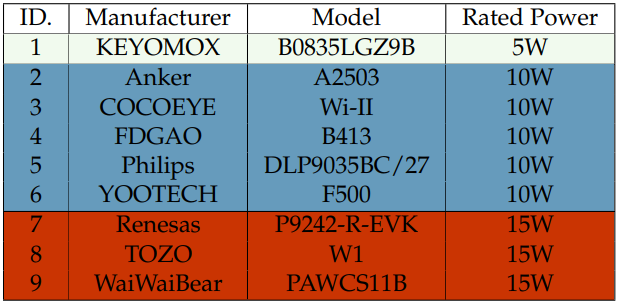
Для демонстрации состоятельности атаки эксперты провели тестирования (PDF) на девяти наиболее популярных беспроводных зарядок, доступных по всему миру. Результаты тестов показали, что такие устройства содержат аппаратные проблемы.


По словам исследователей, атакующие могут манипулировать напряжением, которое подаётся на вход зарядного устройства, и подстраивать колебания напряжения для создания сигнала помех.

В случае VoltSchemer злоумышленники могут задействовать сторонний девайс, при этом не потребуется физически модифицировать зарядку или заражать смартфон вредоносом.

Проблема в том, что действия атакующего могут мешать мобильному устройству обмениваться данными с зарядной станицей. Как известно, они оба используют микроконтролеры для управления процессом зарядки, но VoltSchemer может искажать передаваемые сигналы.

Вектор задействует уязвимости в аппаратной составляющей беспроводных зарядных устройств, а также в протоколах, управляющих их связью. В случае успешной атаки VoltSchemer может перегреть целевой смартфон, обойти стандарты безопасности Qi и внедрить голосовые команды для управления помощником.


В качестве «подопытного» исследователи взяли Samsung Galaxy S8, который удалось разогреть до 352,4 °С.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru