


Банки сберегли клиентам 5,8 трлн руб., мошенникам удалось украсть 15,8 млрд

Банки сберегли клиентам 5,8 трлн руб., мошенникам удалось украсть 15,8 млрд

Банки сберегли клиентам 5,8 трлн руб., мошенникам удалось украсть 15,8 млрд

По данным Банка России, в 2023 году кредитно-финансовые организации пресекли 34,8 млн попыток кражи денег со счетов на общую сумму 5,8 трлн рублей. Потери клиентов по вине мошенников составили 15,8 млрд руб. — на 11,5% больше, чем в 2022 году.

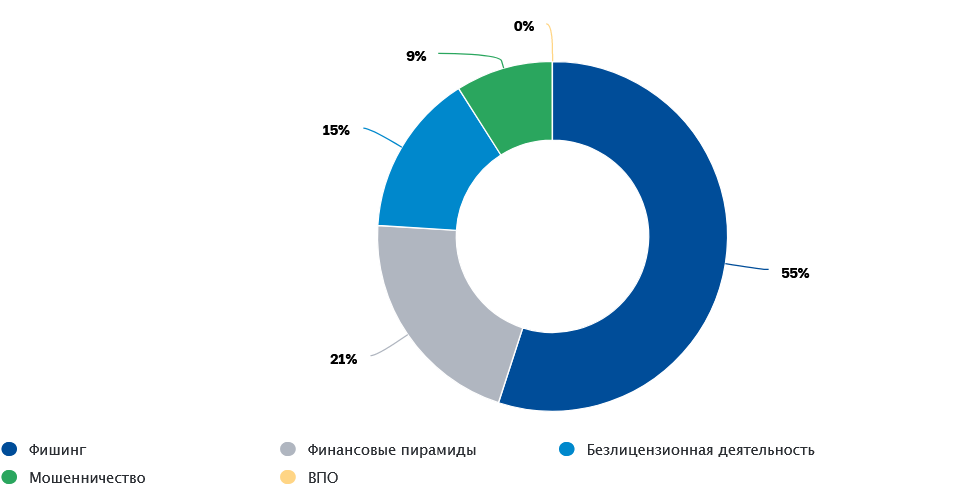
В ЦБ полагают, что одной из возможных причин роста объема хищений является изменение характера телефонного мошенничества: злоумышленники стали уделять больше внимания выбору целей и тщательнее готовиться к атакам, изучая открытые источники и результаты утечек.

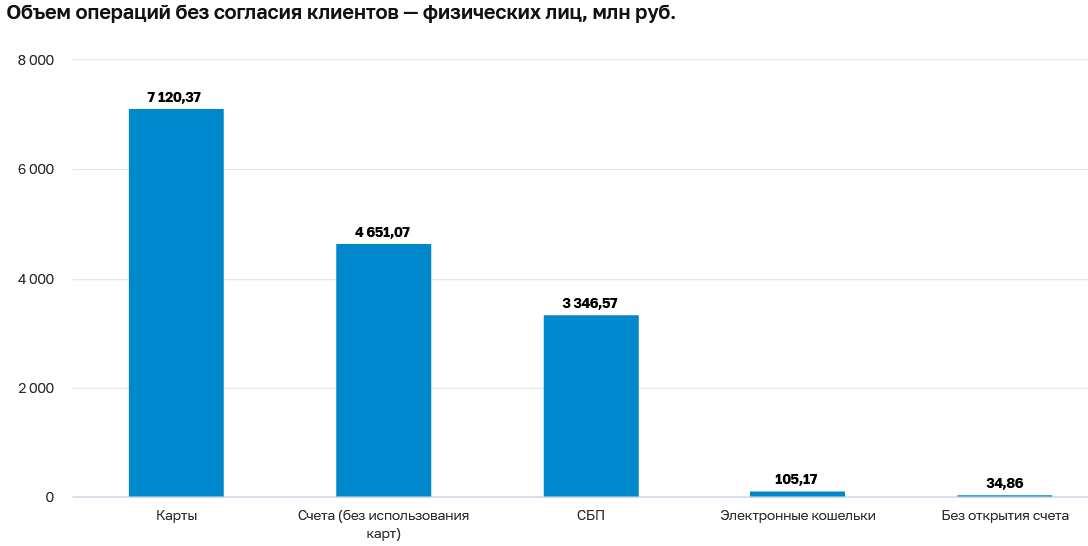
Больше всего было похищено через операции по банковским картам.


При этом обманщики могут украсть не только собственные средства жертв, но также полученные ими в банке кредиты. Чтобы избежать таких потерь, Центробанк собирается ввести дополнительные требования к антифрод-процедурам по выдаче кредитов и займов.

С июля финансовые организации также обяжут на два дня приостанавливать подозрительные транзакции, чтобы клиенты смогли обратить на них внимание и в случае необходимости отозвать. Если счет получателя перевода числится в базе регулятора как мошеннический, а банк не заморозил операцию на положенный срок, он должен будет возместить клиенту потерю.

Доля денежных средств, возращенных клиентам банками, в сравнении с 2022 годом увеличилась на 8,7% — до 1,38 млрд рублей. ЦБ направил операторам связи информацию о 575,7 тыс. телефонных номеров, использованных мошенниками, а также инициировали блокировку 42,8 тыс. сайтов и страниц, созданных обманщиками.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru