


Uncom OS: В России сделали клон macOS с передовой версией GNOME 45

Uncom OS: В России сделали клон macOS с передовой версией GNOME 45

Uncom OS: В России сделали клон macOS с передовой версией GNOME 45

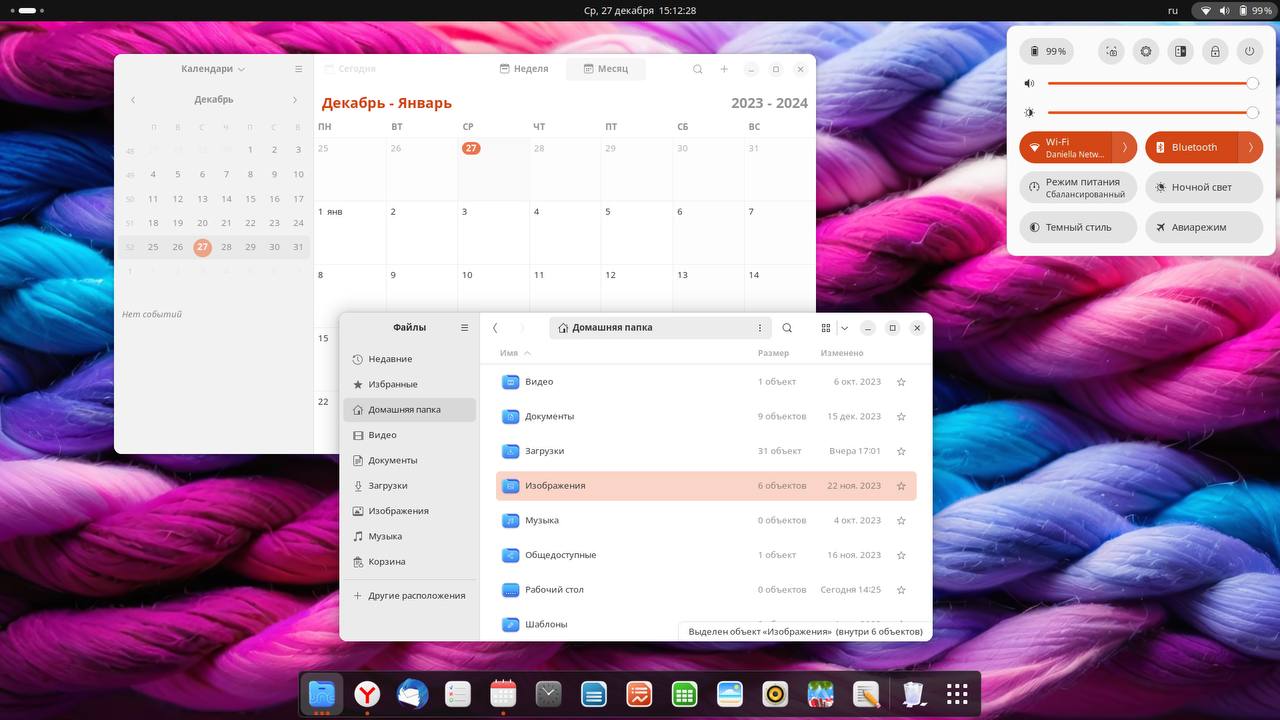
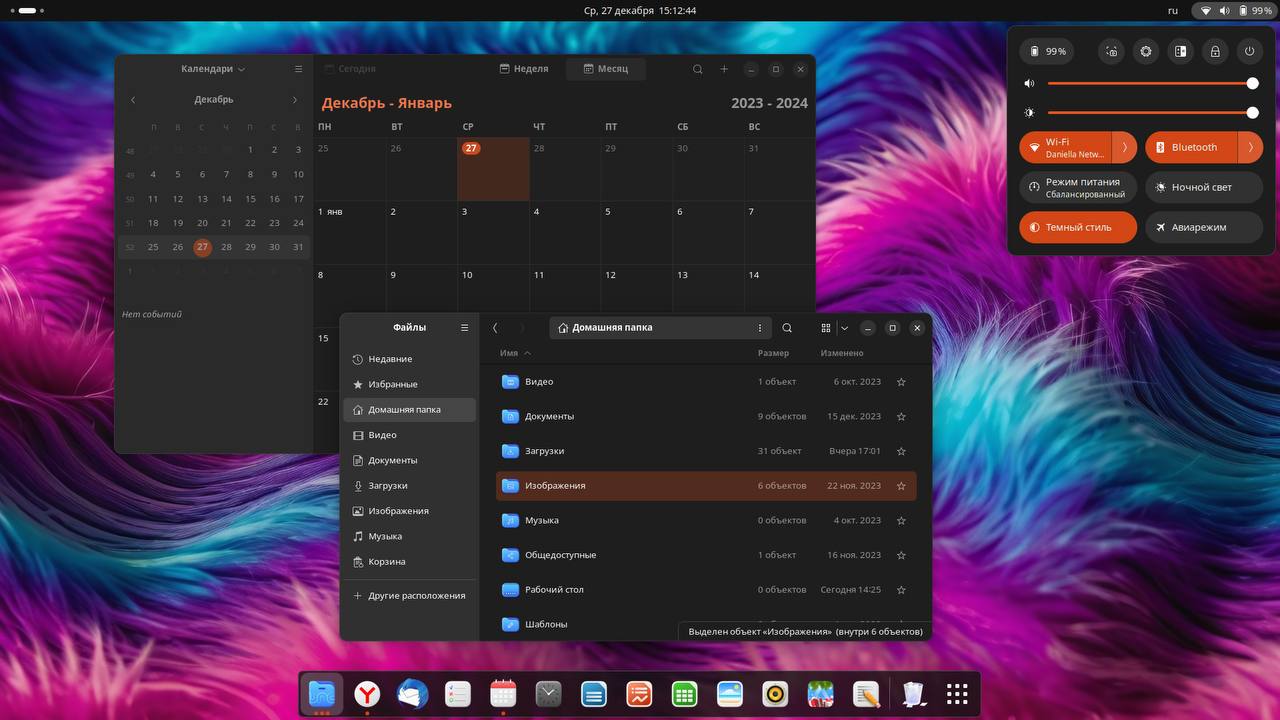
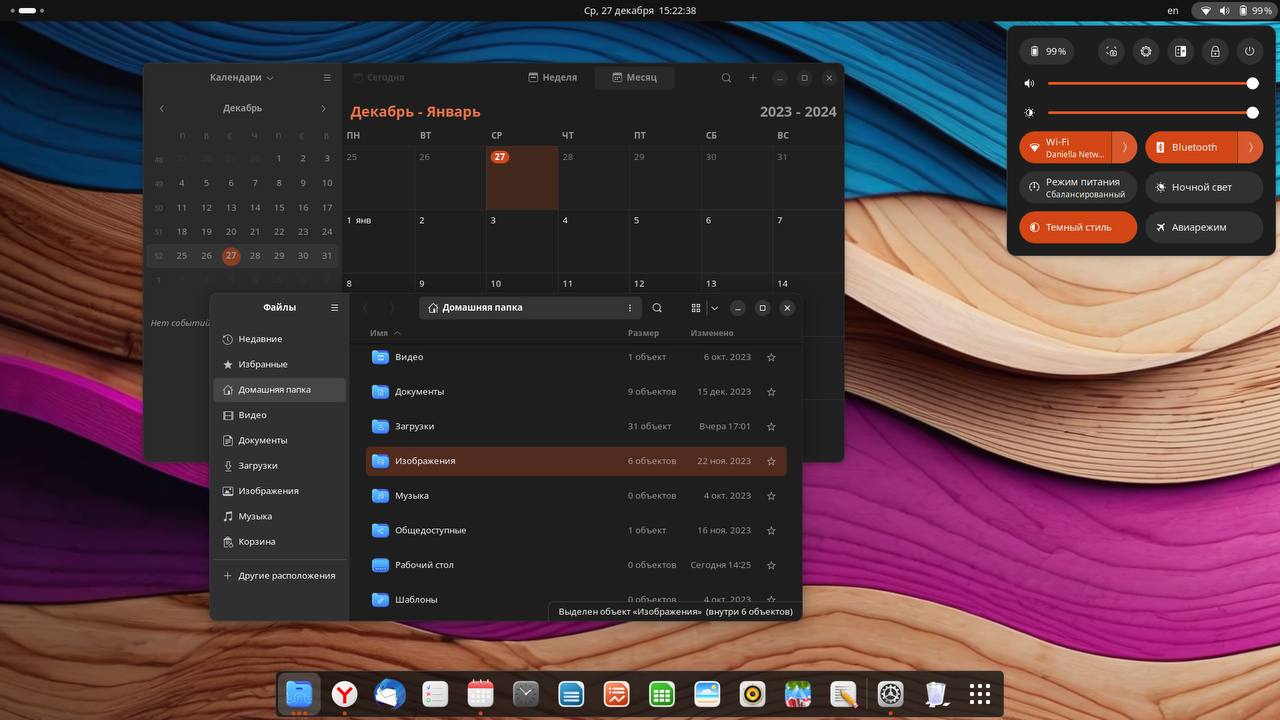
Uncom OS выпустила обновленную версию дистрибутива на базе передовой оболочки GNOME 45. Таким образом, Uncom OS стала первой в мире стабильной, официально поддерживаемой ОС, которая перешла в основной своей версии на GNOME 45.

Новая, доработанная разработчиками Uncom OS версия оболочки GNOME 45 ориентирована на улучшение визуализации и функционала приложений (почты, мессенджеров, браузеров и т.д.).

В частности, в новой версии настройки ОС были усовершенствованы: пользователь обязательно оценит еще более комфортную скорость работы с приложениями, современный интерфейс и удобный поиск.


Uncom OS стремится регулярно улучшать жизнь пользователей.

«Если раньше протестировать последнюю версию GNOME 45 наши пользователи могли через обновление Uncom OS, то сейчас мы переходим к тому, что основной образ операционной системы будет построен на самой передовой среде визуализации GNOME 45 с нашими собственными доработками UI и UX. Мы системно повышаем уровень визуального и функционального комфорта нашей ОС, что в конечном итоге положительно влияет на качество и эффективность работы наших пользователей», – поясняет основатель и генеральный директор Uncom OS Никита Кочерженко.


GNOME – одна из самых популярных сред рабочего стола для Linux, на базе которой работает Uncom OS.


Российская операционная система Uncom OS входит в реестр российского программного обеспечения (реестровая запись № 18198).

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru