


Данные клиентов медицинского центра СОВА якобы попали в руки хакеров

Данные клиентов медицинского центра СОВА якобы попали в руки хакеров

Данные клиентов медицинского центра СОВА якобы попали в руки хакеров

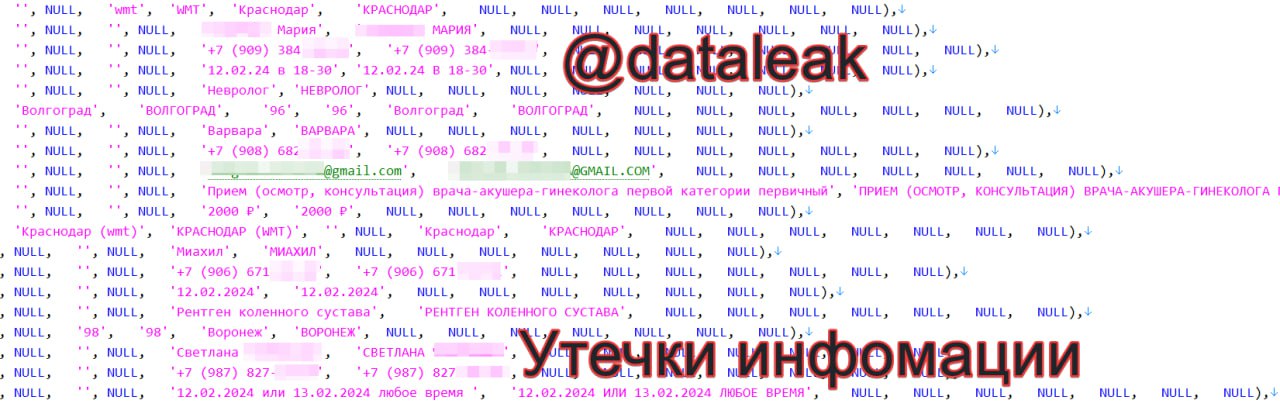
Вчера в Сети прошла информация о киберпреступниках, которым удалось получить доступ к информации из форм записи на приём с веб-ресурса, принадлежащего, предположительно, медицинскому центру «СОВА».

О возможном киберинциденте пишет телеграм-канал «Утечки информации». По информации исследователей, среди скомпрометированных сведений содержатся:

  • Полные имена клиентов.
  • Телефонные номера (126 тысяч уникальных).
  • Адреса электронной почты (35 тыс. уникальных).
  • Города проживания.
  • Текст оставленного на сайте комментария.

Как отметили специалисты, все данные достаточно свежие — датируются 12 февраля 2024 года.


Напомним, в этом месяце в даркнете появилось объявление о продаже данных жителей Татарстана, обращавшихся в больницы. Киберпреступники утверждали, что БД украдена у Министерства здравоохранения республики.

Неделю назад также стало известно о взломе и утечке корпоративных данных американского техногиганта Hewlett Packard Enterprise (HPE).

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru