


Данные клиентов медицинского центра СОВА якобы попали в руки хакеров

Данные клиентов медицинского центра СОВА якобы попали в руки хакеров

Данные клиентов медицинского центра СОВА якобы попали в руки хакеров

Вчера в Сети прошла информация о киберпреступниках, которым удалось получить доступ к информации из форм записи на приём с веб-ресурса, принадлежащего, предположительно, медицинскому центру «СОВА».

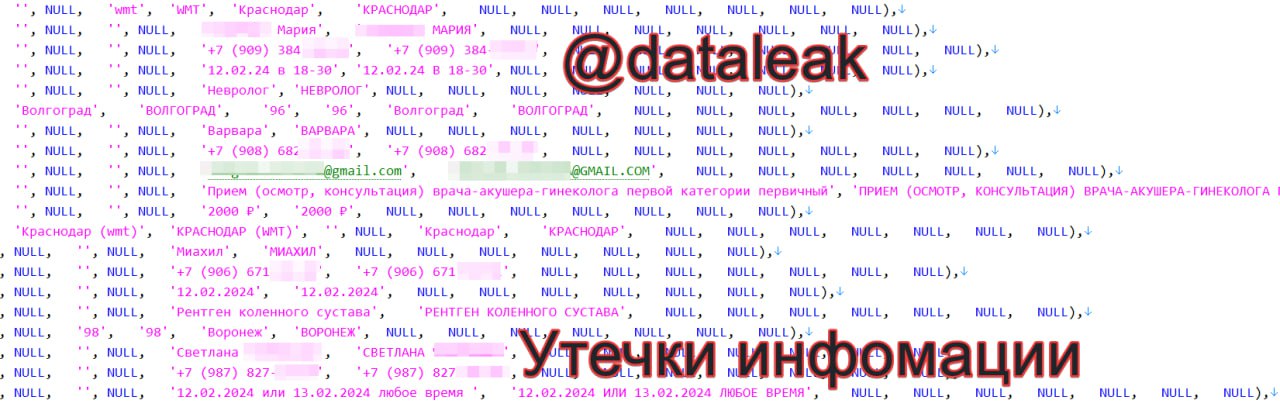
О возможном киберинциденте пишет телеграм-канал «Утечки информации». По информации исследователей, среди скомпрометированных сведений содержатся:

  • Полные имена клиентов.
  • Телефонные номера (126 тысяч уникальных).
  • Адреса электронной почты (35 тыс. уникальных).
  • Города проживания.
  • Текст оставленного на сайте комментария.

Как отметили специалисты, все данные достаточно свежие — датируются 12 февраля 2024 года.


Напомним, в этом месяце в даркнете появилось объявление о продаже данных жителей Татарстана, обращавшихся в больницы. Киберпреступники утверждали, что БД украдена у Министерства здравоохранения республики.

Неделю назад также стало известно о взломе и утечке корпоративных данных американского техногиганта Hewlett Packard Enterprise (HPE).

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru