


Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Шпионы Sticky Werewolf атакуют белорусские компании под видом CCleaner

Киберпреступная группировка Sticky Werewolf, занимающаяся целевыми атаками, пытается добраться до компаний в Белоруссии, подсовывая сотрудникам троян под видом софта CCleaner версии 6.20.

В установщике скрывается троян Ozone, предоставляющий операторам удалённый доступ к компьютеру жертвы.

Скорее всего, тактика Sticky Werewolf связана с прекращением работы Avast и CCleaner на территории России: киберпреступники воспользовались громкой темой, которая пока у многих на слуху.

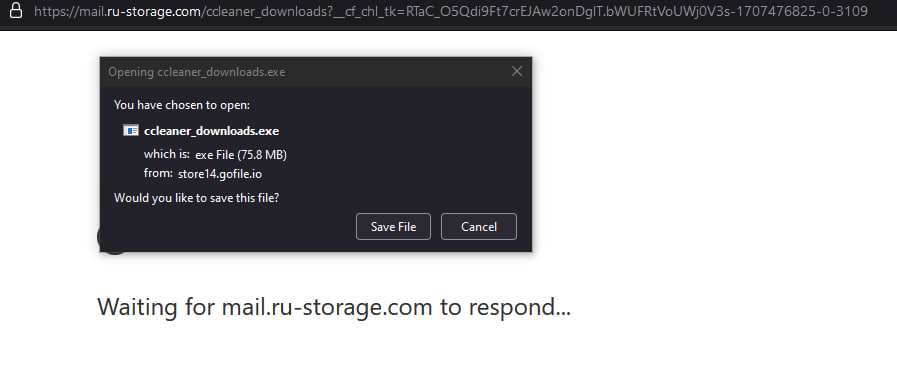
Как объясняют специалисты компании F.A.C.C.T., на площадку VirusTotal 9 февраля загрузили сначала вредоносную ссылку, а спустя пять минут — самораспаковывающийся архив (SFX), на который и вёл этот URL.

Проанализировав ссылку и архив, исследователи пришли к выводу, что они загружены из одного источника. В F.A.C.C.T. считают, что цели кибершпионов находятся в Белоруссии.


В заблуждение жертву может ввести большой размер скачиваемого файла — почти 76 МБ. Как правило, вредоносы подсовывают вместе с легковесными документами, но тут злоумышленники задействовали инсталлятор программы CCleaner.

Помимо легитимного установщика, пользователь получает на устройство SFX-архив ChemExamples.exe, в котором размещаются обфусцированные AutoIt-скрипт и BAT-файл.

После запуска всего этого добра в память процесса ipconfig.exe внедряется вредоносная составляющая — модуль загрузки Ozone RAT.


Интересно, что а начале января группа Sticky Werewolf пыталась испортить Новый год российскому телекому: 2 и 3 числа злоумышленники разослали на адреса сотрудников компании около 250 вредоносных писем.

А в октябре мы писали про утечку персональных данных платных клиентов CCleaner.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru