


Лишь 14% вендоров выпускают патчи в приемлемые сроки

Лишь 14% вендоров выпускают патчи в приемлемые сроки

Лишь 14% вендоров выпускают патчи в приемлемые сроки

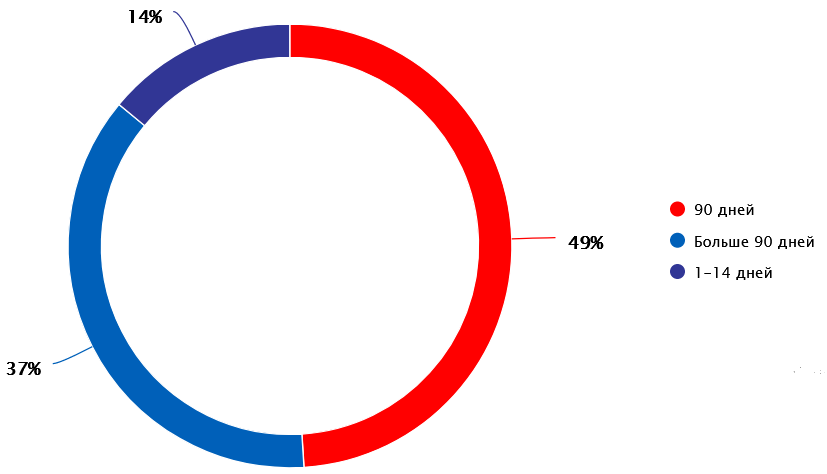
Компания Positive Technologies сетует, что производители софта медленно реагируют на сообщения о найденных уязвимостях. Отклик багхантеры в 57% случаев получают в течение недели, а патчи в приемлемые сроки (две недели) выпускают лишь 14% вендоров.

Задержки в таких случаях играют на руку злоумышленникам, которые никогда не упускают шанс использовать новую лазейку, пока ее не закрыли.

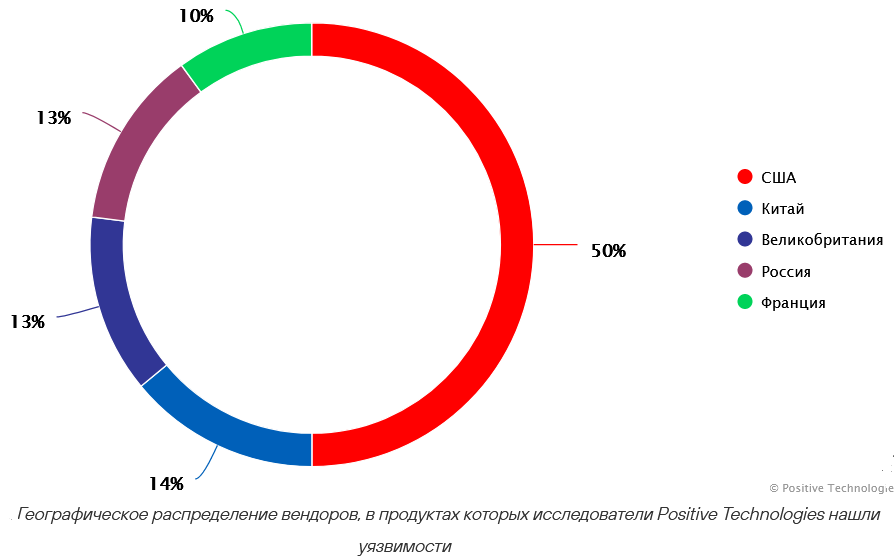
За последние два года исследователи из PT суммарно выявили более 250 уязвимостей в продуктах 84 вендоров. В 70% случаях степень опасности дыры была признана высокой или критической.


Стараясь следовать принципам ответственного разглашения, эксперты столкнулись с такими проблемами, как плохо налаженное взаимодействие с багхантерами и непостоянство отклика на уведомления об уязвимостях.

Оптимальное время ответа на такие сообщения, по мнению PT, составляет 1-7 дней; в такие сроки уложились 57% адресатов. Создание патча в условиях роста количества киберугроз и атак должно занимать не более двух недель, а подавляющему большинству вендоров не хватает и месяца.


«Мы сталкиваемся с производителями ПО совершенно разного уровня зрелости, — комментирует старший аналитик исследовательской группы PT Федор Чунижеков. — Только у каждого четвертого из них на сайте есть контакты для связи на такой случай и хоть какая-то политика ответственного разглашения. Мы призываем вендоров к выстраиванию прозрачного и взаимовыгодного сотрудничества со специалистами кибербезопасности, потому что только сообща можно своевременно выявлять и исправлять уязвимости ПО, противостоять натиску киберпреступности в интересах всех сторон».

Подпишитесь на новости

Интимные дипфейки выходят из даркнета в открытый интернет

Для шантажа больше не обязательно красть настоящие интимные снимки. Злоумышленникам может хватить обычной фотографии из соцсети: остальное дорисует нейросеть. Эксперты предупреждают, что площадки с интимными дипфейками всё активнее работают в открытом интернете, поскольку там больше аудитория и проще зарабатывать.

По данным экспертов, опрошенных «Известиями», владельцы таких ресурсов получают деньги от рекламы, подписок и платных заказов.

Пользователи же могут применять подделки для травли, мести и дискредитации. Готовые сервисы снижают порог входа: специальные технические навыки уже не обязательны.

В материале приводятся результаты исследования, авторы которого выявили 88 публично доступных сайтов с сексуализированными ИИ-изображениями, созданными без согласия людей. Из них 38 полностью посвящены такому контенту.

Блокировки не успевают за распространением. Как объясняет эксперт R-Vision Александр Винокуров, площадки меняют домены и инфраструктуру, а копии материалов продолжают расходиться. Удалить один адрес — ещё не значит убрать подделку из Сети.

Главная опасность — последствия для человека, чьё лицо использовали. Даже выдуманное изображение может стать инструментом шантажа, разрушить отношения и нанести психологическую травму. Аргумент «я ничего такого не снимал» от самой попытки травли не защищает.

Эксперт Solar AURA Александр Вураско считает, что бороться нужно и с распространением, и с монетизацией: быстро рассматривать жалобы, выявлять повторные загрузки и реагировать на подтверждённые нарушения.

RSS: Новости на портале Anti-Malware.ru