


Лишь 14% вендоров выпускают патчи в приемлемые сроки

Лишь 14% вендоров выпускают патчи в приемлемые сроки

Лишь 14% вендоров выпускают патчи в приемлемые сроки

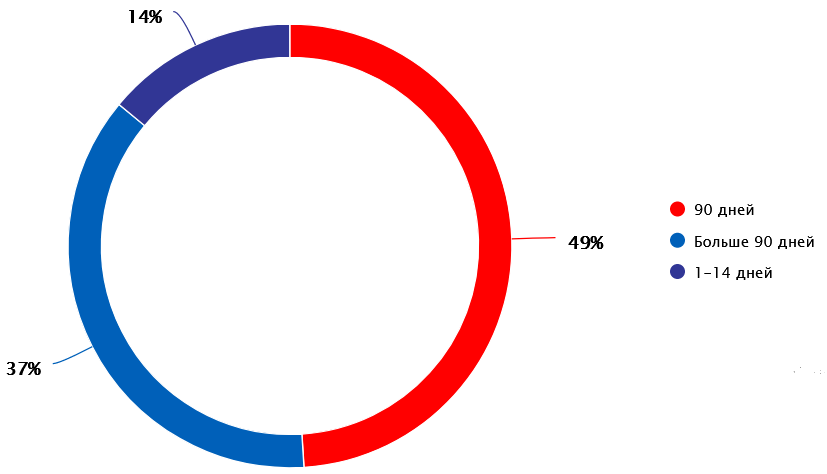
Компания Positive Technologies сетует, что производители софта медленно реагируют на сообщения о найденных уязвимостях. Отклик багхантеры в 57% случаев получают в течение недели, а патчи в приемлемые сроки (две недели) выпускают лишь 14% вендоров.

Задержки в таких случаях играют на руку злоумышленникам, которые никогда не упускают шанс использовать новую лазейку, пока ее не закрыли.

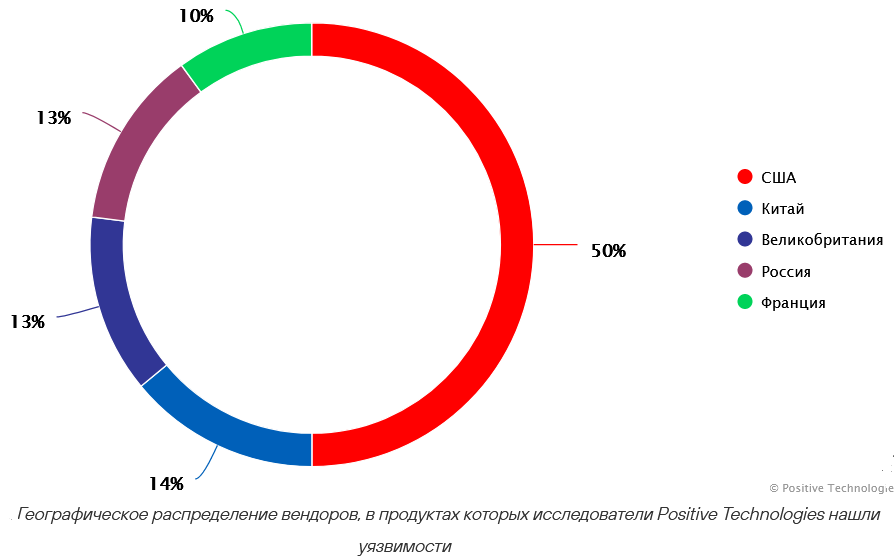
За последние два года исследователи из PT суммарно выявили более 250 уязвимостей в продуктах 84 вендоров. В 70% случаях степень опасности дыры была признана высокой или критической.


Стараясь следовать принципам ответственного разглашения, эксперты столкнулись с такими проблемами, как плохо налаженное взаимодействие с багхантерами и непостоянство отклика на уведомления об уязвимостях.

Оптимальное время ответа на такие сообщения, по мнению PT, составляет 1-7 дней; в такие сроки уложились 57% адресатов. Создание патча в условиях роста количества киберугроз и атак должно занимать не более двух недель, а подавляющему большинству вендоров не хватает и месяца.


«Мы сталкиваемся с производителями ПО совершенно разного уровня зрелости, — комментирует старший аналитик исследовательской группы PT Федор Чунижеков. — Только у каждого четвертого из них на сайте есть контакты для связи на такой случай и хоть какая-то политика ответственного разглашения. Мы призываем вендоров к выстраиванию прозрачного и взаимовыгодного сотрудничества со специалистами кибербезопасности, потому что только сообща можно своевременно выявлять и исправлять уязвимости ПО, противостоять натиску киберпреступности в интересах всех сторон».

Подпишитесь на новости

Минцифры готовит единые правила включения сайтов в белый список

Попасть в «белый список» сайтов, доступных при ограничениях интернета, должно стать проще и понятнее. Минцифры начало готовить единые правила отбора ресурсов: бизнес жалуется на непрозрачность процедуры, а у ФСБ России появились претензии к тому, как формируются перечни.

Как сообщает РБК, именно эти жалобы стали поводом для разработки регламента. Пока правила готовят, утверждённого порядка ещё нет.

По данным издания, ФСБ недовольна тем, что операторы самостоятельно добавляют в списки своих партнёров. В результате доступ могут получать запрещённые ресурсы и VPN-сервисы. Получается, механизм исключений сам нуждается в наведении порядка.

Минцифры подтвердило работу над техническим совершенствованием системы. Среди ключевых задач — бесперебойная работа «Госуслуг» и банковских сервисов.

Сейчас «белый список» представляет собой административный перечень, который формируют по обращениям органов власти. Отдельного закона для него нет, а обязательным условием включения остаётся размещение серверов в России.

Для бизнеса проблема вполне денежная: пока заявку согласовывают, сервис может оставаться недоступным пользователям во время ограничений. По оценкам экспертов, ожидание способно растянуться на месяцы.

Единые критерии должны сделать отбор прозрачнее и дать компаниям равные условия. Но главный вопрос пока открыт: появится ли у бизнеса понятный маршрут с конкретными требованиями и сроками.

RSS: Новости на портале Anti-Malware.ru