


Windows-троян Coyote нацелился на 60+ банковских приложений

Windows-троян Coyote нацелился на 60+ банковских приложений

Windows-троян Coyote нацелился на 60+ банковских приложений

Анализ нового банковского трояна, проведенный в «Лаборатории Касперского», показал, что список целей Coyote включает более 60 приложений. Цепочка заражения использует непривычные элементы: установщик Squirrel, NodeJS-скрипт, загрузчик на Nim.

Как и многие собратья, новобранец мониторит запуск программ на зараженной машине. Когда жертва открывает интересующее Coyote приложение или заходит на определенный сайт, банкер сообщает об этом оператору и в ответ получает инструкции.

Судя по списку команд, вредонос умеет регистрировать клавиатурный ввод, делать скриншоты, пользоваться оверлеями, перемещать курсор в указанную точку, а также прибивать процессы и выключать компьютер. Обмен с C2-сервером осуществляется по SSL-каналам, с обоюдной верификацией; для этого Coyote придан сертификат.

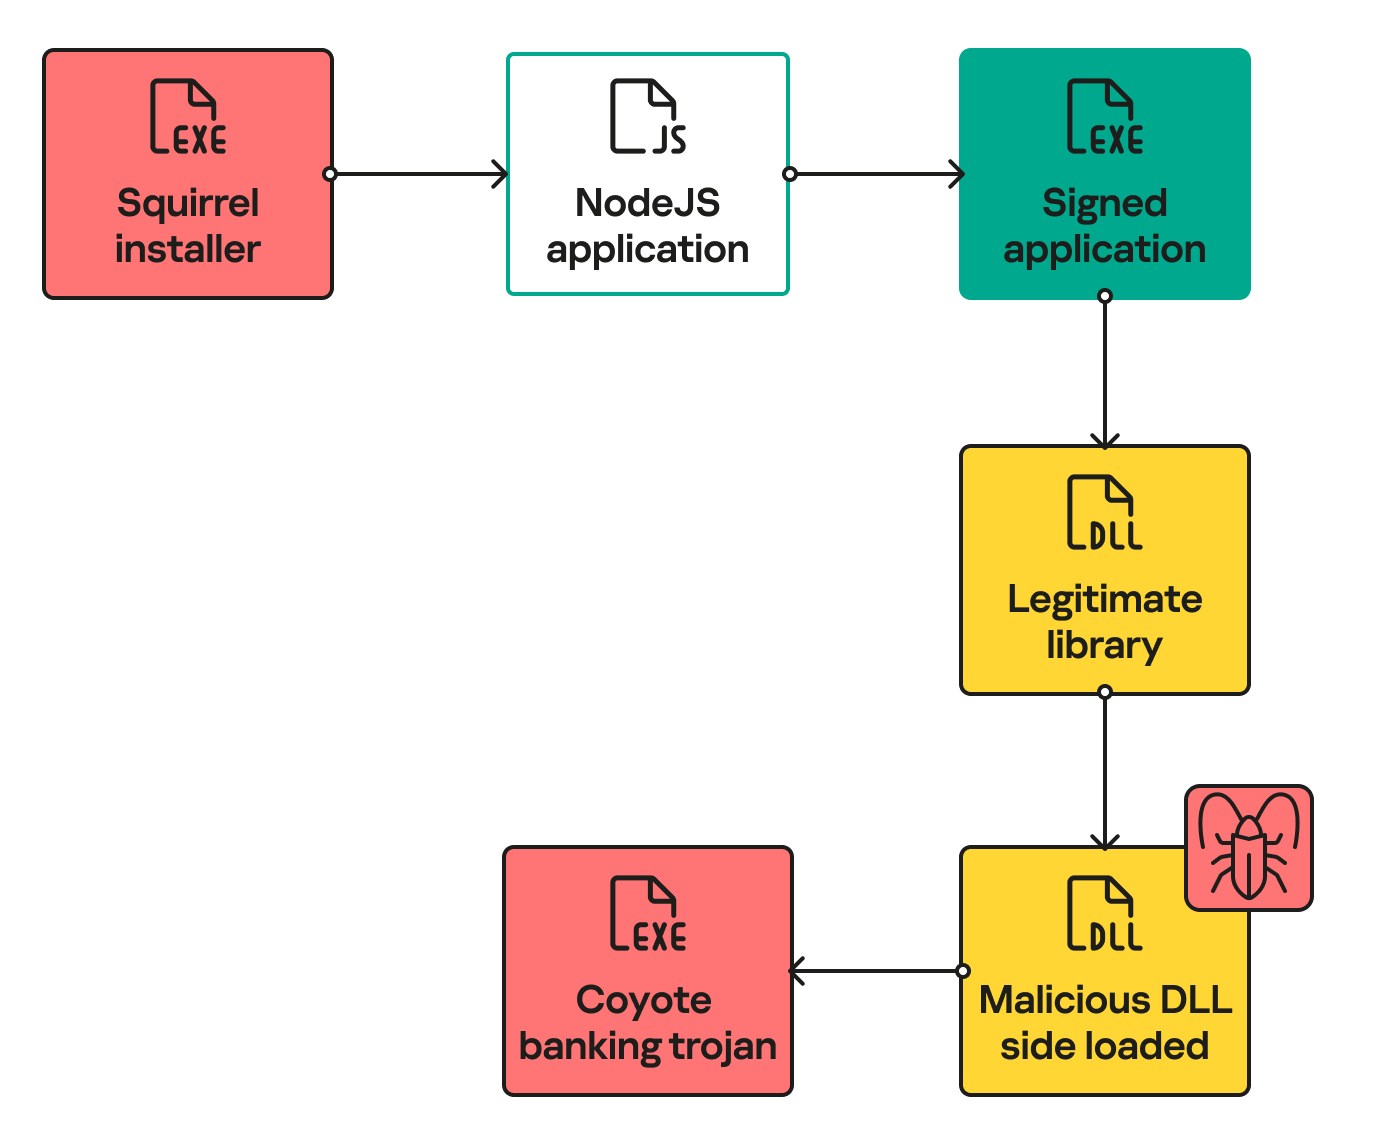
Строки кода зловреда зашифрованы по AES, никакой другой обфускации не используется. От обнаружения его призвана уберечь многоступенчатая схема заражения. Вместо привычного MSI используется opensource-инсталлятор Squirrel; с его помощью Coyote прячет начальный загрузчик, выдавая его за апдейтер.

При запуске лоадера второй ступени (приложение NodeJS) отрабатывает сценарий, который переносит исполняемые файлы из /temp в папку клипов, сохраненных жертвой (captures в коллекции видео), и запускает один из них — легитимное приложение, необходимое для загрузки вредоносного кода в память по методу DLL sideloading.

Финальный лоадер написан на Nim, что пока редкость в мире вредоносов и потому пока исправно помогает им обходить антивирусы. Главной задачей этого загрузчика является распаковка NET-экзешника и запуск его в памяти своего процесса.


Почти 90% случаев заражения Coyote зафиксированы на территории Бразилии, однако практика показывает, что зловреды, нацеленные на местный онлайн-банкинг, после обкатки могут использоваться и за пределами страны.

Достаточно вспомнить печально известного Grandoreiro, который долго не давал покоя бразильцам, а затем отправился на гастроли в Мексику, Испанию и десятка три других стран. В итоге им заинтересовались правоохранительные органы: недавно в Бразилии с инициативы Интерпола и властей Испании было проведено пять арестов и 13 обысков в связи с массовым хищением денег с помощью успешного трояна.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru