


Windows-троян Coyote нацелился на 60+ банковских приложений

Windows-троян Coyote нацелился на 60+ банковских приложений

Windows-троян Coyote нацелился на 60+ банковских приложений

Анализ нового банковского трояна, проведенный в «Лаборатории Касперского», показал, что список целей Coyote включает более 60 приложений. Цепочка заражения использует непривычные элементы: установщик Squirrel, NodeJS-скрипт, загрузчик на Nim.

Как и многие собратья, новобранец мониторит запуск программ на зараженной машине. Когда жертва открывает интересующее Coyote приложение или заходит на определенный сайт, банкер сообщает об этом оператору и в ответ получает инструкции.

Судя по списку команд, вредонос умеет регистрировать клавиатурный ввод, делать скриншоты, пользоваться оверлеями, перемещать курсор в указанную точку, а также прибивать процессы и выключать компьютер. Обмен с C2-сервером осуществляется по SSL-каналам, с обоюдной верификацией; для этого Coyote придан сертификат.

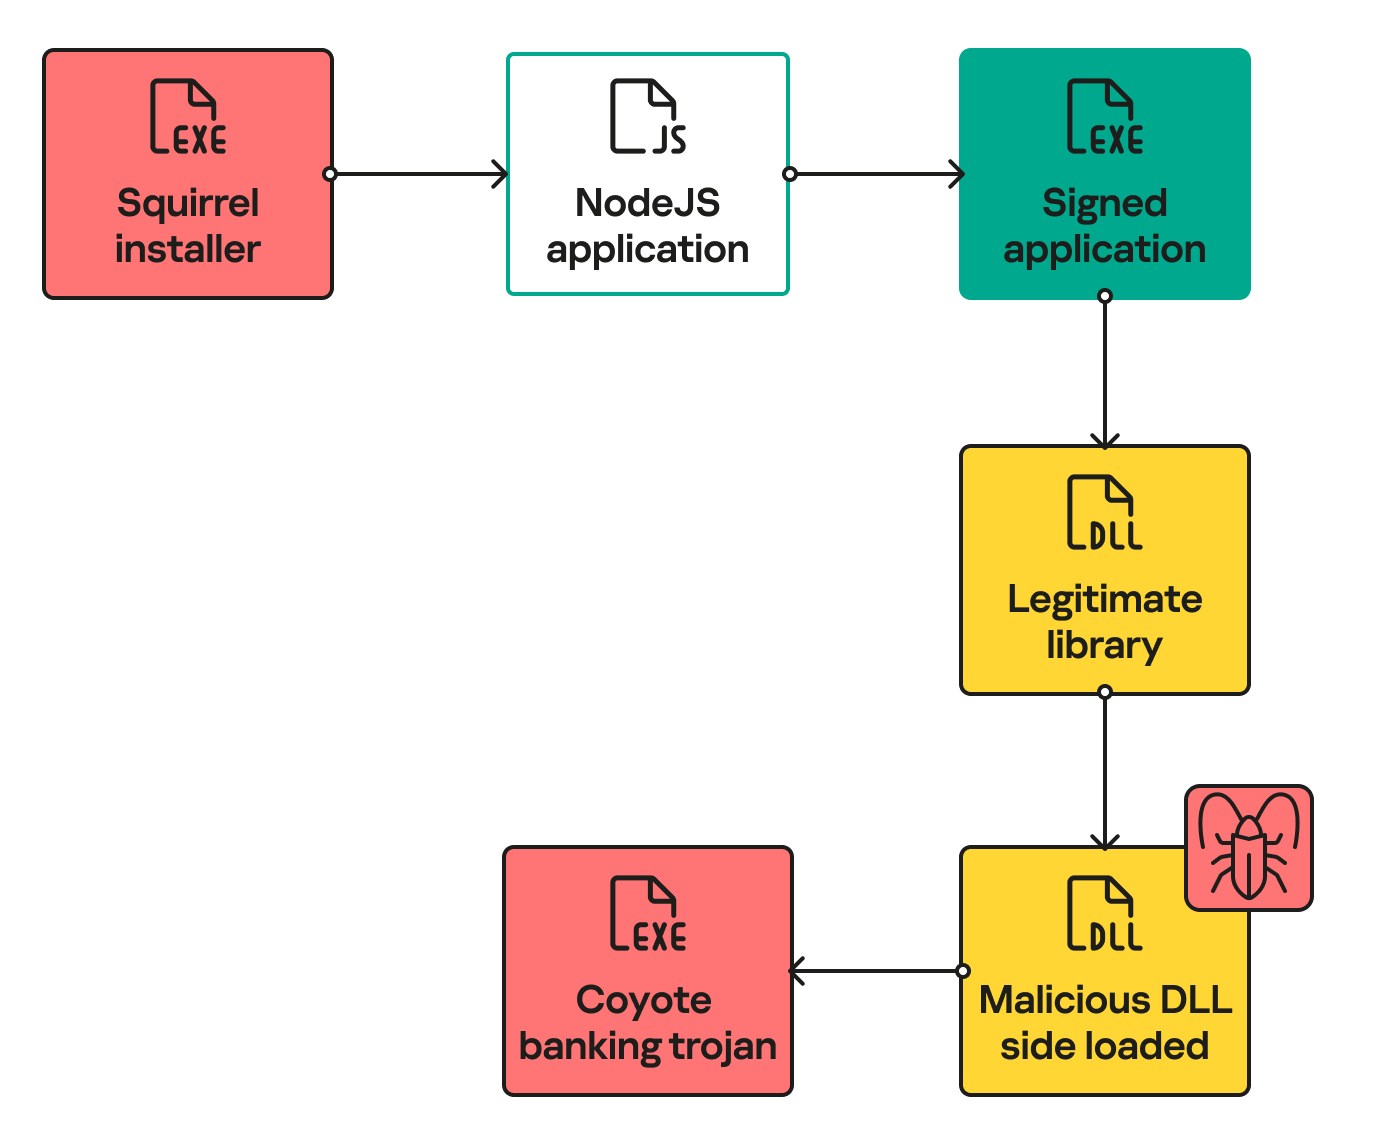
Строки кода зловреда зашифрованы по AES, никакой другой обфускации не используется. От обнаружения его призвана уберечь многоступенчатая схема заражения. Вместо привычного MSI используется opensource-инсталлятор Squirrel; с его помощью Coyote прячет начальный загрузчик, выдавая его за апдейтер.

При запуске лоадера второй ступени (приложение NodeJS) отрабатывает сценарий, который переносит исполняемые файлы из /temp в папку клипов, сохраненных жертвой (captures в коллекции видео), и запускает один из них — легитимное приложение, необходимое для загрузки вредоносного кода в память по методу DLL sideloading.

Финальный лоадер написан на Nim, что пока редкость в мире вредоносов и потому пока исправно помогает им обходить антивирусы. Главной задачей этого загрузчика является распаковка NET-экзешника и запуск его в памяти своего процесса.


Почти 90% случаев заражения Coyote зафиксированы на территории Бразилии, однако практика показывает, что зловреды, нацеленные на местный онлайн-банкинг, после обкатки могут использоваться и за пределами страны.

Достаточно вспомнить печально известного Grandoreiro, который долго не давал покоя бразильцам, а затем отправился на гастроли в Мексику, Испанию и десятка три других стран. В итоге им заинтересовались правоохранительные органы: недавно в Бразилии с инициативы Интерпола и властей Испании было проведено пять арестов и 13 обысков в связи с массовым хищением денег с помощью успешного трояна.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru