


Windows-троян Coyote нацелился на 60+ банковских приложений

Windows-троян Coyote нацелился на 60+ банковских приложений

Windows-троян Coyote нацелился на 60+ банковских приложений

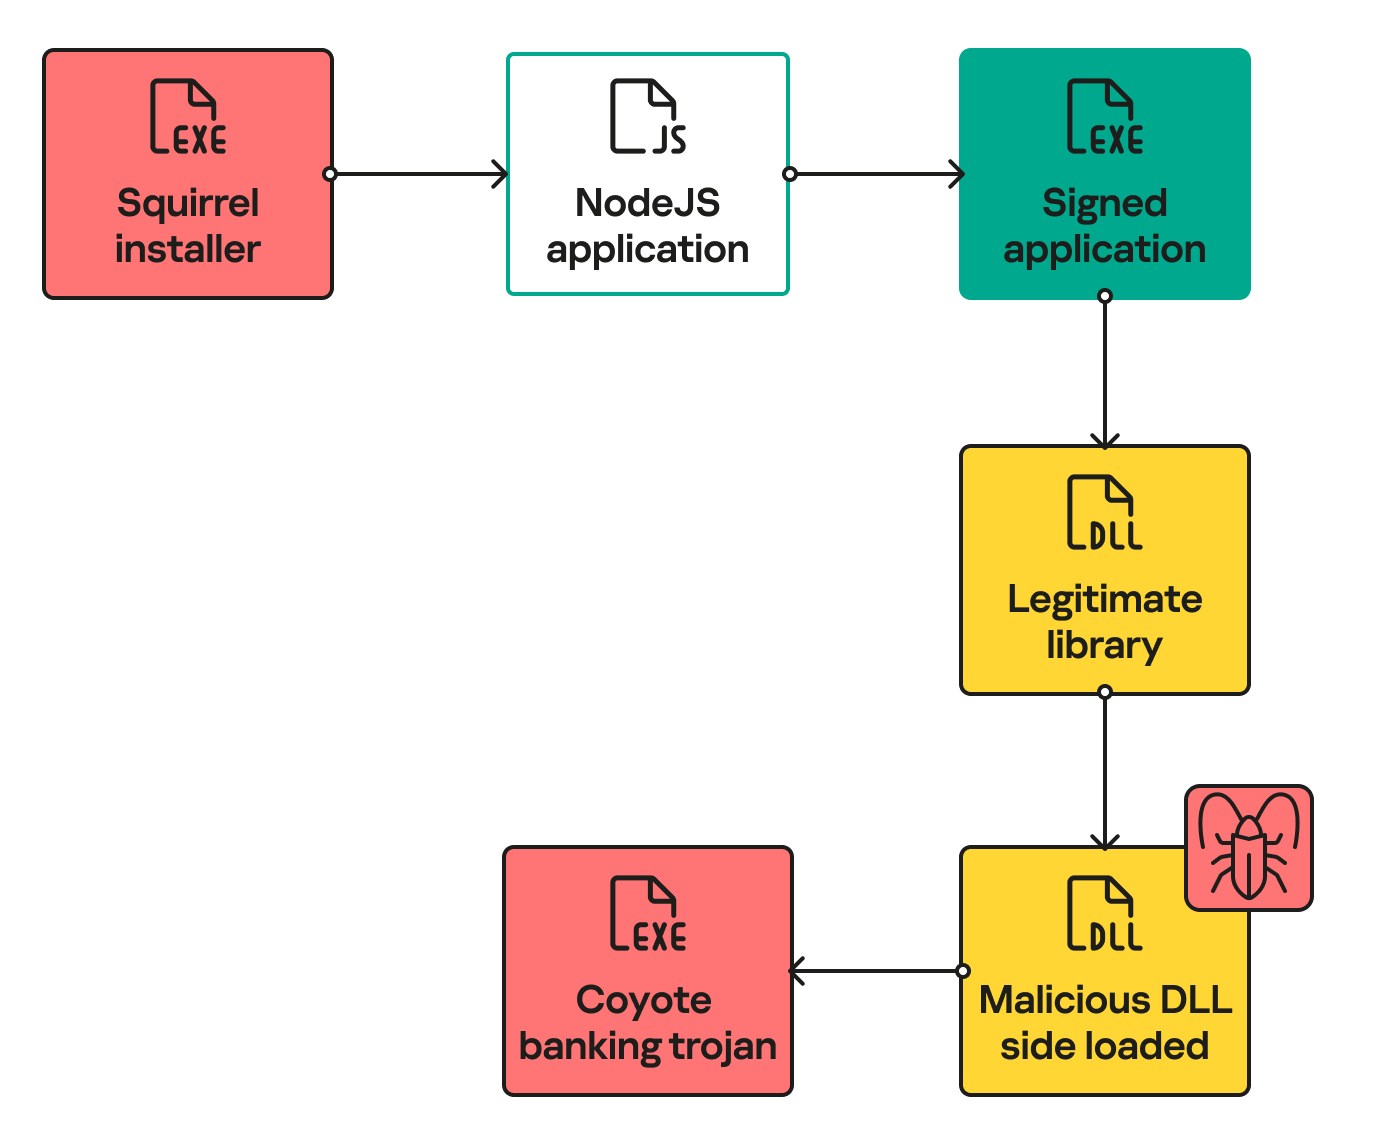
Анализ нового банковского трояна, проведенный в «Лаборатории Касперского», показал, что список целей Coyote включает более 60 приложений. Цепочка заражения использует непривычные элементы: установщик Squirrel, NodeJS-скрипт, загрузчик на Nim.

Как и многие собратья, новобранец мониторит запуск программ на зараженной машине. Когда жертва открывает интересующее Coyote приложение или заходит на определенный сайт, банкер сообщает об этом оператору и в ответ получает инструкции.

Судя по списку команд, вредонос умеет регистрировать клавиатурный ввод, делать скриншоты, пользоваться оверлеями, перемещать курсор в указанную точку, а также прибивать процессы и выключать компьютер. Обмен с C2-сервером осуществляется по SSL-каналам, с обоюдной верификацией; для этого Coyote придан сертификат.

Строки кода зловреда зашифрованы по AES, никакой другой обфускации не используется. От обнаружения его призвана уберечь многоступенчатая схема заражения. Вместо привычного MSI используется opensource-инсталлятор Squirrel; с его помощью Coyote прячет начальный загрузчик, выдавая его за апдейтер.

При запуске лоадера второй ступени (приложение NodeJS) отрабатывает сценарий, который переносит исполняемые файлы из /temp в папку клипов, сохраненных жертвой (captures в коллекции видео), и запускает один из них — легитимное приложение, необходимое для загрузки вредоносного кода в память по методу DLL sideloading.

Финальный лоадер написан на Nim, что пока редкость в мире вредоносов и потому пока исправно помогает им обходить антивирусы. Главной задачей этого загрузчика является распаковка NET-экзешника и запуск его в памяти своего процесса.


Почти 90% случаев заражения Coyote зафиксированы на территории Бразилии, однако практика показывает, что зловреды, нацеленные на местный онлайн-банкинг, после обкатки могут использоваться и за пределами страны.

Достаточно вспомнить печально известного Grandoreiro, который долго не давал покоя бразильцам, а затем отправился на гастроли в Мексику, Испанию и десятка три других стран. В итоге им заинтересовались правоохранительные органы: недавно в Бразилии с инициативы Интерпола и властей Испании было проведено пять арестов и 13 обысков в связи с массовым хищением денег с помощью успешного трояна.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru