


Android-вредонос XLoader теперь запускается автоматически после установки

Android-вредонос XLoader теперь запускается автоматически после установки

Android-вредонос XLoader теперь запускается автоматически после установки

В дикую природу запустили новую версию Android-вредоноса XLoader. Отличаются свежие образцы возможностью автоматически запускаться на устройствах жертв, без всякого взаимодействия с пользователем.

XLoader (его ещё иногда называют MoqHao) управляется финансово мотивированной кибергруппировкой Roaming Mantis, которая ранее атаковала граждан США, Великобритании, Германии, Франции, Японии, Южной Кореи и др.

Вредоносная программа, как правило, доставляется с помощью СМС-сообщений, в которых содержится сокращённая ссылка. Этот URL ведёт на загрузку установочного APK-файла.

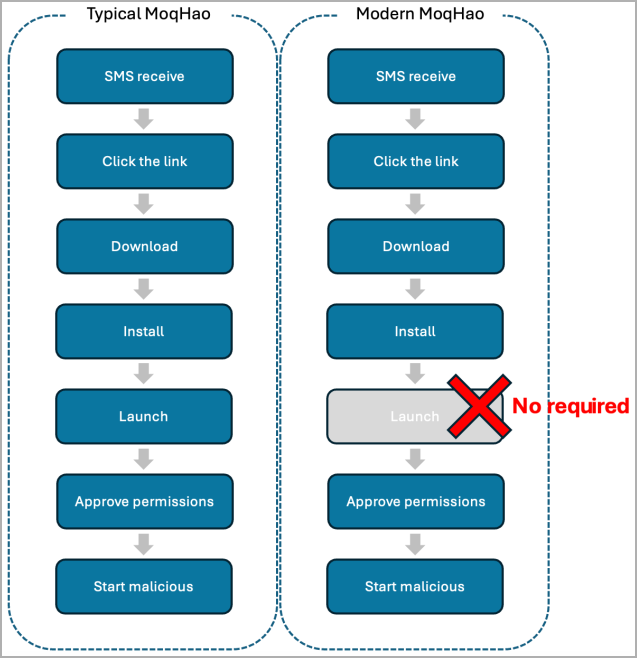
Новый варианты XLoader обнаружили и описали специалисты компании McAfee. По их словам, зловред теперь запускается автоматически после инсталляции. Новая функциональность позволяет трояну работать менее заметно.


«Как только вредоносное приложение установлено, его активность стартует автоматически. Мы уже отправили описание нового поведения XLoader представителям Google», — объясняют в McAfee.

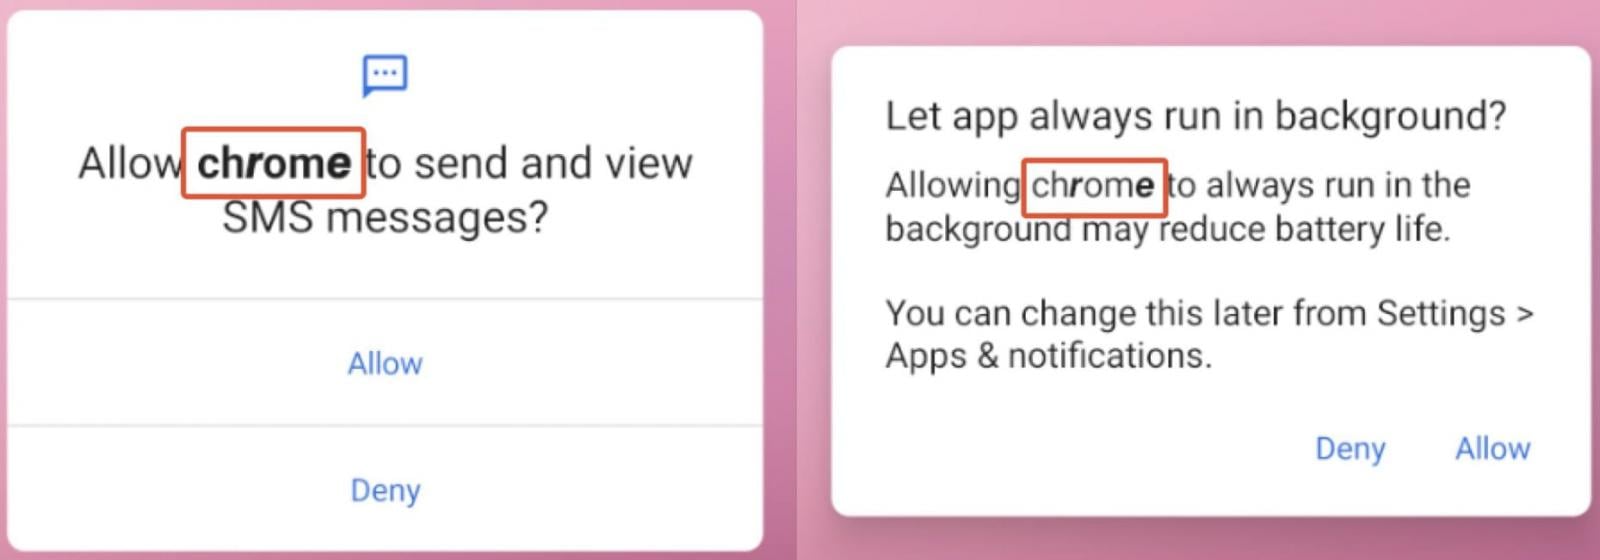
Стоит также отметить, что Roaming Mantis использует Unicode-строки для маскировки кода вредоносного APK, который, как правило, выдаёт себя за что-нибудь легитимное вроде Google Chrome.


Чтобы обойти детектирование антивирусными средствами, XLoader проходит по размещённым в профилях Pinterest ссылкам. Вредонос может выполнять множество команд, которые приходят ему от сервера злоумышленников (C2). Наиболее выделяются следующие команды:

  • get_photo — передаёт все фотографии на контрольный сервер.
  • getSmsKW — отправляет все СМС-сообщения на C2.
  • sendSms — позволяет вредоносу отправлять СМС-сообщения и распространять таким образом XLoader дальше.
  • gcont — экспортирует список контактов.
  • getPhoneState — собирает идентификационные данные устройства (IMEI, номер симки, Android ID, серийные номер).
Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru