


В Android тестируют блокировку загрузок APK с опасными разрешениями

В Android тестируют блокировку загрузок APK с опасными разрешениями

В Android тестируют блокировку загрузок APK с опасными разрешениями

Google запустила в тестовом режиме новые механизмы блокировки сторонней загрузки приложений для Android, которые запрашивают потенциально опасные разрешения в операционной системе.

Речь идёт об установке софта через файлы формата APK. Такие файлы можно найти на сторонних площадках, что позволяет устанавливать программы в обход официального магазина Google Play.

Однако сторонняя загрузка представляет определённую опасность, поскольку установочные файлы никак не проверяются, а полученный софт может содержать вредоносную составляющую.

Само собой, киберпреступники также берут на вооружение принцип сторонней загрузки и используют социальную инженерию, чтобы заставить пользователя инсталлировать нужное им приложение.

В октябре 2023 года функциональность Google Play Protect дополнилась сканированием сторонних APK-файлов в режиме реального времени. По словам Google, это помогло детектировать 515 тысяч нежелательных программ.

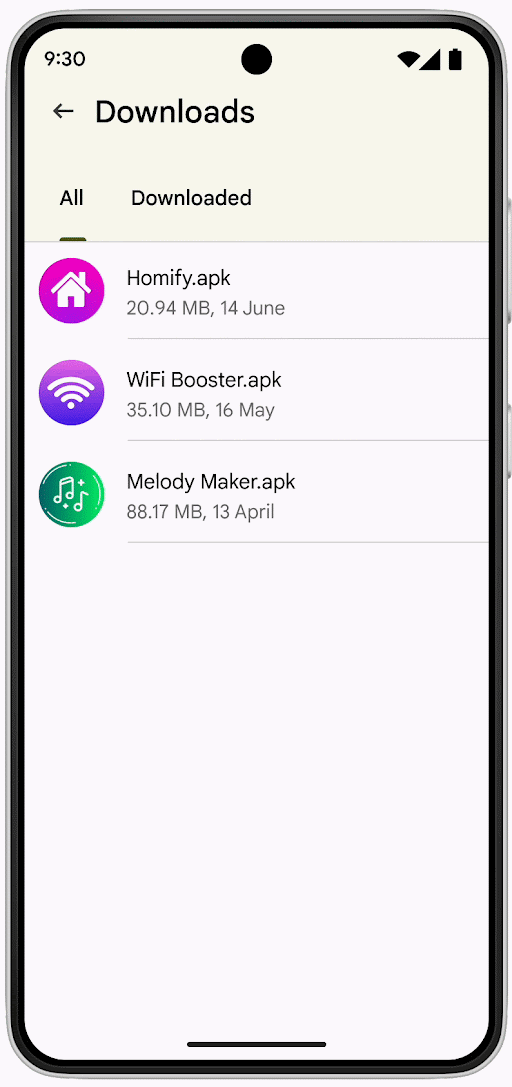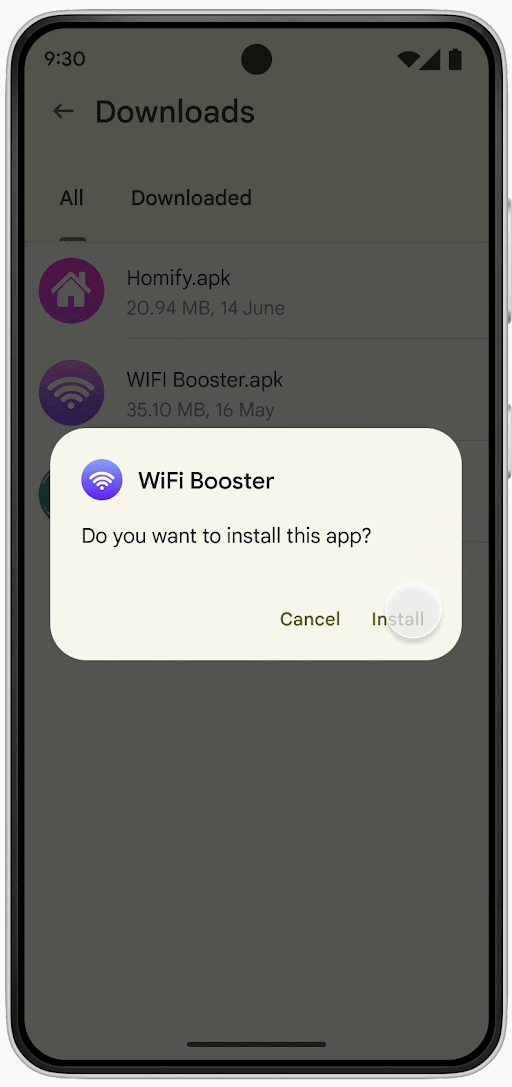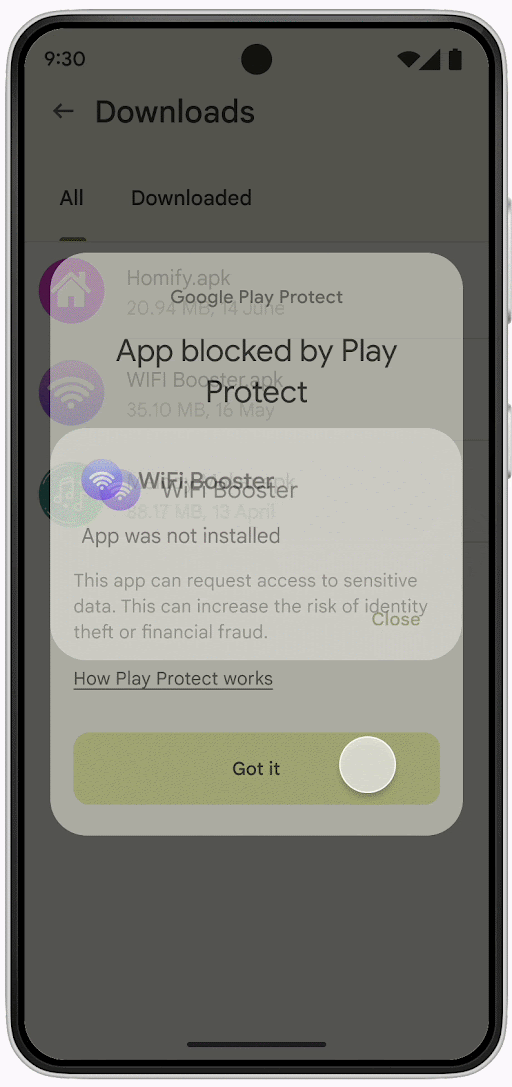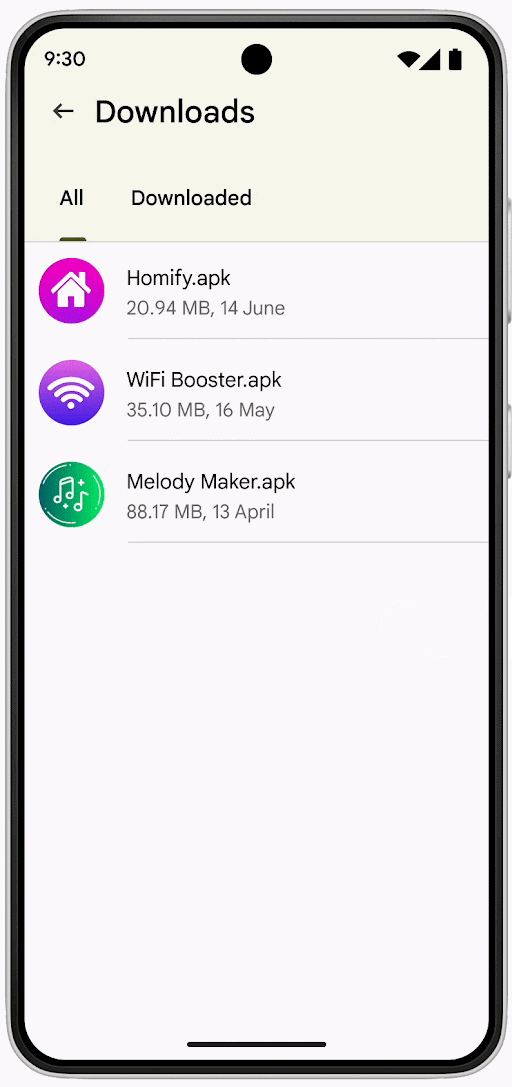
Теперь разработчики в тестовом режиме усилили защиту: операционная система будет блокировать установку APK, запрашивающих потенциально опасные разрешения. В список таких разрешений попали:

  • RECEIVE_SMS — атакующие используют эту опцию для перехвата одноразовых паролей, отправленных в СМС-сообщениях.
  • READ_SMS — принцип приблизительно тот же, только злоумышленники дополнительно вытаскивают личную информацию жертвы.
  • BIND_Notifications — киберпреступники задействуют это разрешение для прочтения информации в уведомлениях.
  • Accessibility — специальные возможности системы Android, которые часто используют вредоносные приложения.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru