


В Android тестируют блокировку загрузок APK с опасными разрешениями

В Android тестируют блокировку загрузок APK с опасными разрешениями

В Android тестируют блокировку загрузок APK с опасными разрешениями

Google запустила в тестовом режиме новые механизмы блокировки сторонней загрузки приложений для Android, которые запрашивают потенциально опасные разрешения в операционной системе.

Речь идёт об установке софта через файлы формата APK. Такие файлы можно найти на сторонних площадках, что позволяет устанавливать программы в обход официального магазина Google Play.

Однако сторонняя загрузка представляет определённую опасность, поскольку установочные файлы никак не проверяются, а полученный софт может содержать вредоносную составляющую.

Само собой, киберпреступники также берут на вооружение принцип сторонней загрузки и используют социальную инженерию, чтобы заставить пользователя инсталлировать нужное им приложение.

В октябре 2023 года функциональность Google Play Protect дополнилась сканированием сторонних APK-файлов в режиме реального времени. По словам Google, это помогло детектировать 515 тысяч нежелательных программ.

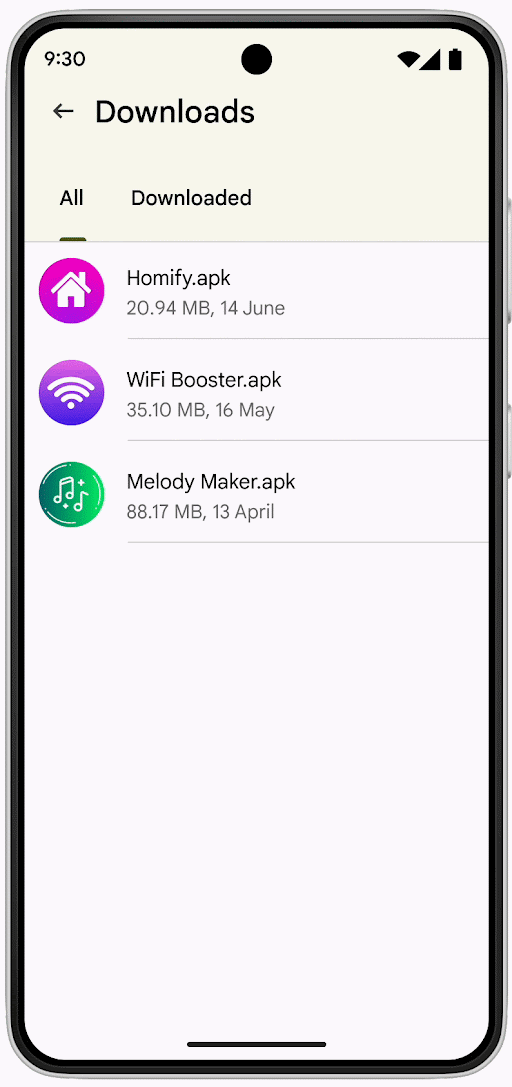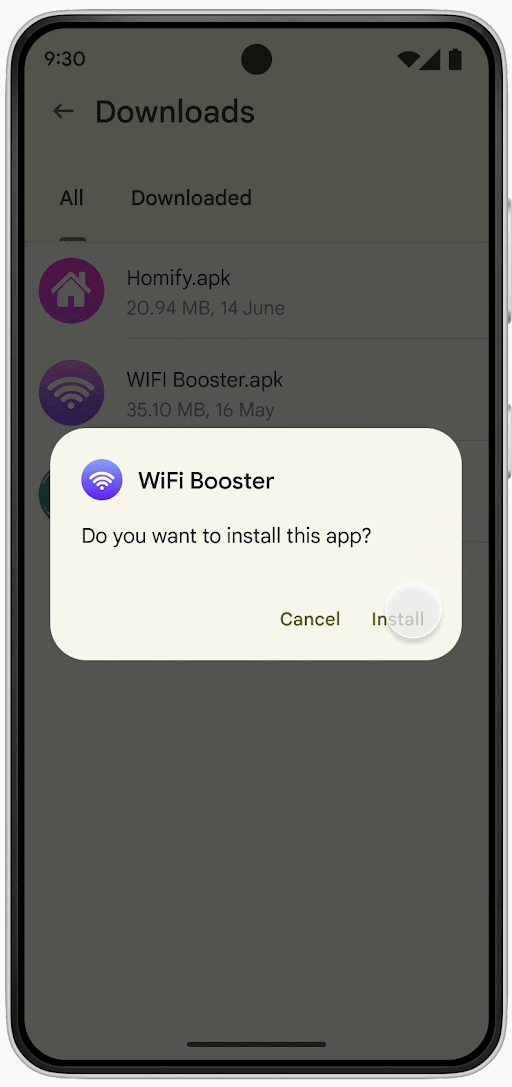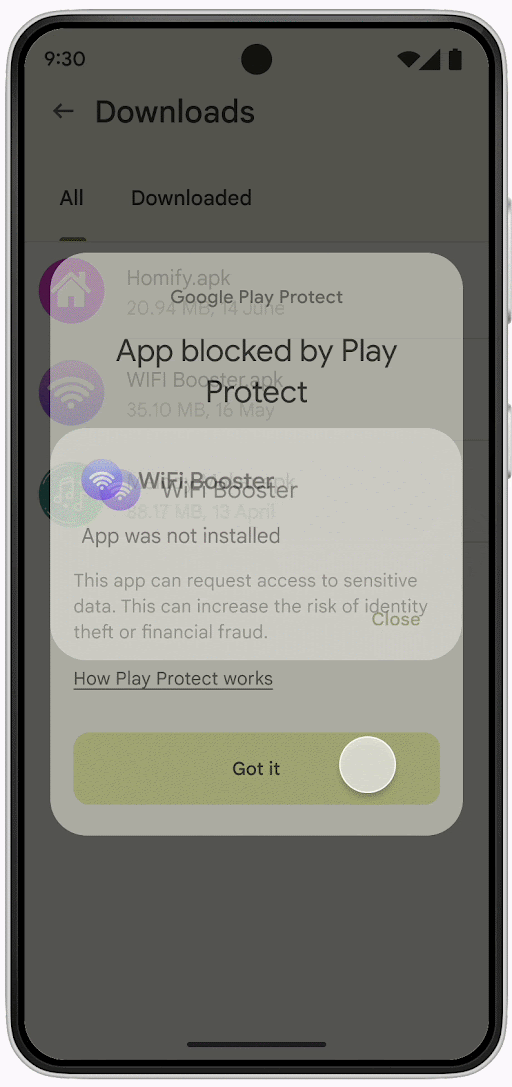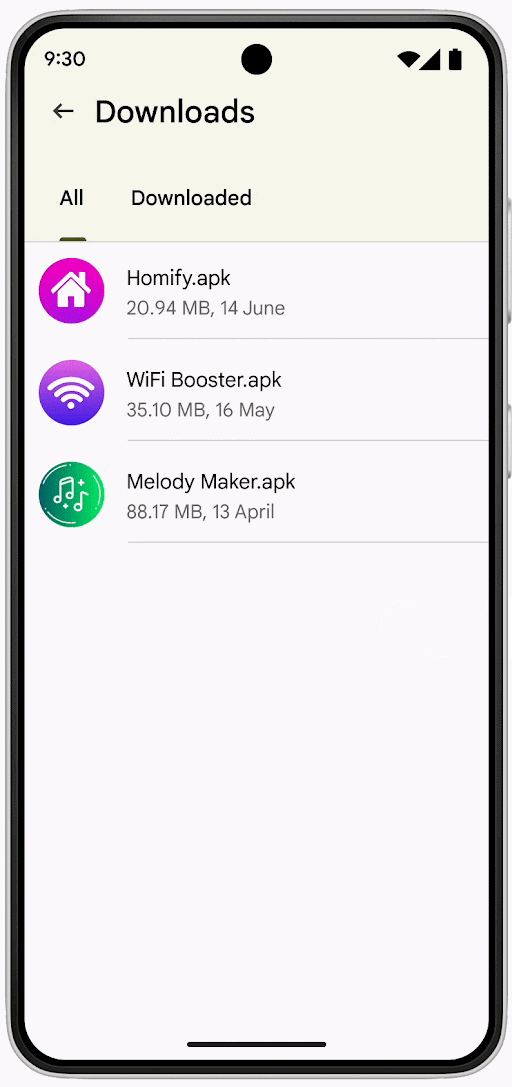
Теперь разработчики в тестовом режиме усилили защиту: операционная система будет блокировать установку APK, запрашивающих потенциально опасные разрешения. В список таких разрешений попали:

  • RECEIVE_SMS — атакующие используют эту опцию для перехвата одноразовых паролей, отправленных в СМС-сообщениях.
  • READ_SMS — принцип приблизительно тот же, только злоумышленники дополнительно вытаскивают личную информацию жертвы.
  • BIND_Notifications — киберпреступники задействуют это разрешение для прочтения информации в уведомлениях.
  • Accessibility — специальные возможности системы Android, которые часто используют вредоносные приложения.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru