


Microsoft добавила функциональность sudo в тестовую сборку Windows Server

Microsoft добавила функциональность sudo в тестовую сборку Windows Server

Microsoft добавила функциональность sudo в тестовую сборку Windows Server

Microsoft решила добавить аналог фичи sudo, хорошо знакомой всем любителям Linux, в Windows Server 2025. Таким образом, у системных администраторов появится новый способ повышать привилегии для консольных приложений.

Консольная команда sudo (сокращённо от «superuser do») используется для системного администрирования UNIX-систем. Как правило, с её помощью пользователи с низкими правами получают возможность выполнять команды с привилегиями root.

Считается, что sudo обеспечивает оптимальный уровень безопасности: Linux-серверами вполне можно пользоваться с низкими правами, при этом имея возможность повысить их, если это потребуется для выполнения определённых команд.

На днях Microsoft выпустила первый тестовый билд Windows Server 2025. Интересно, что он практически сразу просочился в общий доступ. Например, издание Windows Latest обратило внимание на наличие новых интересных функциональных возможностей в новой сборке. Одним из нововведений стали настройки для Windows-команды sudo.


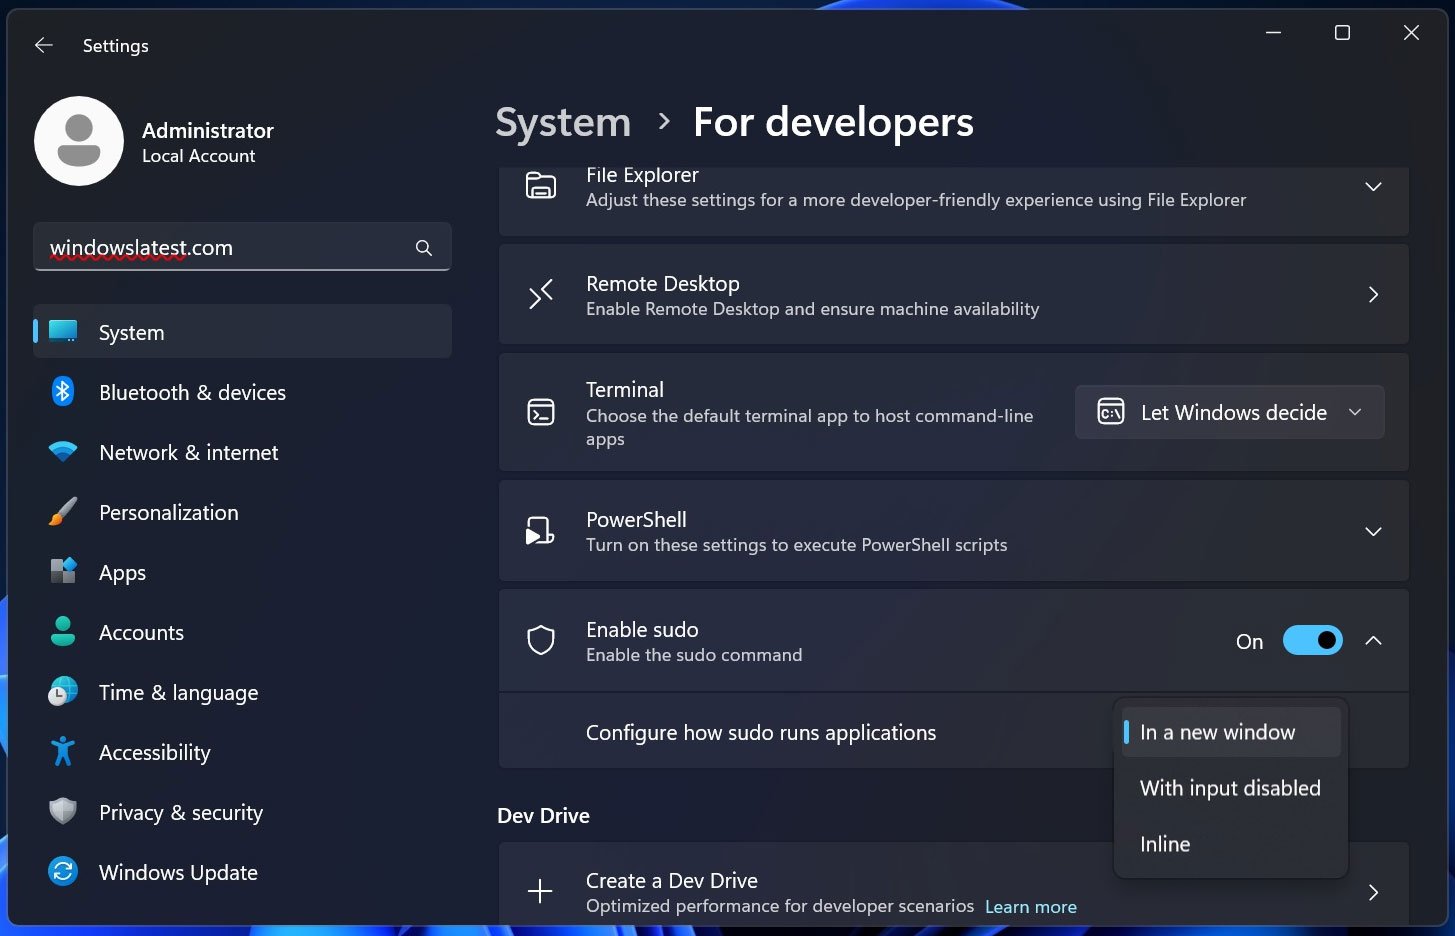
Пока эти настройки доступны только в том случае, если вы активировали режим разработчика, и в настоящее время sudo не работает из командной строки. Другими словами, функциональность всё ещё находится на ранней стадии разработки.

Тем не менее настройки sudo раскрывают некоторые нюансы работы новой команды: администратор сможет запускать sudo-приложений в новом окне, с отключённым вводом и во встроенном режиме.

Ожидается, что принцип sudo поможет сисадминам работать с такими инструментами, как bcdedit и reagentc.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru