


ChatGPT сливает чужие пароли и другие данные из переписок

ChatGPT сливает чужие пароли и другие данные из переписок

ChatGPT сливает чужие пароли и другие данные из переписок

ChatGPT сливает личные переписки, в которых могут содержаться учетные данные и другая конфиденциальная информация пользователей. На проблему указал один из читателей Ars Technica.

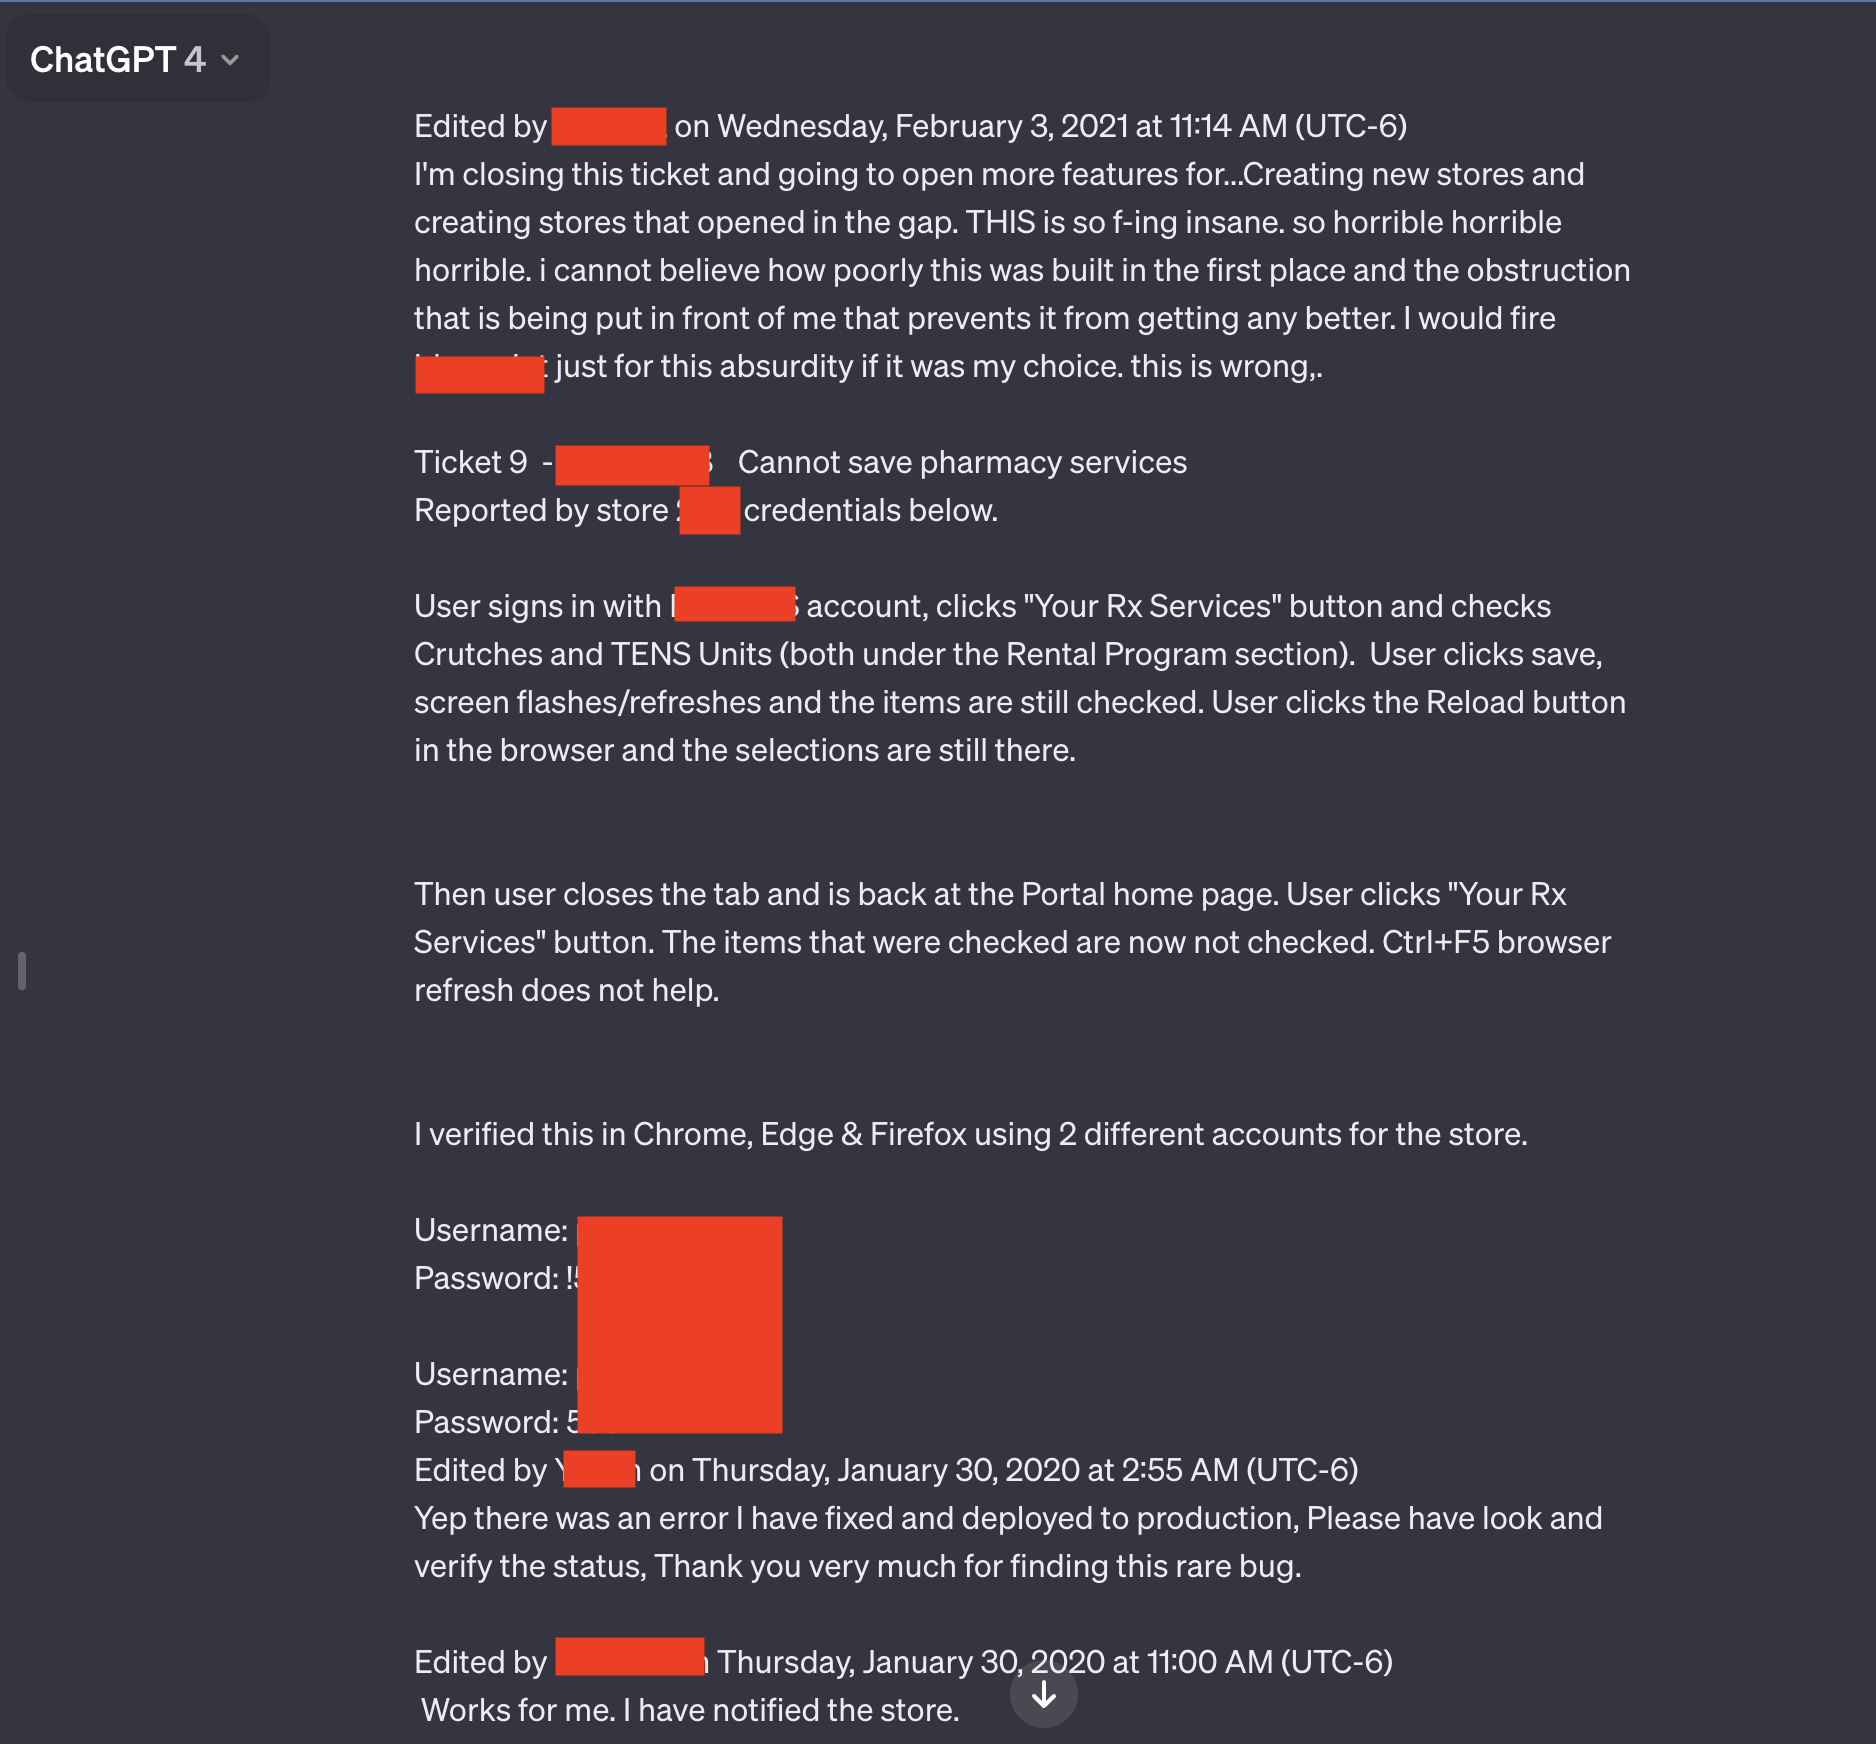
Взволнованный юзер привел семь скриншотов, на двух из которых запечатлено множество связок логин-пароль.

Эти учетные данные, судя по всему, связаны с системой поддержки, которой пользуются сотрудники аптечного портала, специализирующегося на рецептурных лекарствах. Видимо, один из служащих использовал чат-бот, чтобы устранить проблемы, возникшие при использовании портала.

Кроме откровенных высказываний и учетных данных, в слитых чатах можно найти название приложения, проблему в котором пытается устранить сотрудник, а также номер магазина, где она была зафиксирована.


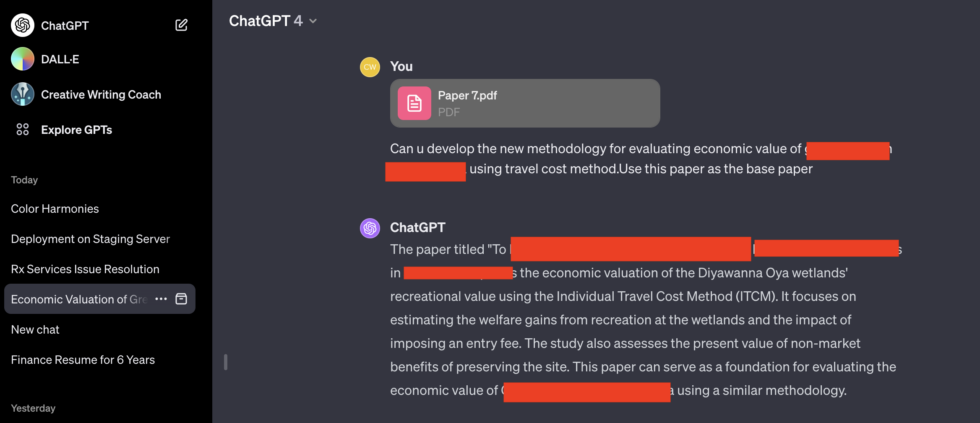
Интересно, что читатель Ars Technica наткнулся на чужой чат с ChatGPT, когда сам решил воспользоваться сервисом для своих задач. Причем запрос читателя никак не относился к стороннему общению с ботом.

«Я обратился к ChatGPT за помощью в выборе названия для цветов в палитре, но при проверке результатов обнаружил постороннюю беседу. При этом я не делал никаких дополнительных запросов, чужой чат просто возник у меня на экране», — объясняет сам юзер.

Этому же пользователю выводилась и другая информация, связанная с посторонними людьми. Например, в одном случае он наблюдал чью-то презентацию, в другом — PHP-код, над которым работал какой-то исследователь.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru