


В 2023 году корпоративные учетки утекли более чем в 90% компаний

В 2023 году корпоративные учетки утекли более чем в 90% компаний

В 2023 году корпоративные учетки утекли более чем в 90% компаний

«Инфосистемы Джет» опубликовала итоги анализа киберугроз, с которыми ее клиенты столкнулись в 2023 году. Зафиксировано на 11% больше атак, чем в 2022 году (drive-by-загрузки, фишинг и т. п.); на периметре 72% компаний найдены критические уязвимости.

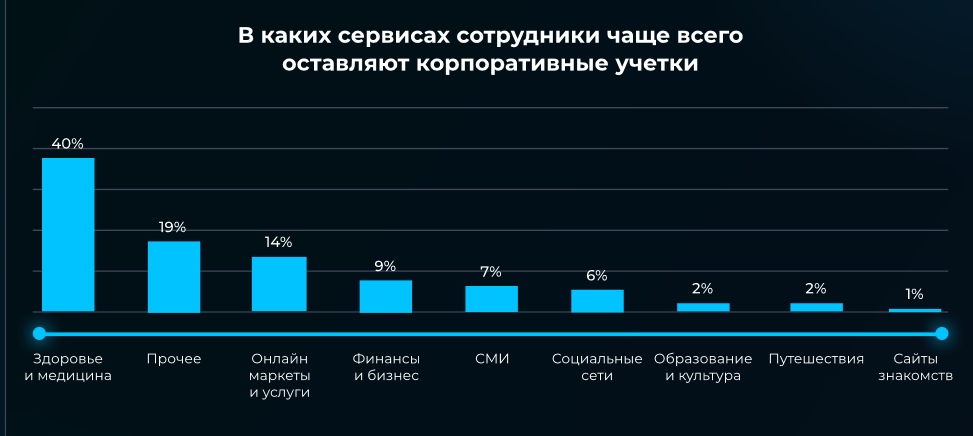
Более чем у 90% подопечных выявлена утечка корпоративных учеток, при этом почти в половине случаев пароли сливаются в открытом виде (в 44% — в виде хешей). Имена 93% подписчиков на услугу мониторинга внешних угроз упоминались на теневых форумах и в телеграм-каналах, посещаемых киберкриминалом.


«В 2023 году индустрия кибербезопасности столкнулась с необходимостью пересмотра своих стратегий и приоритетов, — подчеркнул Андрей Янкин, директор ИБ-центра «Инфосистемы Джет». — Компании вынуждены активно анализировать и контролировать информацию за пределами своих внутренних сетей, чтобы обеспечить системный контроль защищенности постоянно модернизируемой ИТ-инфраструктуры».

Аналитики также отметили рост популярности взлома ИТ-подрядчиков как способа проникновения в целевые сети. Вклад таких случаев эксплуатации доверия в общий объем атак возрос (PDF) более чем на 20%.

Усложнение характера и методов атак, расширение арсенала самозащиты вредоносов, активное использование злоумышленниками средств автоматизации и освоение ими ИИ-технологий диктуют смену приоритетов при обеспечении безопасности бизнеса.

В этом году эксперты прогнозируют рост спроса на услуги по управлению рисками, активизацию работы с кадрами как меры противодействия инсайдерским сливам, увеличение инвестиций в киберстрахование.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru