


Приложения на iPhone используют уведомления для сбора данных пользователя

Приложения на iPhone используют уведомления для сбора данных пользователя

Приложения на iPhone используют уведомления для сбора данных пользователя

Ряд iOS-приложений использует фоновые процессы, связанные с пуш-уведомлениями, для сбора данных о девайсе. Такие методы помогают снять цифровой отпечаток и создать рекламный профиль, объясняет Томми Мыск, исследователь в области безопасности мобильных устройств.

Уведомления помогают разработчикам софта обходить установленные Apple ограничения на фоновую активность приложений. Мыск считает, что эта лазейка угрожает конфиденциальности пользователей.

«Приложения не должны скрыто создавать профиль пользователя, основанный на собранных данных, а также не должны способствовать идентификации анонимных юзеров», — гласит выжимка из правил App Store.

Томми Мыск решил изучить, какие именно данные отправляют фоновые процессы iOS при получении уведомлений. В результате выяснилось, что многие программы злоупотребляют нотификациями и уже успели собрать серьёзную базу пользователей.

Стоит учитывать, что Apple изначально разрабатывала iOS таким образом, чтобы приложения в фоне не могли мониторить или вмешиваться в текущие активности. Однако в iOS 10 разработчики добавили новую систему, допускающую запуск процессов в фоне для получения уведомлений.

Теперь софт получает пуш-уведомдение и расшифровывает его, чтобы подгрузить пользователю дополнительный контент со своего сервера. После этого фоновая активность опять ограничивается.

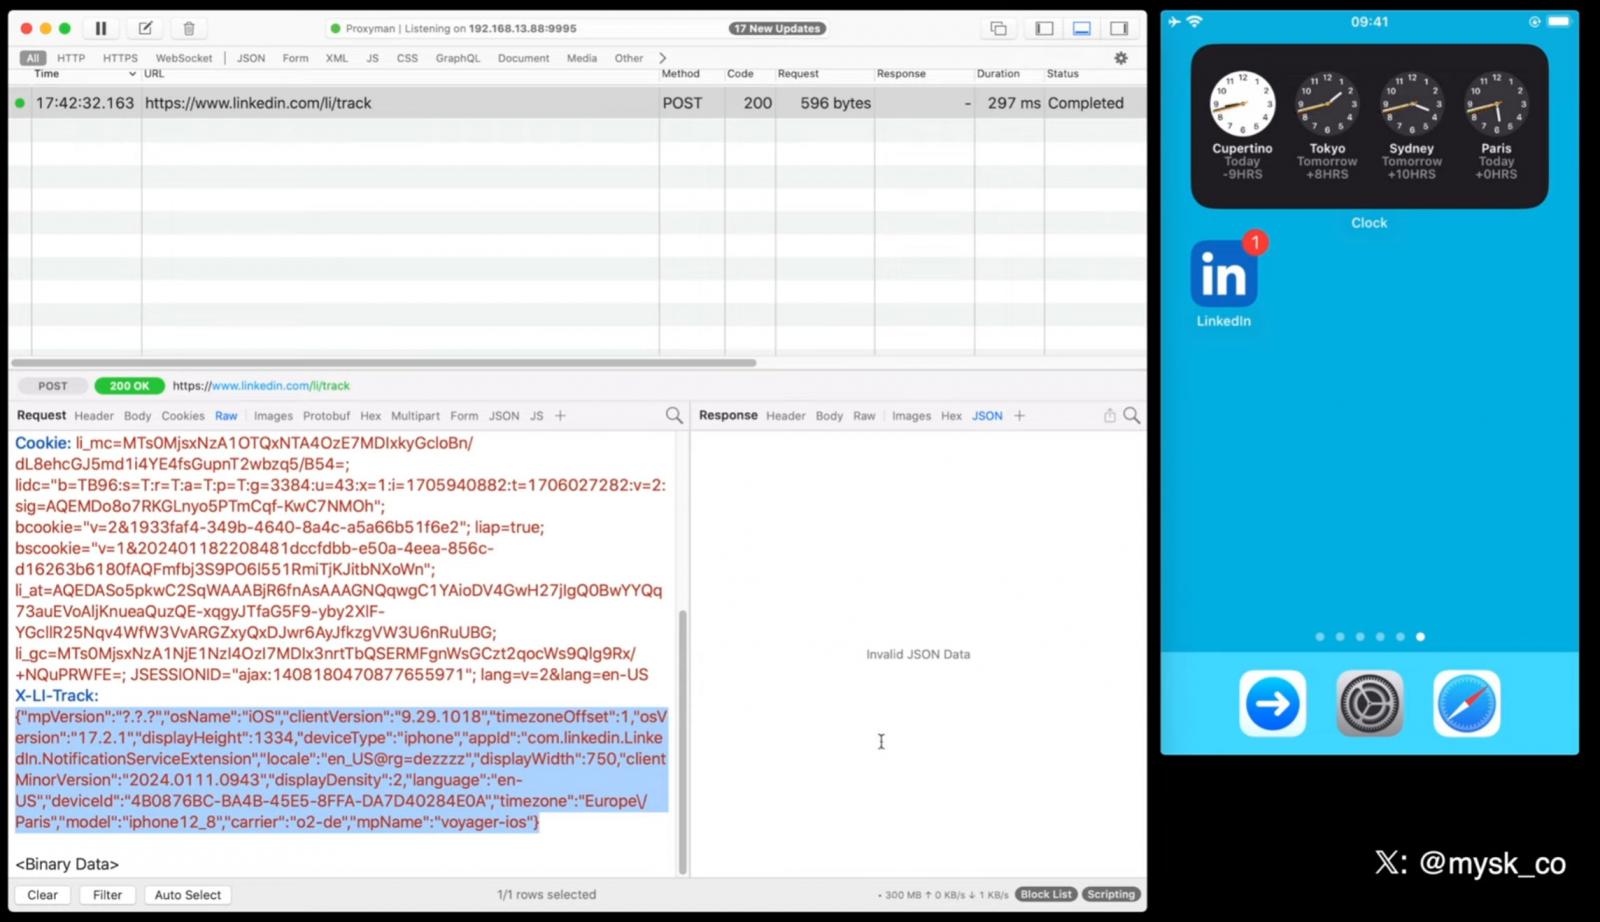
Как объяснил Мыск, многие приложения рассматривают эту фичу в качестве возможности для передачи данных о девайсе на серверы разработчиков. Это может быть локализация ОС, время работы устройства, язык клавиатуры, доступная память, статус аккумулятора, использование хранилища, модель девайса и даже уровень яркости.


Исследователь считает, что переданная информация может использоваться для снятия цифрового отпечатка и создания рекламного профиля пользователя. Всё это строго запрещено в iOS.

Мыск записал видео, в котором показан анализ трафика при получении уведомлений. В качестве подопытных приложений использовались TikTok, Facebook (в России признана экстремистской организацией, ее деятельность запрещена), X (Twitter), LinkedIn и Bing.


Есть и хорошие новости: Apple весной должна закрыть эту лазейку, а до этого можно просто отключить уведомления для тех приложений, где это некритично.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru