


Датчики освещенности iPhone и Android можно использовать для слежки

Датчики освещенности iPhone и Android можно использовать для слежки

Датчики освещенности iPhone и Android можно использовать для слежки

Исследователи из Массачусетского технологического института (MIT) доказали, что встроенные в iPhone и Android-устройства датчики освещенности позволяют отслеживать активность пользователя по жестам на сенсорном экране.

Эти датчики пассивно собирают данные об изменении интенсивности света, который частично блокирует рука при скроллинге и свайпинге, чтобы корректировать яркость и цветность экрана. Доступ к такой информации может получить любое приложение, в том числе шпионское, не запрашивая разрешение у пользователя.

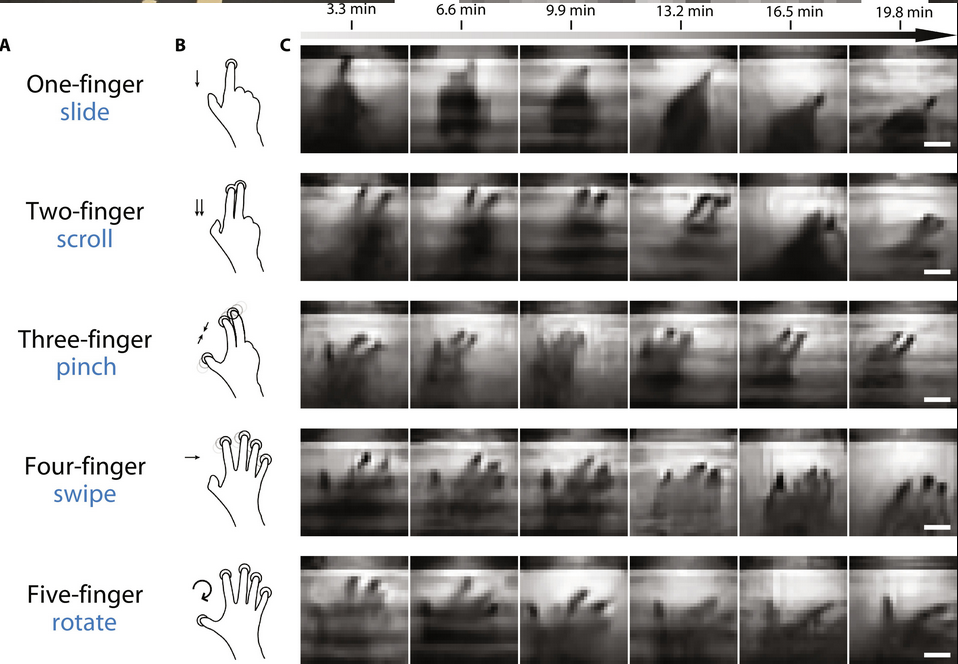
Для демонстрации потенциального риска приватности университетские исследователи создали алгоритм визуализации, формирующий двумерные изображения на основе поступающих с датчиков данных. Оптимизация и очистка от шума осуществлялись с помощью технологии глубокого обучения.

Скорость передачи данных в данном случае невысока (в ходе тестов ученые получали один кадр жеста за 3,3 минуты на планшете под Android 8.1.0), а для пригодной для использования картинки нужен также ИИ, поэтому злоумышленники вряд ли сочтут подобный способ шпионажа целесообразным. Тем не менее проведенное в MIT исследование подтвердило существование неочевидных векторов атаки, которые стоит учитывать.


Во избежание абьюзов ученые предлагают производителям ОС ограничить доступ к датчикам освещения для приложений: пусть пользователи сами решают, отклонить или одобрить такой запрос. Уменьшить риск также поможет снижение частоты срабатывания датчиков до 1-5 Гц и уровня освещенности до 10-50 лк. Сами датчики лучше размещать сбоку, а не на фронтальной поверхности.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru