


Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Сразу несколько вредоносных программ для macOS продемонстрировали способность уходить от детектирования даже в том случае, если специалисты постоянно следят за новыми семплами. Речь идёт о классе троянов, известном как инфостилеры, задача которых — вытащить данные жертвы.

На способность macOS-троянов к быстрой адаптации обратили внимание исследователи из SentinelOne. В качестве примера специалисты привели три образца, способных обойти встроенную защиту ОС — XProtect.

Напомним, XProtect работает в фоновом режиме и сканирует загруженные файлы и софт. Поиск вредоносов идёт по сигнатурам, что, конечно, не гарантирует защиту от заражения новыми вариантами.

Apple постоянно обновляет базы XProtect, однако авторы троянов научились практически сразу менять свои детища для ухода от обнаружения.

В отчёте SentinelOne эксперты указывают в качестве примера на вредоносную программу KeySteal, о которой стало известно в 2021 году. С тех пор авторы заметно доработали троян.

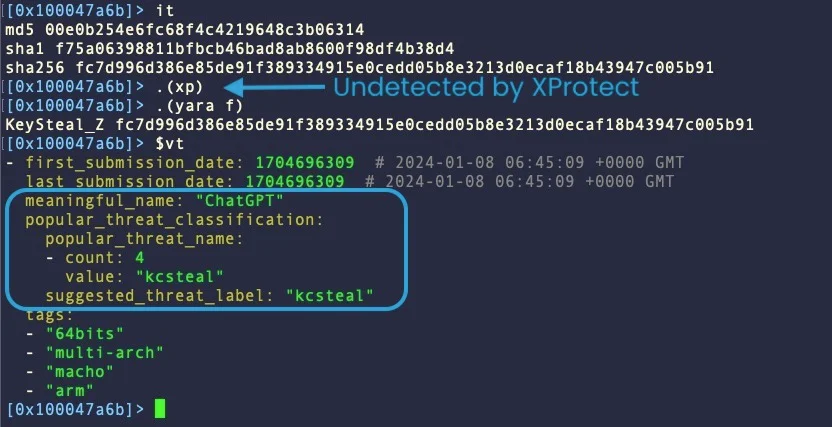
На данный момент KeySteal распространяется как встроенный в Xcode бинарник Mach-O под именами «UnixProject» и «ChatGPT». Попав в систему, вредонос устанавливает соединение с операторами и пытается украсть данные Keychain.


В последний раз Apple обновляла сигнатуры для поиска KeySteal в феврале 2023 года. С той поры авторы внесли достаточно изменений, чтобы троян спокойно обходил XProtect и другие антивирусные движки.

Ещё один яркий пример — написанный на Go Atomic Stealer, впервые попавшийся исследователям в мае 2023-го. Купертиновцы обновили сигнатуры Atomic Stealer в этом месяце, однако в SentinelOne засекли новый вариант на C++, который уже не детектируется.

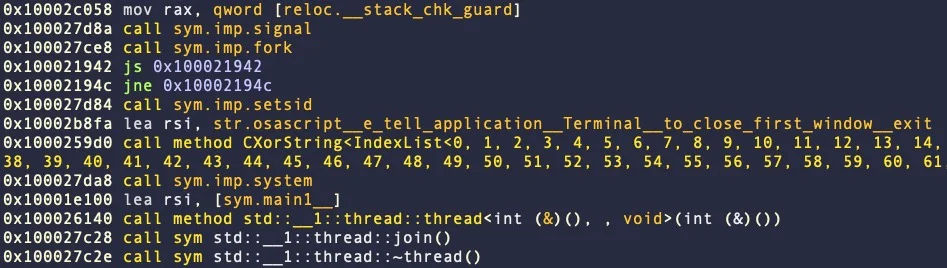
Актуальная версия Atomic Stealer заменила обфускацию кода на AppleScript в виде простого текста. Зловред также научился завершать процесс приложения «Терминал»:


Третья вредоносная программа, демонстрирующая способность к адаптации, — CherryPie (также известна под именами Gary Stealer или JaskaGo). Впервые её поймали 9 сентября 2023-го.

В этом случае сигнатуры Apple (обновлены в декабре 2023-го) работают, однако вредонос обходит другие антивирусные движки на VirusTotal.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru