


Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Сразу несколько вредоносных программ для macOS продемонстрировали способность уходить от детектирования даже в том случае, если специалисты постоянно следят за новыми семплами. Речь идёт о классе троянов, известном как инфостилеры, задача которых — вытащить данные жертвы.

На способность macOS-троянов к быстрой адаптации обратили внимание исследователи из SentinelOne. В качестве примера специалисты привели три образца, способных обойти встроенную защиту ОС — XProtect.

Напомним, XProtect работает в фоновом режиме и сканирует загруженные файлы и софт. Поиск вредоносов идёт по сигнатурам, что, конечно, не гарантирует защиту от заражения новыми вариантами.

Apple постоянно обновляет базы XProtect, однако авторы троянов научились практически сразу менять свои детища для ухода от обнаружения.

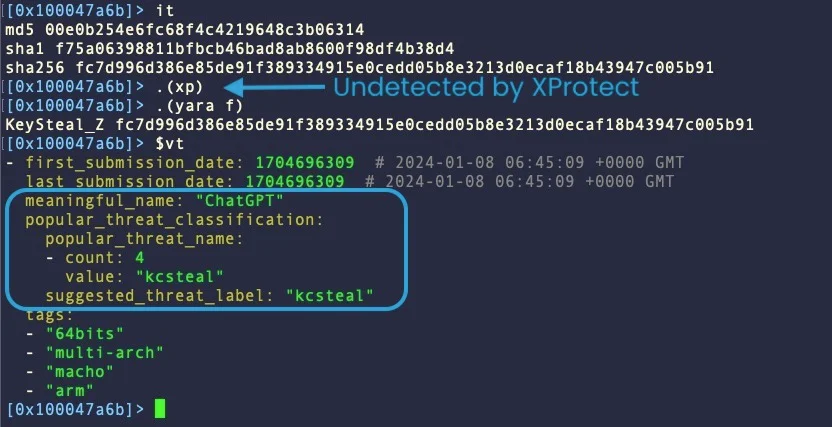
В отчёте SentinelOne эксперты указывают в качестве примера на вредоносную программу KeySteal, о которой стало известно в 2021 году. С тех пор авторы заметно доработали троян.

На данный момент KeySteal распространяется как встроенный в Xcode бинарник Mach-O под именами «UnixProject» и «ChatGPT». Попав в систему, вредонос устанавливает соединение с операторами и пытается украсть данные Keychain.


В последний раз Apple обновляла сигнатуры для поиска KeySteal в феврале 2023 года. С той поры авторы внесли достаточно изменений, чтобы троян спокойно обходил XProtect и другие антивирусные движки.

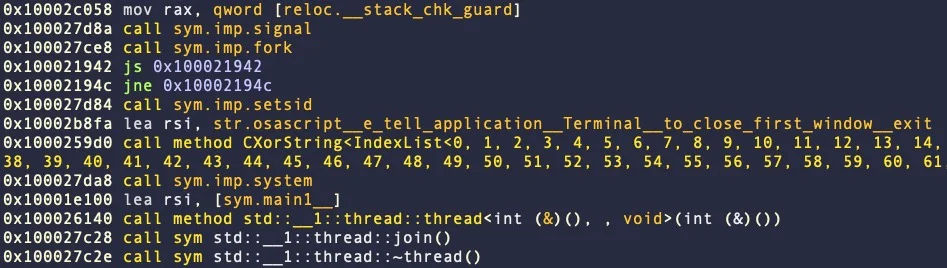
Ещё один яркий пример — написанный на Go Atomic Stealer, впервые попавшийся исследователям в мае 2023-го. Купертиновцы обновили сигнатуры Atomic Stealer в этом месяце, однако в SentinelOne засекли новый вариант на C++, который уже не детектируется.

Актуальная версия Atomic Stealer заменила обфускацию кода на AppleScript в виде простого текста. Зловред также научился завершать процесс приложения «Терминал»:


Третья вредоносная программа, демонстрирующая способность к адаптации, — CherryPie (также известна под именами Gary Stealer или JaskaGo). Впервые её поймали 9 сентября 2023-го.

В этом случае сигнатуры Apple (обновлены в декабре 2023-го) работают, однако вредонос обходит другие антивирусные движки на VirusTotal.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru