


Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Сразу несколько вредоносных программ для macOS продемонстрировали способность уходить от детектирования даже в том случае, если специалисты постоянно следят за новыми семплами. Речь идёт о классе троянов, известном как инфостилеры, задача которых — вытащить данные жертвы.

На способность macOS-троянов к быстрой адаптации обратили внимание исследователи из SentinelOne. В качестве примера специалисты привели три образца, способных обойти встроенную защиту ОС — XProtect.

Напомним, XProtect работает в фоновом режиме и сканирует загруженные файлы и софт. Поиск вредоносов идёт по сигнатурам, что, конечно, не гарантирует защиту от заражения новыми вариантами.

Apple постоянно обновляет базы XProtect, однако авторы троянов научились практически сразу менять свои детища для ухода от обнаружения.

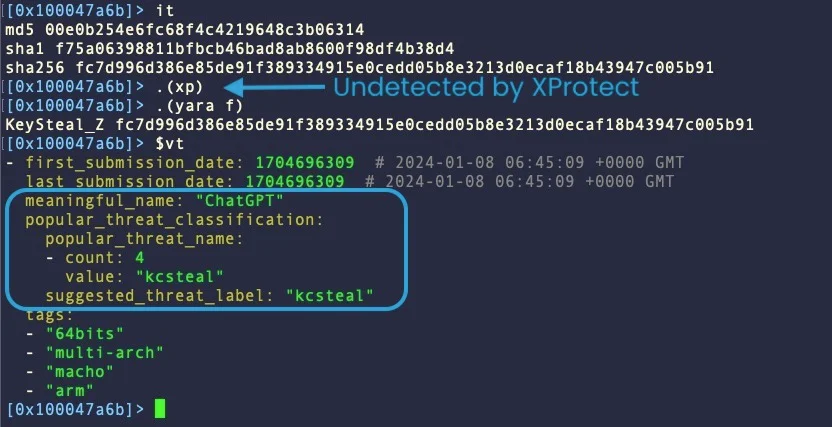
В отчёте SentinelOne эксперты указывают в качестве примера на вредоносную программу KeySteal, о которой стало известно в 2021 году. С тех пор авторы заметно доработали троян.

На данный момент KeySteal распространяется как встроенный в Xcode бинарник Mach-O под именами «UnixProject» и «ChatGPT». Попав в систему, вредонос устанавливает соединение с операторами и пытается украсть данные Keychain.


В последний раз Apple обновляла сигнатуры для поиска KeySteal в феврале 2023 года. С той поры авторы внесли достаточно изменений, чтобы троян спокойно обходил XProtect и другие антивирусные движки.

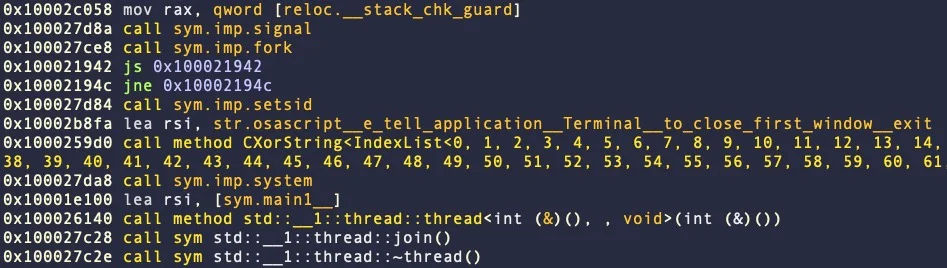
Ещё один яркий пример — написанный на Go Atomic Stealer, впервые попавшийся исследователям в мае 2023-го. Купертиновцы обновили сигнатуры Atomic Stealer в этом месяце, однако в SentinelOne засекли новый вариант на C++, который уже не детектируется.

Актуальная версия Atomic Stealer заменила обфускацию кода на AppleScript в виде простого текста. Зловред также научился завершать процесс приложения «Терминал»:


Третья вредоносная программа, демонстрирующая способность к адаптации, — CherryPie (также известна под именами Gary Stealer или JaskaGo). Впервые её поймали 9 сентября 2023-го.

В этом случае сигнатуры Apple (обновлены в декабре 2023-го) работают, однако вредонос обходит другие антивирусные движки на VirusTotal.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru