


Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

NoaBot — новый ботнет, основанный на печально известном Mirai, засветился в компаниях криптомайнинга. Особенностью NoaBot можно назвать самораспространяющийся компонент и SSH-бэкдор.

На атаки операторов NoaBot указали специалисты компании Akamai. Стив Купчик, один из исследователей поделился в отчёте следующим данными:

«Среди функциональных возможностей NoaBot — самораспространение по типу сетевого червя, а также скачивание и выполнение на сервере дополнительных бинарников».

Mirai породил множество преемников после утечки исходного кода вредоноса в 2016 году. NoaBot как раз стал одним из них, при этом эксперты связывают его активность с сетевым червём P2PInfect, активность которого в сентябре 2023 года возросла в 600 раз.

Дело в том, что злоумышленники в качестве эксперимента иногда устанавливали P2PInfect вместо NoaBot. Модуль нового ботнета, отвечающий за распространение, задействует SSH-сканер для поиска уязвимых к подбору паролей серверов.

Если операторам удаётся обнаружить потенциальную цель, они запускают классический брутфорс с подбором по словарю, после чего добавляют открытый ключ SSH в файл .ssh/authorized_keys.

При необходимости NoaBot легко загружает и выполняет дополнительные бинарники, а также пытается найти новые жертвы и перескочить на них.


«NoaBot скомпилирован при помощи uClibc, что, судя по всему, повлияло на детектирование антивирусными средствами. Как правило, варианты Mirai обнаруживаются с помощью соответствующей сигнатуры, однако в NoaBot защитные программы видят SSH-сканер или обычный троян».

Обфускация также помогает операторам действовать незаметно, а конечной целью является установка модифицированной версии вредоносного майнера XMRig.

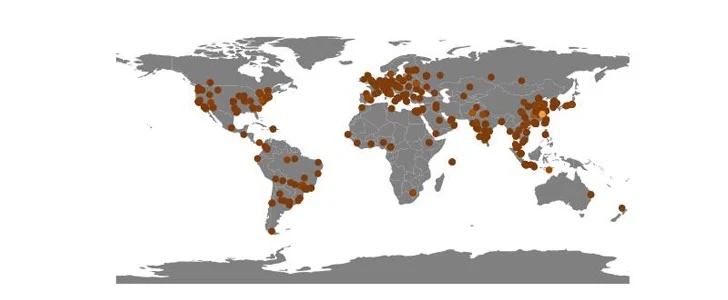
Исследователям из Akamai удалось выявить 849 IP-адресов жертв нового ботнета. Основная часть заражений пришлась на Китай, хотя географически киберпреступники не привязываются к какой-либо стране.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru