


Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

NoaBot — новый ботнет, основанный на печально известном Mirai, засветился в компаниях криптомайнинга. Особенностью NoaBot можно назвать самораспространяющийся компонент и SSH-бэкдор.

На атаки операторов NoaBot указали специалисты компании Akamai. Стив Купчик, один из исследователей поделился в отчёте следующим данными:

«Среди функциональных возможностей NoaBot — самораспространение по типу сетевого червя, а также скачивание и выполнение на сервере дополнительных бинарников».

Mirai породил множество преемников после утечки исходного кода вредоноса в 2016 году. NoaBot как раз стал одним из них, при этом эксперты связывают его активность с сетевым червём P2PInfect, активность которого в сентябре 2023 года возросла в 600 раз.

Дело в том, что злоумышленники в качестве эксперимента иногда устанавливали P2PInfect вместо NoaBot. Модуль нового ботнета, отвечающий за распространение, задействует SSH-сканер для поиска уязвимых к подбору паролей серверов.

Если операторам удаётся обнаружить потенциальную цель, они запускают классический брутфорс с подбором по словарю, после чего добавляют открытый ключ SSH в файл .ssh/authorized_keys.

При необходимости NoaBot легко загружает и выполняет дополнительные бинарники, а также пытается найти новые жертвы и перескочить на них.


«NoaBot скомпилирован при помощи uClibc, что, судя по всему, повлияло на детектирование антивирусными средствами. Как правило, варианты Mirai обнаруживаются с помощью соответствующей сигнатуры, однако в NoaBot защитные программы видят SSH-сканер или обычный троян».

Обфускация также помогает операторам действовать незаметно, а конечной целью является установка модифицированной версии вредоносного майнера XMRig.

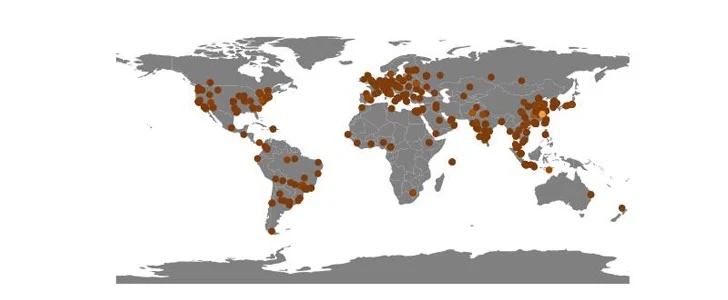
Исследователям из Akamai удалось выявить 849 IP-адресов жертв нового ботнета. Основная часть заражений пришлась на Китай, хотя географически киберпреступники не привязываются к какой-либо стране.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru