



Meduza Stealer встретит Новый год с обновками

Meduza Stealer встретит Новый год с обновками

Meduza Stealer встретит Новый год с обновками

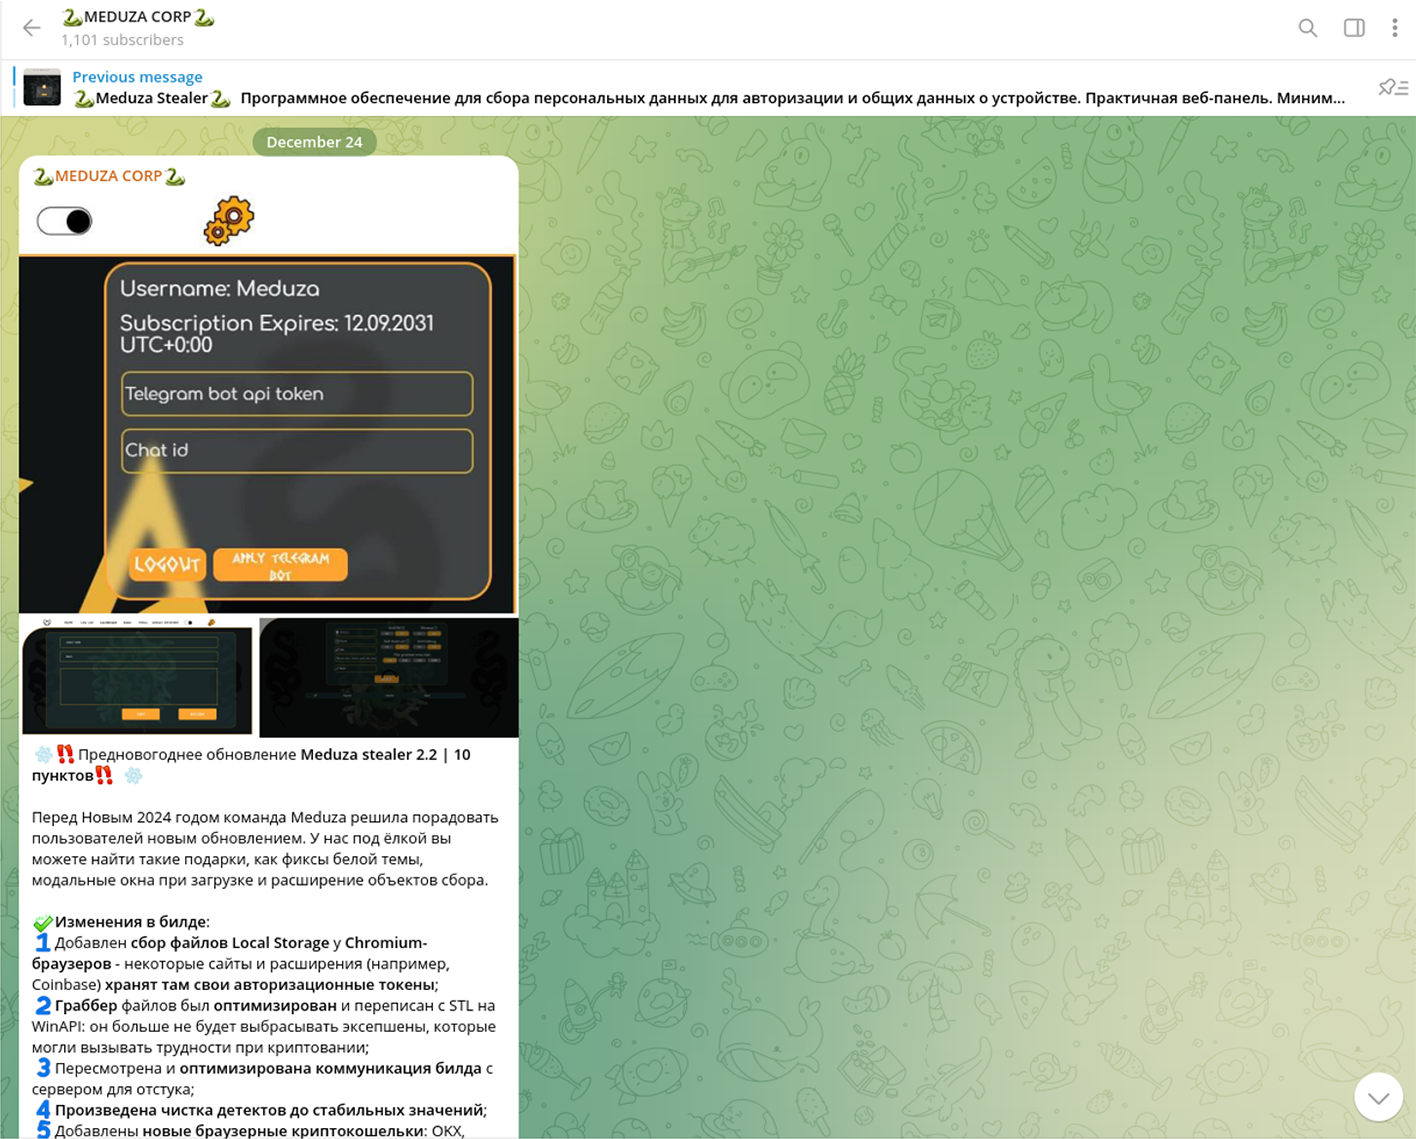
Автор инфостилера Meduza преподнес фанатам рождественский подарок — усовершенствовал зловреда и выпустил версию 2.2. Соответствующий анонс был обнаружен на XSS, на других теневых форумах (Exploit) уже появились положительные отзывы.

Разработчики вредоносной программы расширили поддержку клиентского софта, в том числе криптокошельков, обновили модуль сбора паролей из файлов (граббер), добавили механизмы кражи идентификаторов из хранилищ и возможность обфускации кода.


Список интересующих Meduza объектов теперь включает такие цели:

  • более сотни браузеров, в том числе Atom и Яндекс.Браузер;
  • более сотни криптокошельков;
  • два десятка менеджеров паролей;
  • клиенты Discord;
  • Kotatogram, десктопный Telegram;
  • Steam;
  • Outlook;
  • OpenVPN;
  • файлы всех форматов (модуль-граббер);
  • токены Google.

Обновленный стилер совместим с Windows 10/11 и Windows Server 2012/2016/2019/2022 и умеет выводить украденную информацию через Telegram. За отдельную плату подписчикам MaaS-сервиса (Malware-as-a-Service, вредонос как услуга) предоставляется доступ к популярному криптору; проверка эффективности обфускации на VirusTotal показала результат 1/26.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru