



Meduza Stealer встретит Новый год с обновками

Meduza Stealer встретит Новый год с обновками

Meduza Stealer встретит Новый год с обновками

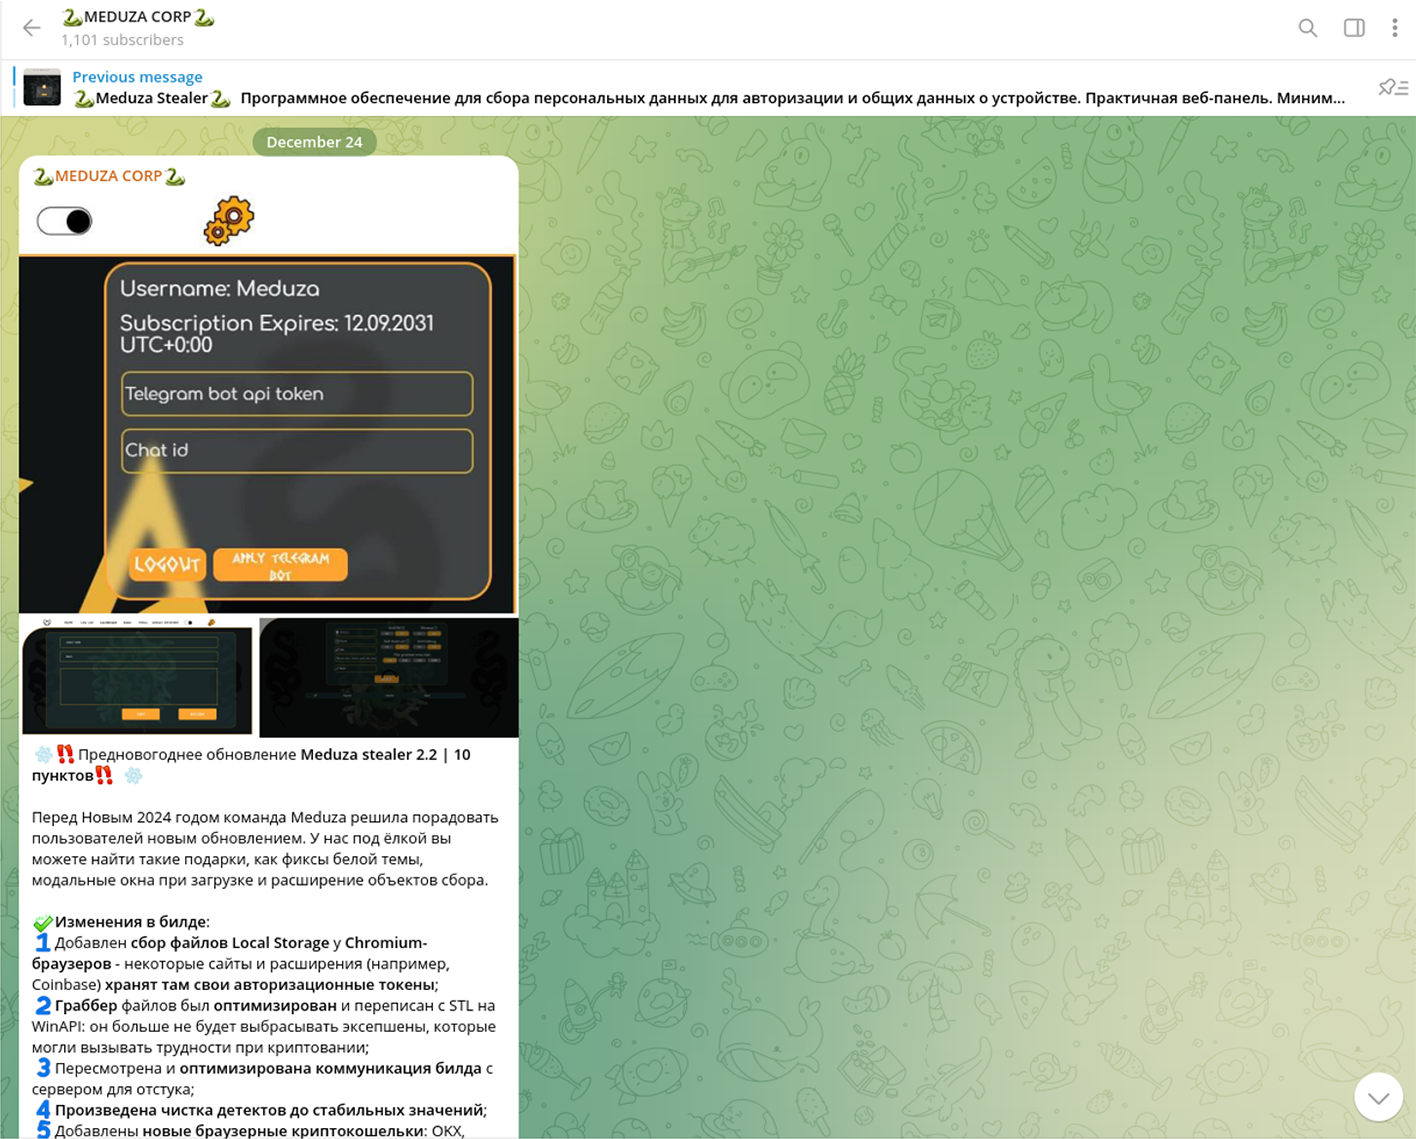
Автор инфостилера Meduza преподнес фанатам рождественский подарок — усовершенствовал зловреда и выпустил версию 2.2. Соответствующий анонс был обнаружен на XSS, на других теневых форумах (Exploit) уже появились положительные отзывы.

Разработчики вредоносной программы расширили поддержку клиентского софта, в том числе криптокошельков, обновили модуль сбора паролей из файлов (граббер), добавили механизмы кражи идентификаторов из хранилищ и возможность обфускации кода.


Список интересующих Meduza объектов теперь включает такие цели:

  • более сотни браузеров, в том числе Atom и Яндекс.Браузер;
  • более сотни криптокошельков;
  • два десятка менеджеров паролей;
  • клиенты Discord;
  • Kotatogram, десктопный Telegram;
  • Steam;
  • Outlook;
  • OpenVPN;
  • файлы всех форматов (модуль-граббер);
  • токены Google.

Обновленный стилер совместим с Windows 10/11 и Windows Server 2012/2016/2019/2022 и умеет выводить украденную информацию через Telegram. За отдельную плату подписчикам MaaS-сервиса (Malware-as-a-Service, вредонос как услуга) предоставляется доступ к популярному криптору; проверка эффективности обфускации на VirusTotal показала результат 1/26.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru