



Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

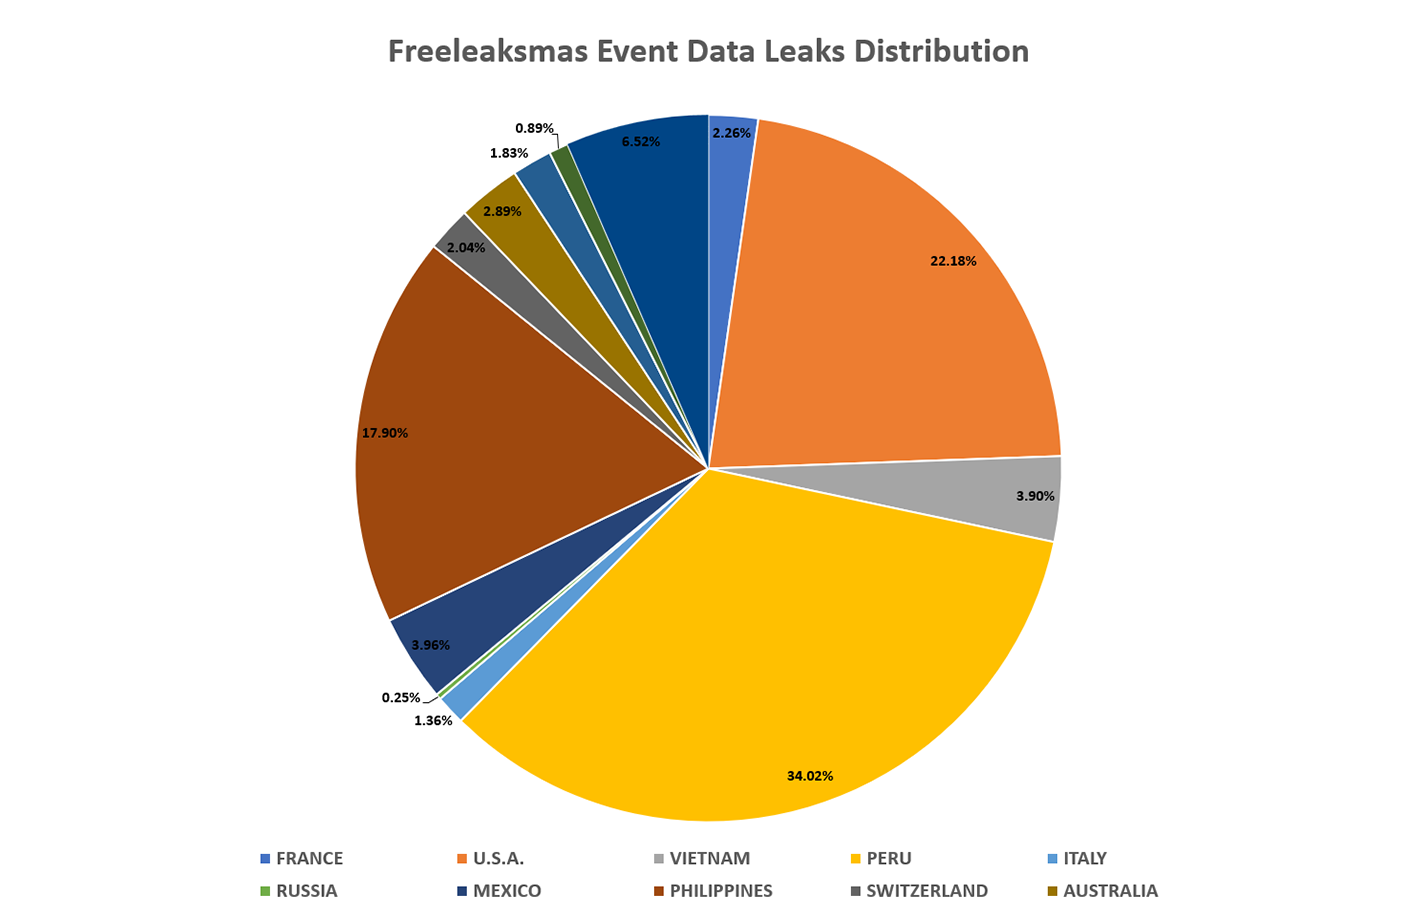
В канун Рождества в даркнете провели благотворительную акцию: киберпреступники безвозмездно делились с коллегами базами ПДн, украденными у различных организаций. По данным Resecurity, таким образом было суммарно расшарено более 50 млн записей.

Результаты утечек, свежих и не очень, распространялись под тегом «Free Leaksmas» («бесплатный рождественский слив»). Подобное проявление неслыханной щедрости — настоящий подарок для угонщиков аккаунтов, BEC-мошенников, имперсонаторов, адептов банковского фрода.

Владельцам скомпрометированных ПДн такое событие грозит новыми атаками. По оценкам экспертов, потенциальный ущерб от бесплатной раздачи добычи взломщиков может измеряться миллионами долларов.


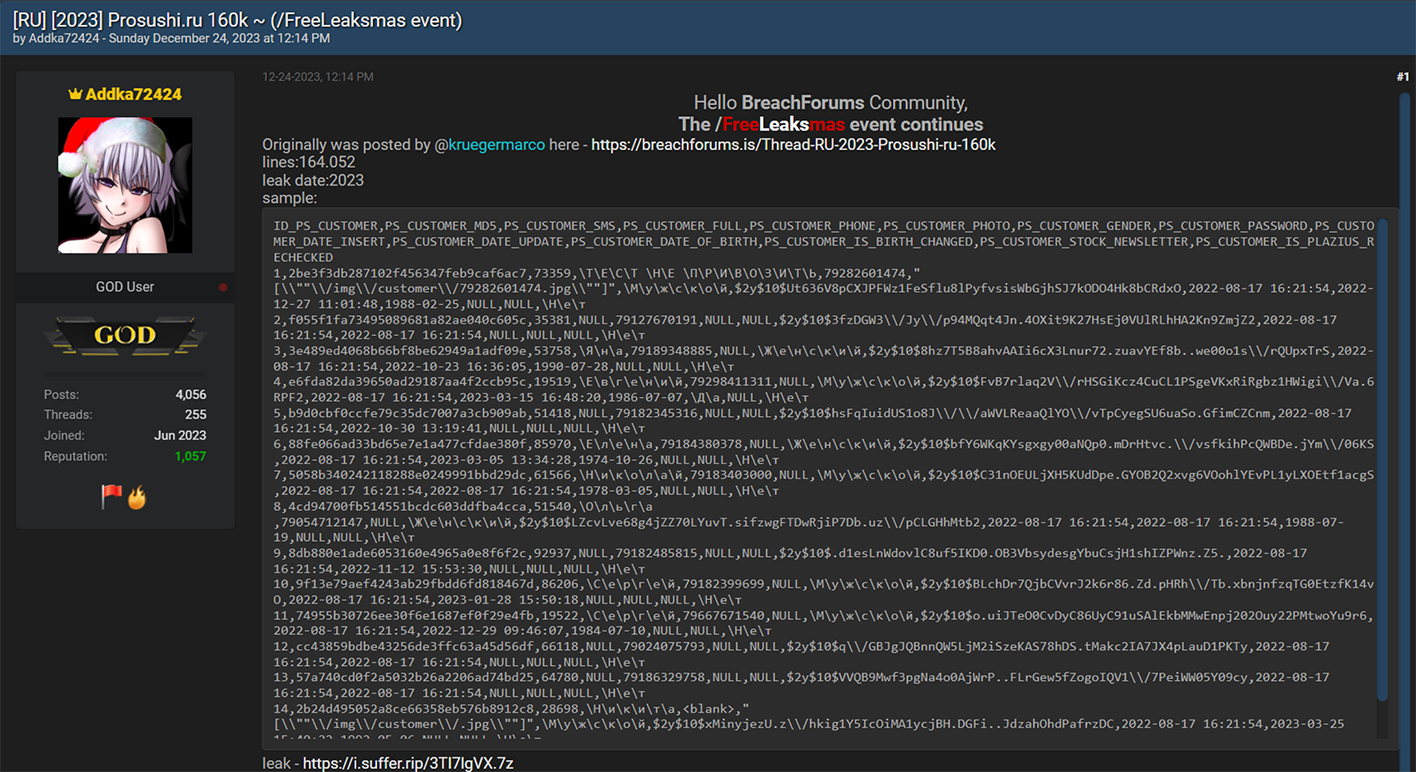
Больше трети опубликованных записей ПДн (свыше 22 млн) были украдены из сетей Movistar, ведущего телеком-провайдера Перу. В рамках Leaksmas слиты базы Национальной службы рыболовства и аквакультуры Чили, крупной кредитной организации Филиппин; германской и французской ИТ-компаний, мексиканского банка, вьетнамского магазина модной одежды, итальянского военторга, индийского магазина спортивного питания, американского кешбэк-сервиса Piggy (впоследствии куплен шведской финтех-компанией Klarna), узбекского интернет-магазина PC Market, российской сети ресторанов ProSushi.


К празднику в даркнете присоединились также киберхулиганы SiegedSec. По такому случаю они взломали базу данных правительства США, которая используется для рассылки оповещений о ЧС.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru