



Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

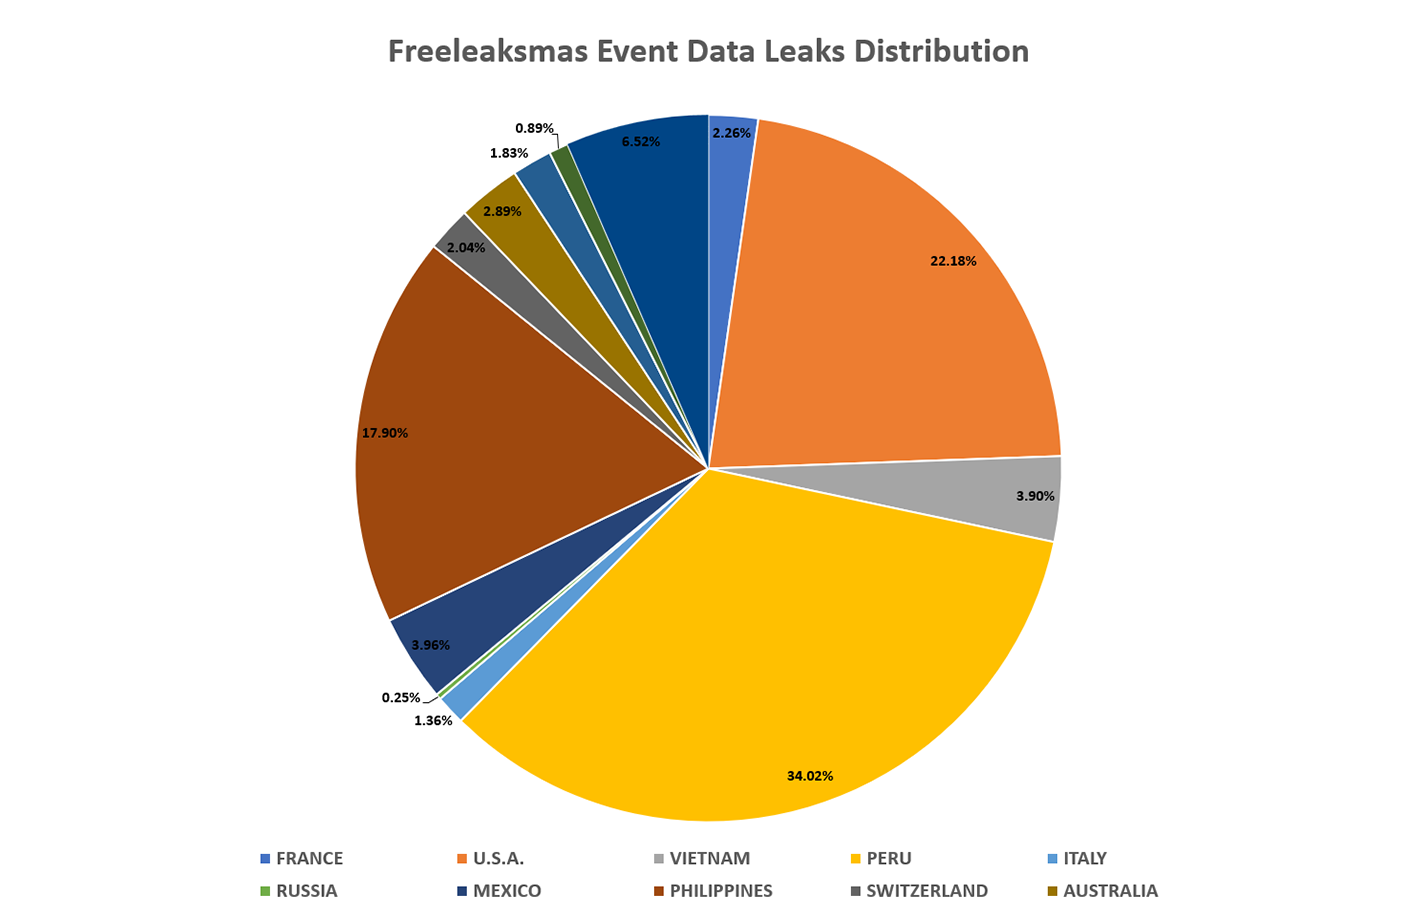
В канун Рождества в даркнете провели благотворительную акцию: киберпреступники безвозмездно делились с коллегами базами ПДн, украденными у различных организаций. По данным Resecurity, таким образом было суммарно расшарено более 50 млн записей.

Результаты утечек, свежих и не очень, распространялись под тегом «Free Leaksmas» («бесплатный рождественский слив»). Подобное проявление неслыханной щедрости — настоящий подарок для угонщиков аккаунтов, BEC-мошенников, имперсонаторов, адептов банковского фрода.

Владельцам скомпрометированных ПДн такое событие грозит новыми атаками. По оценкам экспертов, потенциальный ущерб от бесплатной раздачи добычи взломщиков может измеряться миллионами долларов.


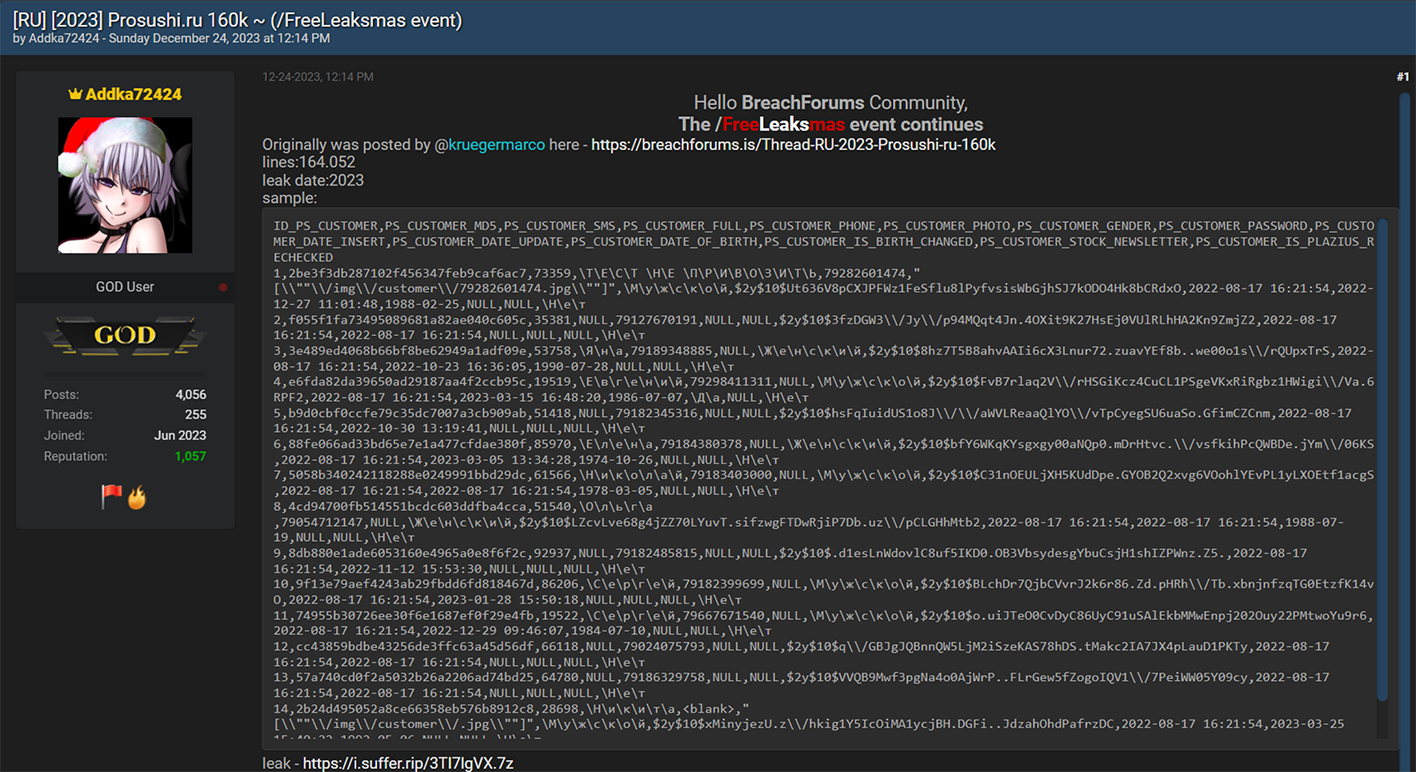
Больше трети опубликованных записей ПДн (свыше 22 млн) были украдены из сетей Movistar, ведущего телеком-провайдера Перу. В рамках Leaksmas слиты базы Национальной службы рыболовства и аквакультуры Чили, крупной кредитной организации Филиппин; германской и французской ИТ-компаний, мексиканского банка, вьетнамского магазина модной одежды, итальянского военторга, индийского магазина спортивного питания, американского кешбэк-сервиса Piggy (впоследствии куплен шведской финтех-компанией Klarna), узбекского интернет-магазина PC Market, российской сети ресторанов ProSushi.


К празднику в даркнете присоединились также киберхулиганы SiegedSec. По такому случаю они взломали базу данных правительства США, которая используется для рассылки оповещений о ЧС.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru