



Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

В канун Рождества в даркнете провели благотворительную акцию: киберпреступники безвозмездно делились с коллегами базами ПДн, украденными у различных организаций. По данным Resecurity, таким образом было суммарно расшарено более 50 млн записей.

Результаты утечек, свежих и не очень, распространялись под тегом «Free Leaksmas» («бесплатный рождественский слив»). Подобное проявление неслыханной щедрости — настоящий подарок для угонщиков аккаунтов, BEC-мошенников, имперсонаторов, адептов банковского фрода.

Владельцам скомпрометированных ПДн такое событие грозит новыми атаками. По оценкам экспертов, потенциальный ущерб от бесплатной раздачи добычи взломщиков может измеряться миллионами долларов.


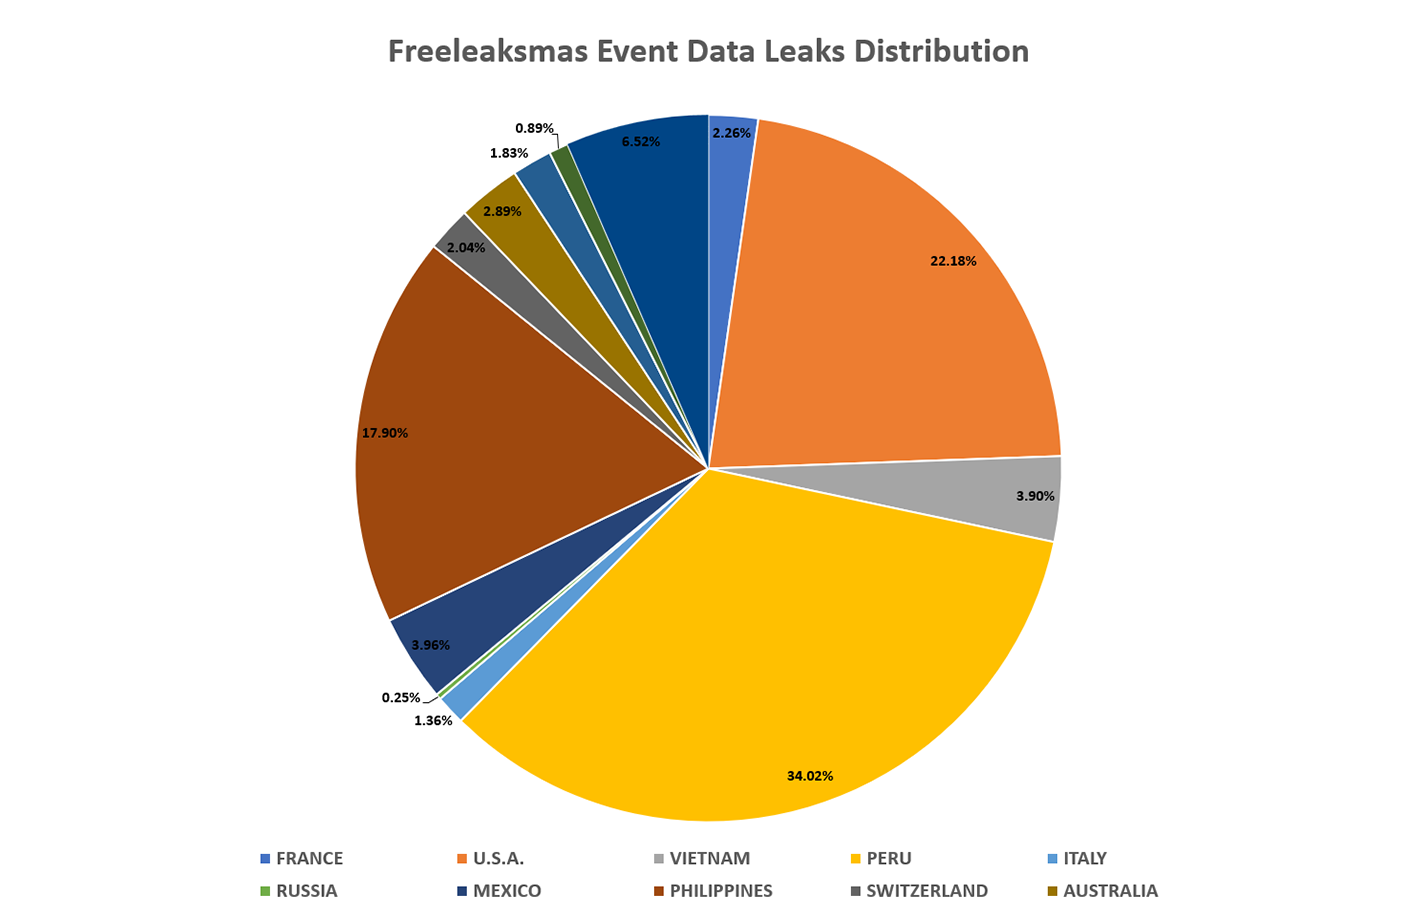
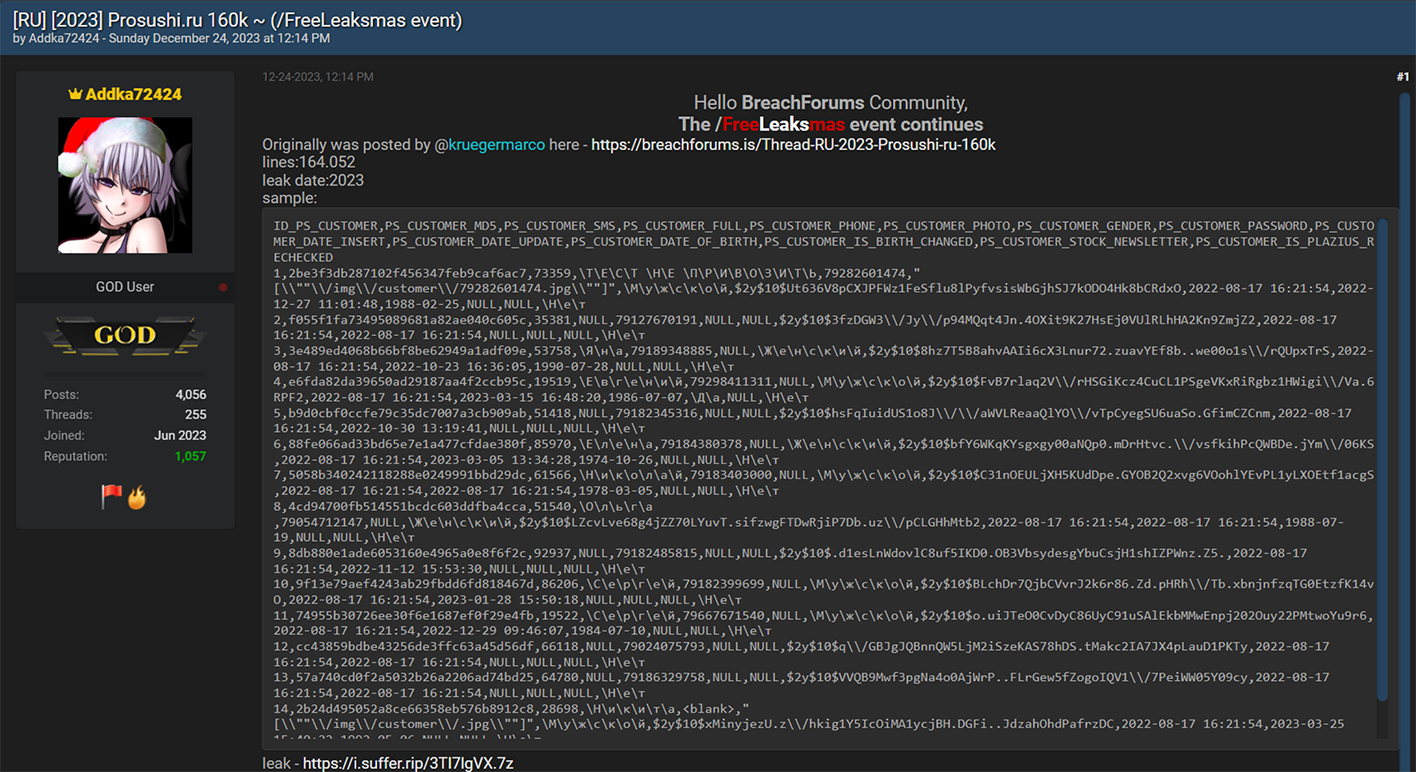
Больше трети опубликованных записей ПДн (свыше 22 млн) были украдены из сетей Movistar, ведущего телеком-провайдера Перу. В рамках Leaksmas слиты базы Национальной службы рыболовства и аквакультуры Чили, крупной кредитной организации Филиппин; германской и французской ИТ-компаний, мексиканского банка, вьетнамского магазина модной одежды, итальянского военторга, индийского магазина спортивного питания, американского кешбэк-сервиса Piggy (впоследствии куплен шведской финтех-компанией Klarna), узбекского интернет-магазина PC Market, российской сети ресторанов ProSushi.


К празднику в даркнете присоединились также киберхулиганы SiegedSec. По такому случаю они взломали базу данных правительства США, которая используется для рассылки оповещений о ЧС.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru