



Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

Даркнет раздавал подарки к Рождеству: слито 50 млн краденых записей ПДн

В канун Рождества в даркнете провели благотворительную акцию: киберпреступники безвозмездно делились с коллегами базами ПДн, украденными у различных организаций. По данным Resecurity, таким образом было суммарно расшарено более 50 млн записей.

Результаты утечек, свежих и не очень, распространялись под тегом «Free Leaksmas» («бесплатный рождественский слив»). Подобное проявление неслыханной щедрости — настоящий подарок для угонщиков аккаунтов, BEC-мошенников, имперсонаторов, адептов банковского фрода.

Владельцам скомпрометированных ПДн такое событие грозит новыми атаками. По оценкам экспертов, потенциальный ущерб от бесплатной раздачи добычи взломщиков может измеряться миллионами долларов.


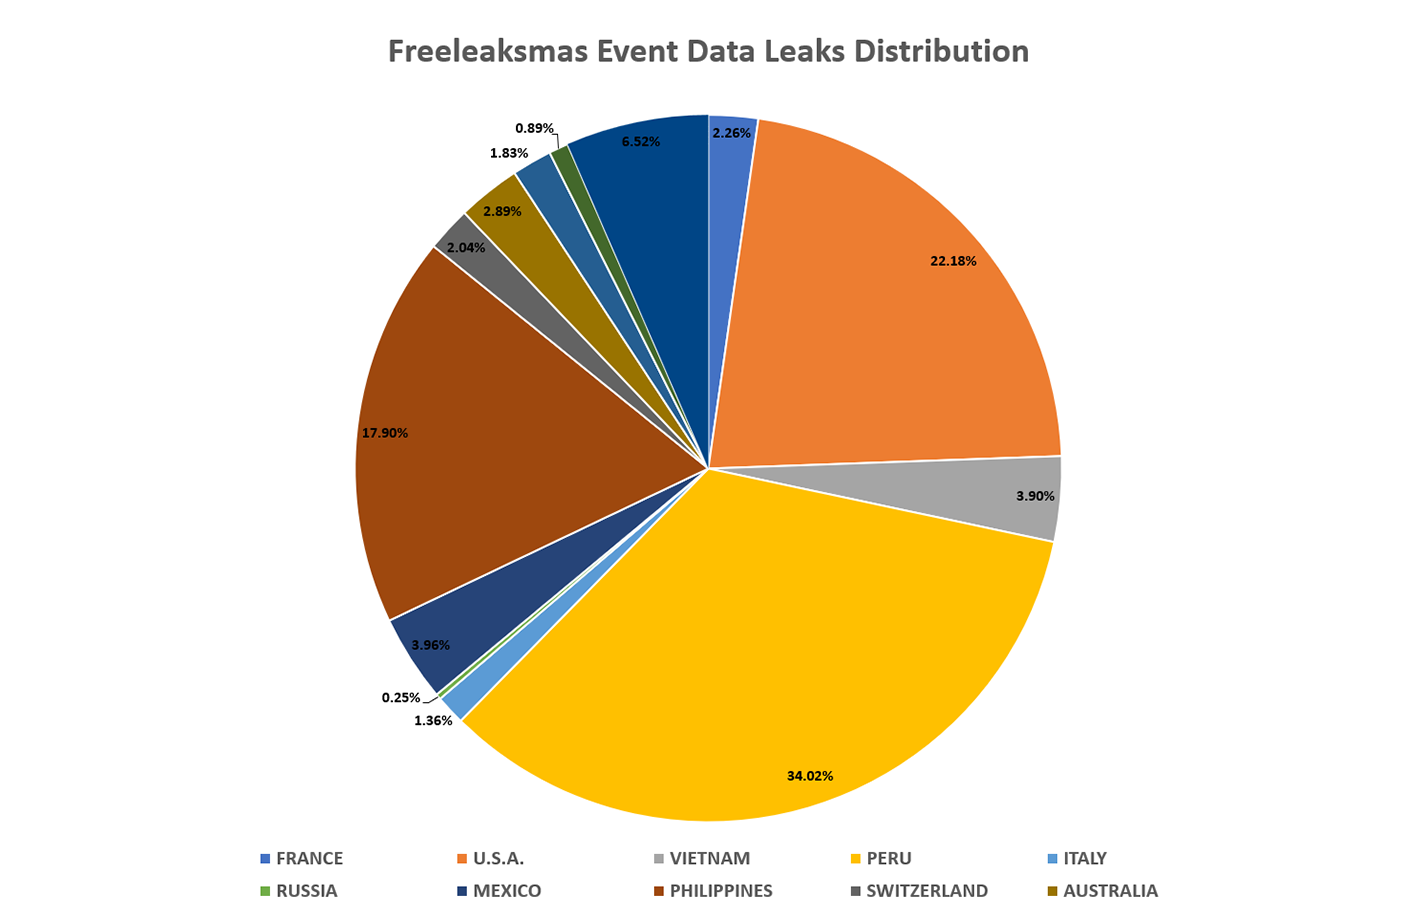
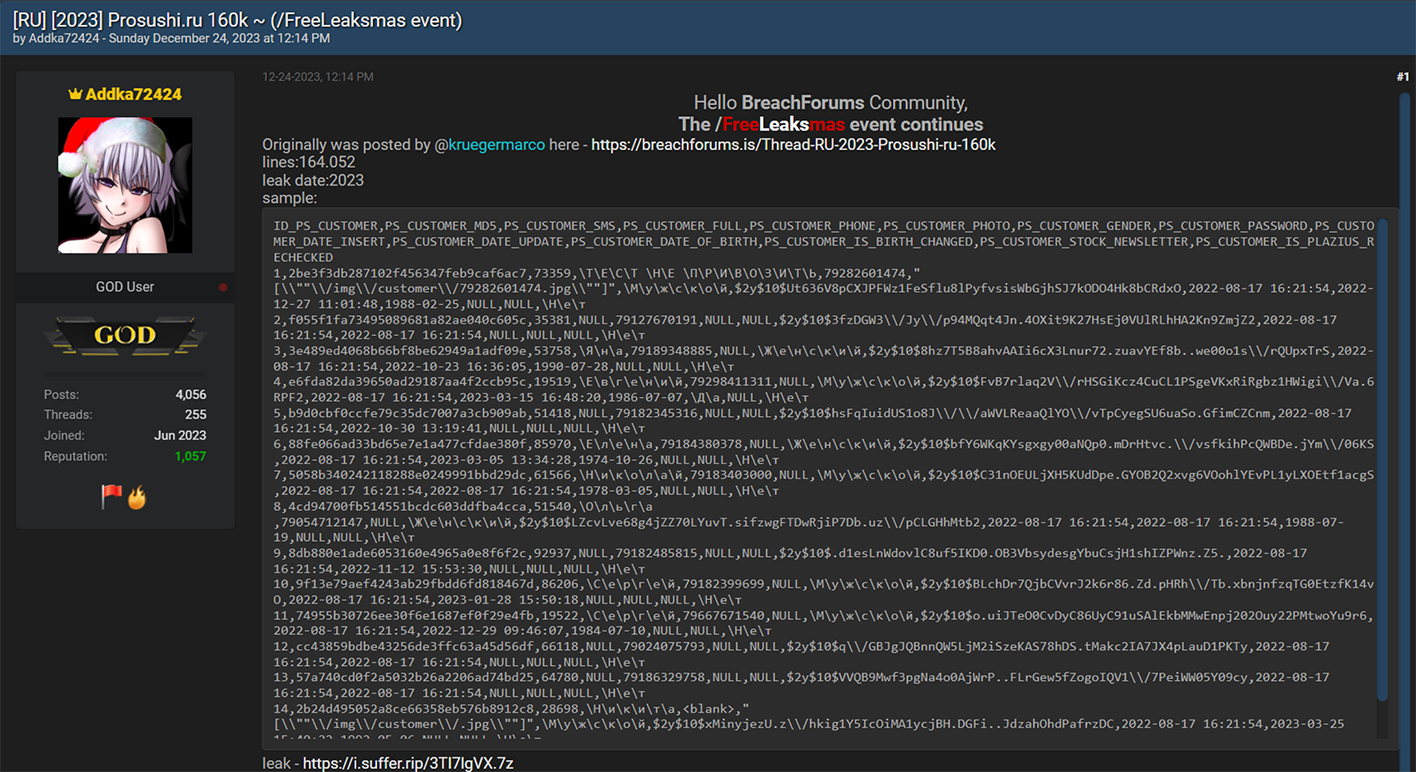
Больше трети опубликованных записей ПДн (свыше 22 млн) были украдены из сетей Movistar, ведущего телеком-провайдера Перу. В рамках Leaksmas слиты базы Национальной службы рыболовства и аквакультуры Чили, крупной кредитной организации Филиппин; германской и французской ИТ-компаний, мексиканского банка, вьетнамского магазина модной одежды, итальянского военторга, индийского магазина спортивного питания, американского кешбэк-сервиса Piggy (впоследствии куплен шведской финтех-компанией Klarna), узбекского интернет-магазина PC Market, российской сети ресторанов ProSushi.


К празднику в даркнете присоединились также киберхулиганы SiegedSec. По такому случаю они взломали базу данных правительства США, которая используется для рассылки оповещений о ЧС.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru