



Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Киберпреступники скомпрометировали фанатский мод Downfall для инди-игры Slay the Spire в жанре стратегии. Цель злоумышленников — установить на устройства геймеров вредоносную программу Epsilon.

Майкл Мэйхем, один из разработчиков, объяснил, что заражённый пакет является модифицированной версией оригинальной игры, а не самим модом из Steam Workshop.

«Вредонос пробрался на одно из наших устройств, при этом не вызвав подозрений у защитных программ. Насколько мне известно, этот зловред не похищает учётные данные, поскольку не было никаких алертов от 2FA», — рассказал в беседе с BleepingComputer Мэйхем.

«Мы полагаем, что злоумышленники всё-таки перехватили токен аутентификации, получили контроль над Steam-аккаунтом и, соответственно, возможность загрузить модифицированную версию софта. Однако это пока всего лишь предположение».

Помимо аккаунта в системе Steam, атакующие добрались и до учётки Discord. В официальном уведомлении Мэйхем также упомянул, что взлом произошёл 25 декабря в период между 21:30 и 22:30 по Москве.

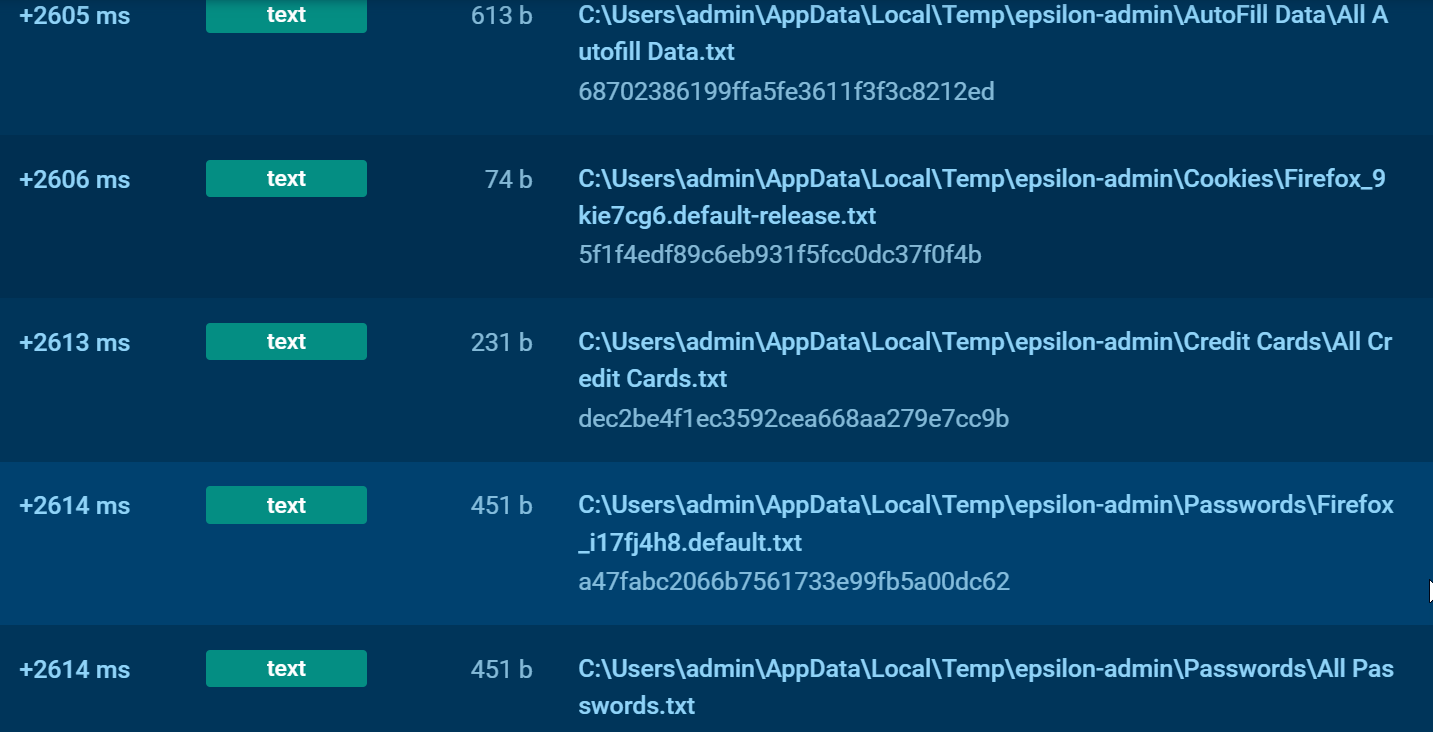
Как только вредонос попадал на устройство жертвы, он начинал собирать файлы cookies, сохранённые пароли и данные банковских карт. В первую очередь троян проверяет браузеры Google Chrome, Yandex, Microsoft Edge, Mozilla Firefox, Brave и Vivaldi.

Чтобы вытащить побольше учётных данных, Epsilon ищет документы, в именах которых присутствует слово «password»:


Epsilon по своему типу является классическим инфостилером. Их задача — собрать побольше конфиденциальных данных и отправить злоумышленникам на удалённый сервер.

Если верить данным на VirusTotal, операторы Epsilon ранее атаковали разработчиков других игр.

Подпишитесь на новости

Binance остановила ввод и вывод средств после взлома на $6,3 млрд

Криптобиржа Binance приостановила пополнение счетов и вывод средств после крупного инцидента в безопасности. По предварительной версии биржи, атакующий проник в инфраструктуру через скомпрометированный ноутбук DevOps-инженера. Оценка затронутых активов — около $6,3 млрд.

Подробности Binance раскрыла в официальном сообщении. Компрометация устройства могла дать злоумышленнику доступ к сервисному контейнеру и позволить отправлять несанкционированные транзакции на вывод. Признаков утечки закрытых ключей кошельков компания пока не обнаружила.

Совместно с партнёрами удалось заморозить около $3 млрд в блокчейне. Биржа отозвала аутентификацию соответствующего адреса, подключила правоохранителей и специалистов по блокчейн-аналитике. Ввод и вывод временно остановлены на время проверок безопасности.

Binance обещает покрыть все потери из фонда SAFU и собственных средств, а после устранения последствий — опубликовать обновлённое подтверждение резервов. Заявление о безопасности пользовательских средств пока исходит от самой компании.

Расследование продолжается: версия с ноутбуком предварительная. Подробный технический разбор биржа обещает после проверки фактов. Пока главный вопрос — как доступ к одному устройству превратился в возможность инициировать вывод такого масштаба.

RSS: Новости на портале Anti-Malware.ru