



Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Киберпреступники скомпрометировали фанатский мод Downfall для инди-игры Slay the Spire в жанре стратегии. Цель злоумышленников — установить на устройства геймеров вредоносную программу Epsilon.

Майкл Мэйхем, один из разработчиков, объяснил, что заражённый пакет является модифицированной версией оригинальной игры, а не самим модом из Steam Workshop.

«Вредонос пробрался на одно из наших устройств, при этом не вызвав подозрений у защитных программ. Насколько мне известно, этот зловред не похищает учётные данные, поскольку не было никаких алертов от 2FA», — рассказал в беседе с BleepingComputer Мэйхем.

«Мы полагаем, что злоумышленники всё-таки перехватили токен аутентификации, получили контроль над Steam-аккаунтом и, соответственно, возможность загрузить модифицированную версию софта. Однако это пока всего лишь предположение».

Помимо аккаунта в системе Steam, атакующие добрались и до учётки Discord. В официальном уведомлении Мэйхем также упомянул, что взлом произошёл 25 декабря в период между 21:30 и 22:30 по Москве.

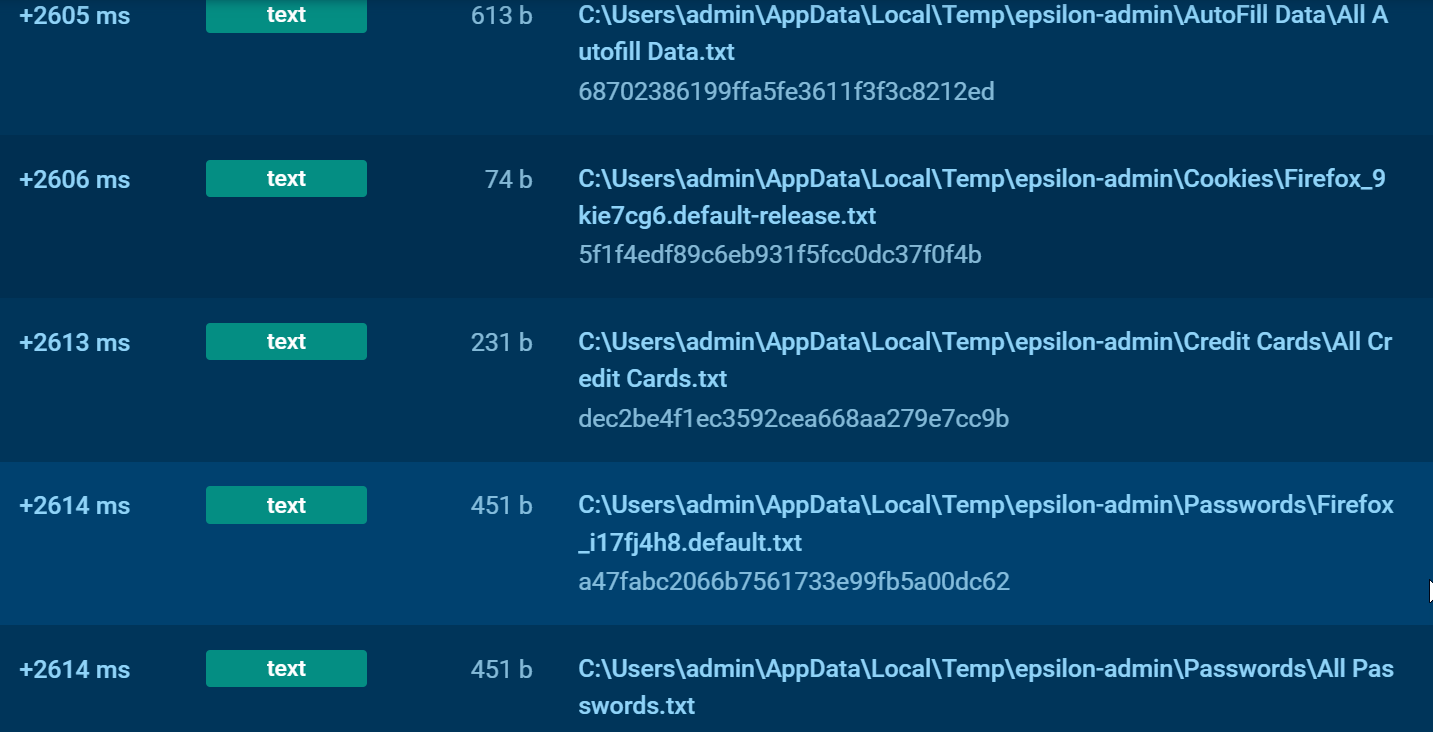
Как только вредонос попадал на устройство жертвы, он начинал собирать файлы cookies, сохранённые пароли и данные банковских карт. В первую очередь троян проверяет браузеры Google Chrome, Yandex, Microsoft Edge, Mozilla Firefox, Brave и Vivaldi.

Чтобы вытащить побольше учётных данных, Epsilon ищет документы, в именах которых присутствует слово «password»:


Epsilon по своему типу является классическим инфостилером. Их задача — собрать побольше конфиденциальных данных и отправить злоумышленникам на удалённый сервер.

Если верить данным на VirusTotal, операторы Epsilon ранее атаковали разработчиков других игр.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru