



В Операции Триангуляция использовались недокументированные фичи Apple CPU

В Операции Триангуляция использовались недокументированные фичи Apple CPU

В Операции Триангуляция использовались недокументированные фичи Apple CPU

«Операция Триангуляция», ставшая одной из самых громких кибершпионских атак, использовала недокументированные функции в процессорах Apple для обхода аппаратных средств защиты. На новые подробности указали специалисты «Лаборатории Касперского».

Поскольку шпионская операция затронула сотрудников Kaspersky, они продолжают анализ сложной цепочки атак, пытаясь найти новые детали.

Благодаря обратному инжинирингу экспертам удалось выяснить, что киберпреступники грамотно подошли к кампании и задействовали малоизвестные аппаратные возможности.

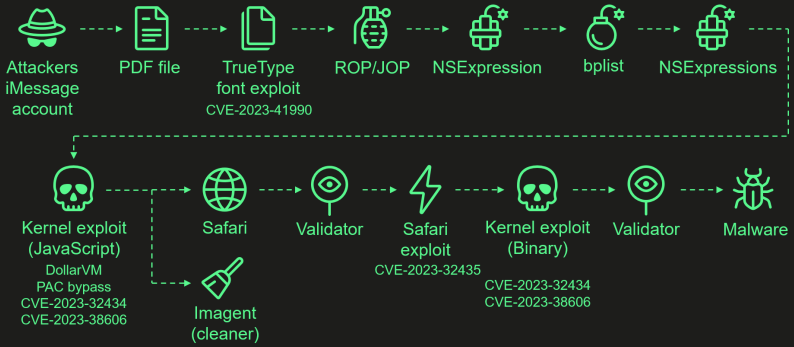
Изучая «Операцию Триангуляция», команда «Лаборатории Касперского» нашла четыре уязвимости нулевого дня: CVE-2023-32434, CVE-2023-32435, CVE-2023-38606 и CVE-2023-41990. После соответствующего уведомления Apple пропатчила эти бреши. Всю цепочку атак исследователи отразили на инфографике ниже:


На фоне других выделяется уязвимость CVE-2023-38606, которая, по словам Kaspersky, и помогла атакующим обойти аппаратную защиту на устройствах Apple. А эксплойт для CVE-2023-32434 позволил злоумышленникам получить доступ к чтению и записи в память ядра.

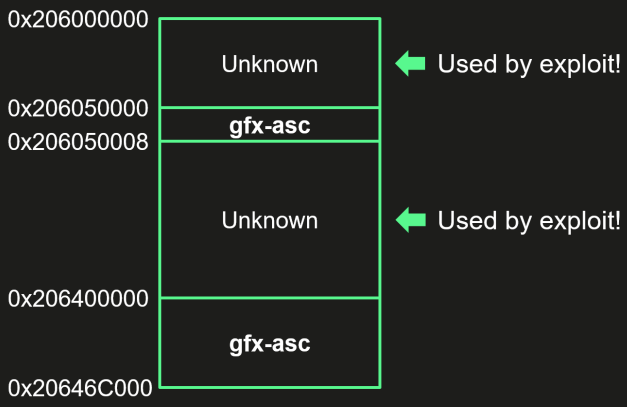
В отчёте «Лаборатории Касперского» отмечается, что CVE-2023-38606 нацелена на неизвестные регистры MMIO (memory-mapped I/O) в процессорах Apple A12-A16. Скорее всего, брешь связана с графическим сопроцессором, который не указан в DeviceTree.


Специалисты считают, что присутствие недокументированной аппаратной фичи в iPhone либо является ошибкой, либо оставлена для отладки и тестирования. В прошлом месяце мы упоминали, что защита авторов Триангуляции была взломана с помощью MitM и промашки Apple.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru