



Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Компания F.A.C.C.T. зафиксировала новую атаку APT-группы Sticky Werewolf. В минувший уикенд злоумышленники попытались с помощью адресной рассылки внедрить трояна удаленного доступа в системы фармацевтической компании.

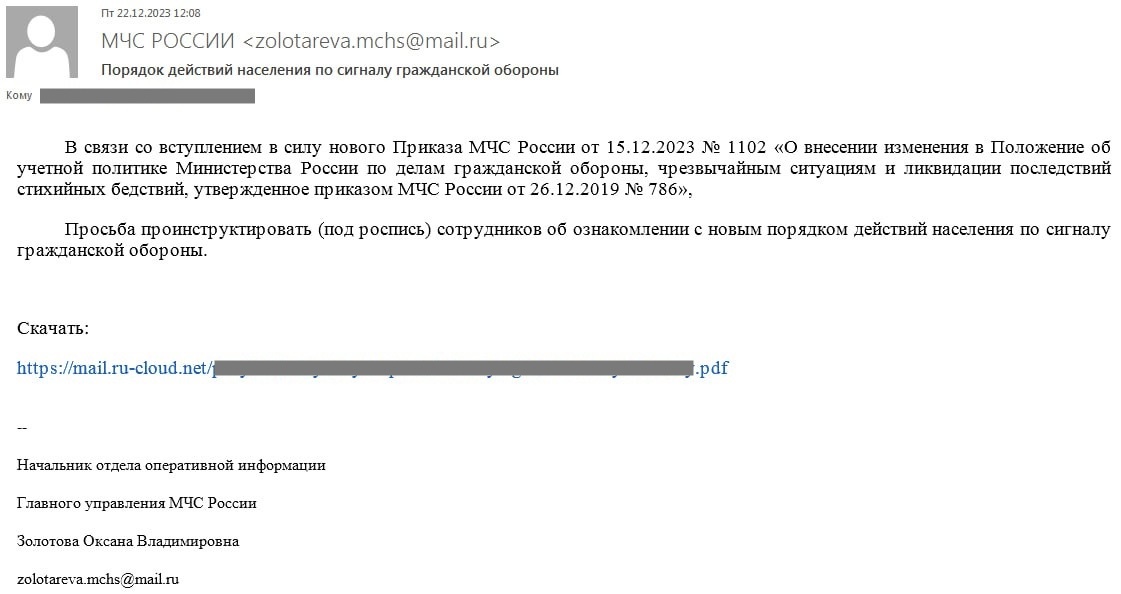
Поддельное имейл-сообщение написано от имени МЧС России и содержит просьбу ознакомить сотрудников с новым порядком действий по сигналу гражданской обороны. Анализ показал, что по вставленной в письмо ссылке загружается вредонос Darktrack RAT.


Подлог выдают использование бесплатной почты для рассылки, а также несоответствие фамилий, указанных в адресе отправителя и подписи в теле письма.

В начале месяца те же злоумышленники провели аналогичную атаку на российский НИИ, который в числе прочего занимается разработкой вакцин. Вредоносные письма рассылались от имени Минстроя и использовали тему обновления охранного оборудования на критически важных объектах. Целевой полезной нагрузкой оказались MetaStealer и Ozone RAT.

Объявившаяся в этом году APT-группа Sticky Werewolf специализируется на кибершпионаже. На ее счету уже как минимум 30 атак, проведенных на территории РФ и Белоруссии. В России также пасутся другие шпионские «оборотни» — Core Werewolf. Этих больше интересуют российская оборонка и объекты КИИ.

Подпишитесь на новости

Интимные дипфейки выходят из даркнета в открытый интернет

Для шантажа больше не обязательно красть настоящие интимные снимки. Злоумышленникам может хватить обычной фотографии из соцсети: остальное дорисует нейросеть. Эксперты предупреждают, что площадки с интимными дипфейками всё активнее работают в открытом интернете, поскольку там больше аудитория и проще зарабатывать.

По данным экспертов, опрошенных «Известиями», владельцы таких ресурсов получают деньги от рекламы, подписок и платных заказов.

Пользователи же могут применять подделки для травли, мести и дискредитации. Готовые сервисы снижают порог входа: специальные технические навыки уже не обязательны.

В материале приводятся результаты исследования, авторы которого выявили 88 публично доступных сайтов с сексуализированными ИИ-изображениями, созданными без согласия людей. Из них 38 полностью посвящены такому контенту.

Блокировки не успевают за распространением. Как объясняет эксперт R-Vision Александр Винокуров, площадки меняют домены и инфраструктуру, а копии материалов продолжают расходиться. Удалить один адрес — ещё не значит убрать подделку из Сети.

Главная опасность — последствия для человека, чьё лицо использовали. Даже выдуманное изображение может стать инструментом шантажа, разрушить отношения и нанести психологическую травму. Аргумент «я ничего такого не снимал» от самой попытки травли не защищает.

Эксперт Solar AURA Александр Вураско считает, что бороться нужно и с распространением, и с монетизацией: быстро рассматривать жалобы, выявлять повторные загрузки и реагировать на подтверждённые нарушения.

RSS: Новости на портале Anti-Malware.ru