



Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Компания F.A.C.C.T. зафиксировала новую атаку APT-группы Sticky Werewolf. В минувший уикенд злоумышленники попытались с помощью адресной рассылки внедрить трояна удаленного доступа в системы фармацевтической компании.

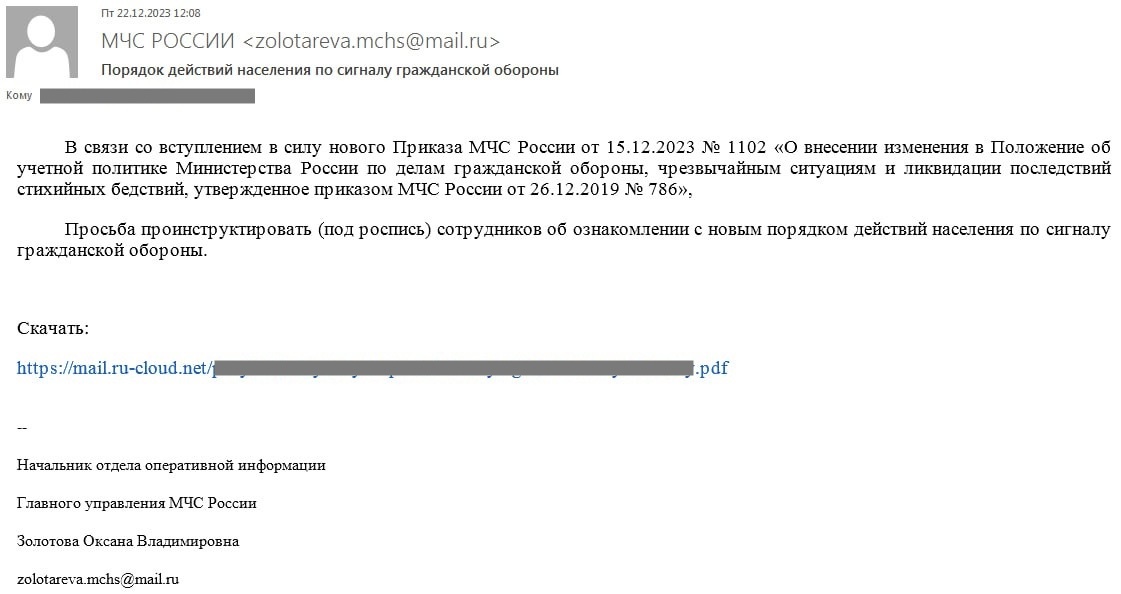
Поддельное имейл-сообщение написано от имени МЧС России и содержит просьбу ознакомить сотрудников с новым порядком действий по сигналу гражданской обороны. Анализ показал, что по вставленной в письмо ссылке загружается вредонос Darktrack RAT.


Подлог выдают использование бесплатной почты для рассылки, а также несоответствие фамилий, указанных в адресе отправителя и подписи в теле письма.

В начале месяца те же злоумышленники провели аналогичную атаку на российский НИИ, который в числе прочего занимается разработкой вакцин. Вредоносные письма рассылались от имени Минстроя и использовали тему обновления охранного оборудования на критически важных объектах. Целевой полезной нагрузкой оказались MetaStealer и Ozone RAT.

Объявившаяся в этом году APT-группа Sticky Werewolf специализируется на кибершпионаже. На ее счету уже как минимум 30 атак, проведенных на территории РФ и Белоруссии. В России также пасутся другие шпионские «оборотни» — Core Werewolf. Этих больше интересуют российская оборонка и объекты КИИ.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru