



Новый Nim-бэкдор проникает в системы через документы Microsoft Word

Новый Nim-бэкдор проникает в системы через документы Microsoft Word

Новый Nim-бэкдор проникает в системы через документы Microsoft Word

В новой фишинговой кампании киберпреступники используют документы Microsoft Word в качестве приманки, чтобы в конечном счёте загрузить на устройство жертвы новый бэкдор, написанный на языке Nim.

Об активности операторов вредоноса сообщили исследователи из Netskope Ганашьям Сатпати и Ян Майкл Алькантара. В отчёте специалисты отмечают следующее:

«Зловред написан на нетипичном языке программирования, что ощутимо затрудняет работу аналитиков и безопасников, поскольку многие из них пока не сильно знакомы с Nim».

Ещё совсем недавно Nim-вредоносы были большой редкостью на ландшафте киберугроз, однако за последние годы можно наблюдать рост интереса вирусописателей к экзотическим языкам.

Например, взять загрузчики NimzaLoader, Nimbda и IceXLoader, а также семейства программ-вымогателей Dark Power и Kanti. Эти зловреды являются отличным примером того, что киберпреступники уделяют всё больше внимания нетипичным языка программирования.

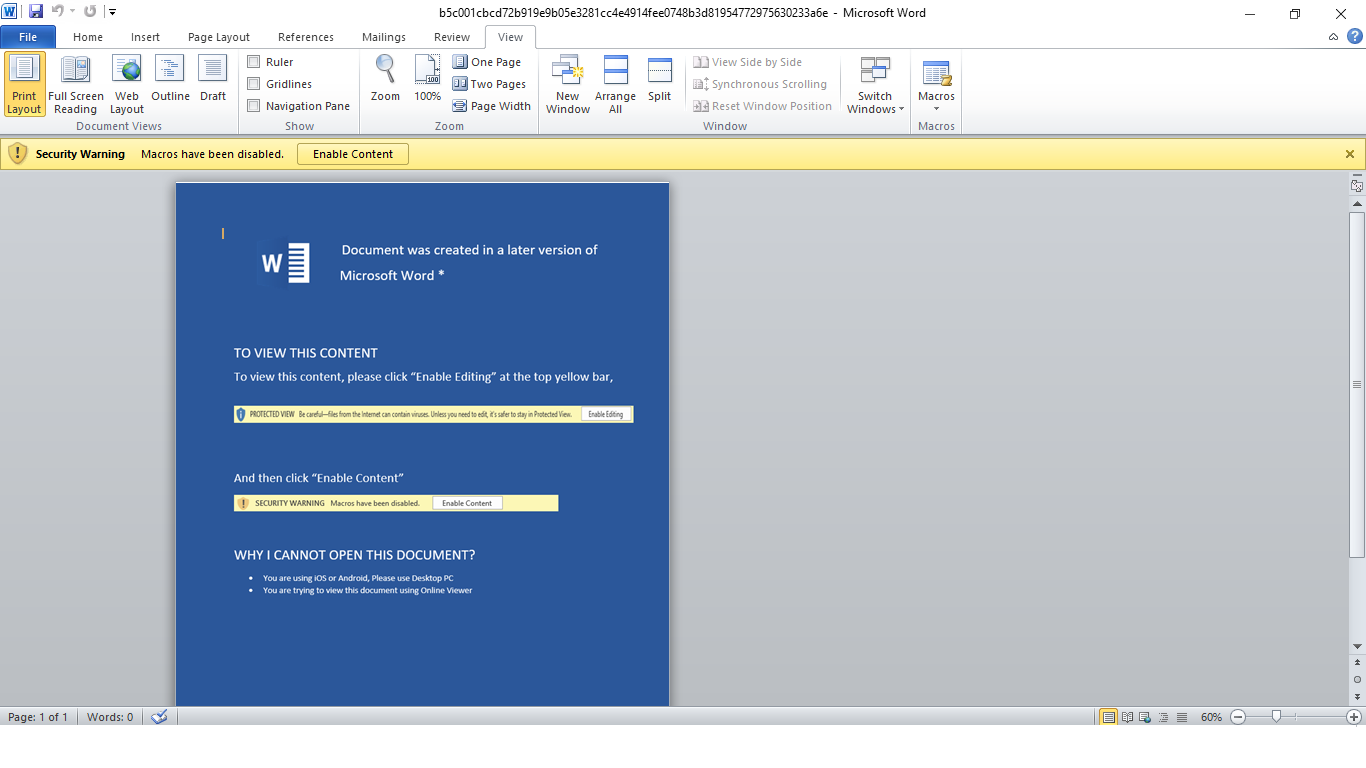
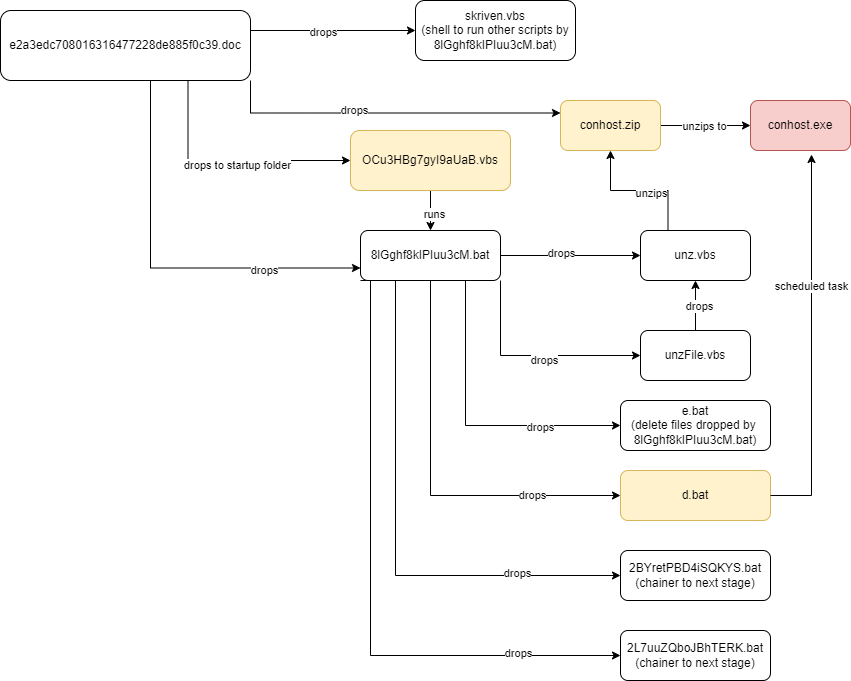
Что касается кампании, которой заинтересовались в Netskope, злоумышленники начинают её с фишинговых писем, к которым прикреплён документ Word. При открытии этого файла пользователя просят включить макросы, с помощью которых в систему и просачивается Nim-вредонос.


После запуска бэкдор перебирает список запущенных процессов, пытаясь найти инструменты анализа. Если ему это удаётся, программа сразу завершает собственный процесс.

Если же «всё чисто», зловред устанавливает соединение с удалённым сервером и ждёт инструкций. Исследователи нашли следующие адреса C2:

  • mail[.]mofa[.]govnp[.]org
  • nitc[.]govnp[.]org
  • mx1[.]nepal[.]govnp[.]org
  • dns[.]govnp[.]org

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru