



Причина 11% киберинцидентов в компаниях — использование теневых ИТ

Причина 11% киберинцидентов в компаниях — использование теневых ИТ

Причина 11% киберинцидентов в компаниях — использование теневых ИТ

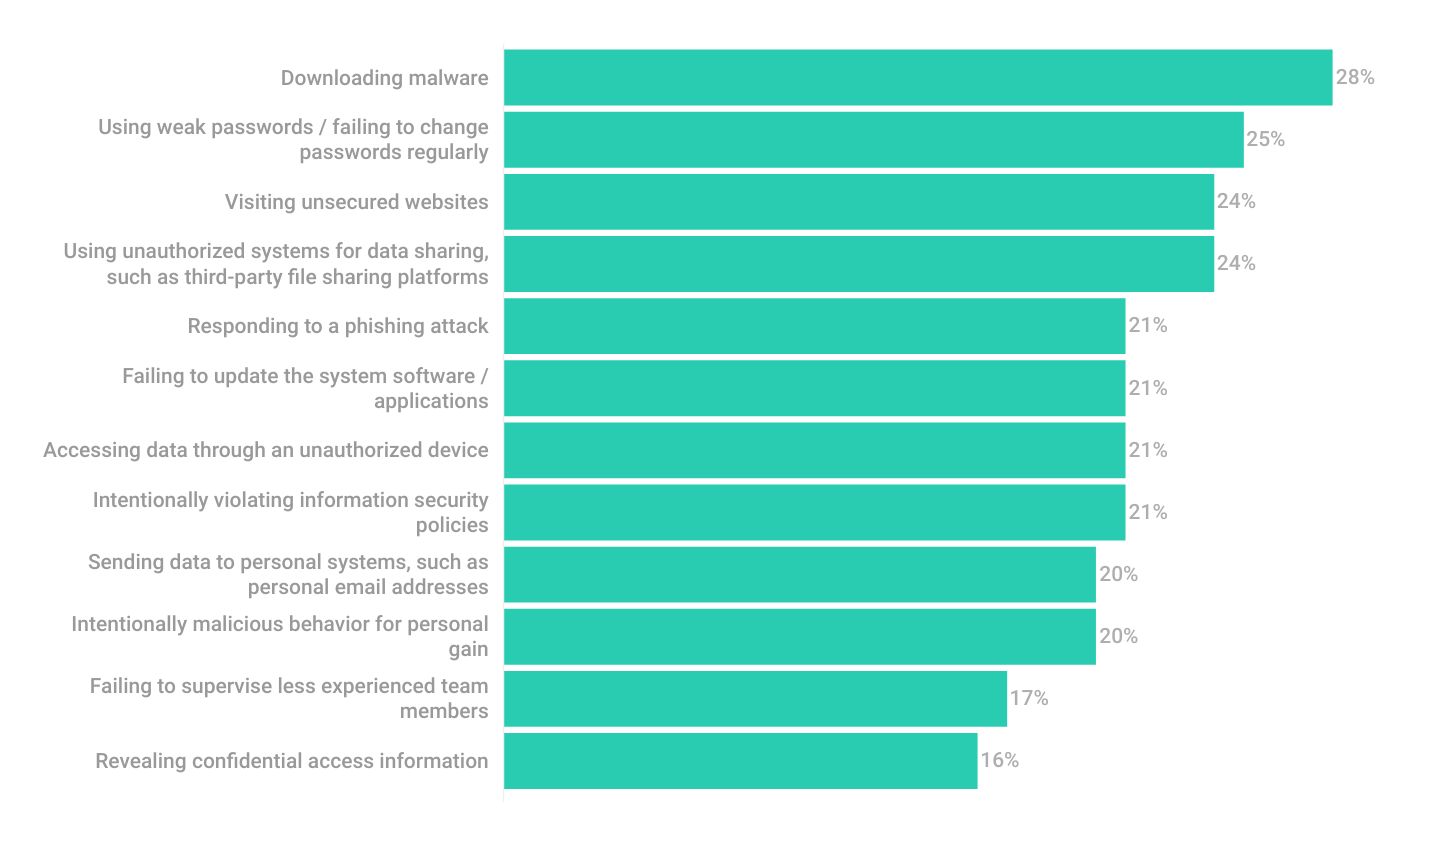
Согласно результатам опроса, проведенного по заказу «Лаборатории Касперского», в 2022 и 2023 гг. с киберинцидентами столкнулись 77% бизнес-структур. В 11% случаев атаку спровоцировало использование сотрудниками нежелательных цифровых инструментов.

В опросе приняли участие 1260 специалистов по ИТ и ИБ из 19 стран, в том числе России. Все они работают в компаниях разной величины, занимая посты менеджера и выше.

Как оказалось, обострившаяся из-за BYOD проблема использования на работе несанкционированных приложений, мобильников, флешек, устаревшего оборудования и наиболее актуальна для ИТ-индустрии (16% киберинцидентов). Высоки также риски на объектах КИИ, в транспортных и логистических компаниях (по 13%).

Ситуацию усугубляет тот факт, что во многих организациях не прописана ответственность сотрудников за нарушения политик безопасности и отсутствует соответствующий контроль.


В реальности рисков, связанных с использованием теневых ИТ, все недавно убедились га примере Okta. Сотрудник техподдержки хранил учетные данные для доступа к системе в своем Google-аккаунте; злоумышленникам удалось взломать его (или персональный девайс), войти в систему и украсть имена и имейл-адреса пользователей, среди которых числились Cloudflare и 1Password.

«Сотрудники, использующие приложения, устройства и облачные сервисы, не одобренные ИТ-отделом, рассуждают так: если у них надёжный разработчик, значит, они безопасны, — комментирует Алексей Вовк, руководитель управления ИБ Kaspersky. — Однако сторонние поставщики применяют так называемую модель разделённой ответственности. Она означает, что, нажимая „Я согласен”, пользователь подтверждает, что будет регулярно обновлять ПО и берёт на себя ответственность за инциденты, связанные с его использованием (включая утечку корпоративных данных)».

Снизить риски в отношении теневых ИТ помогут рекомендации экспертов:

  • укрепить связи с ИТ-отделом внутри компании;
  • регулярно проводить инвентаризацию ИТ-активов и проверять внутреннюю сеть;
  • ограничить доступ к внутренним системам для удаленных сотрудников, обеспечить контроль;
  • ограничить использование сторонних сервисов;
  • обучать сотрудников основам ИБ, повышать квалификацию ИТ-персонала;
  • использовать надёжные защитные решения, такие как Kaspersky Security для бизнеса и Kaspersky Endpoint Security Cloud.
Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru