



Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Эксперты F.A.C.C.T. зафиксировали новые атаки APT-группы Cloud Atlas на территории России. На сей раз мишенями были избраны агропромышленное предприятие и исследовательская госкомпания.

Русскоязычная группировка Cloud Atlas, действующая в интернете с 2014 года, специализируется на шпионаже и краже конфиденциальных данных. Ее в основном интересуют промпредприятия и госкомпании России, Белоруссии, Азербайджана, Турции и Словении.

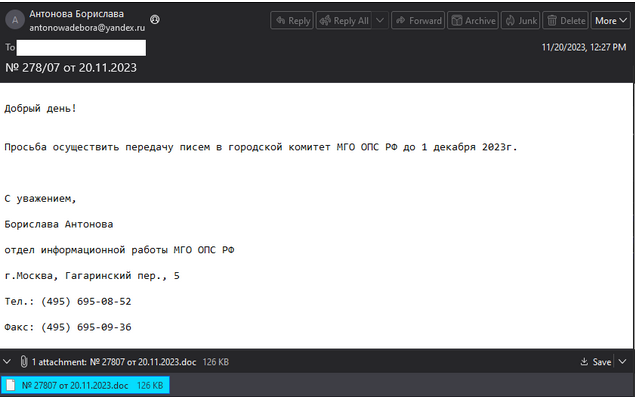
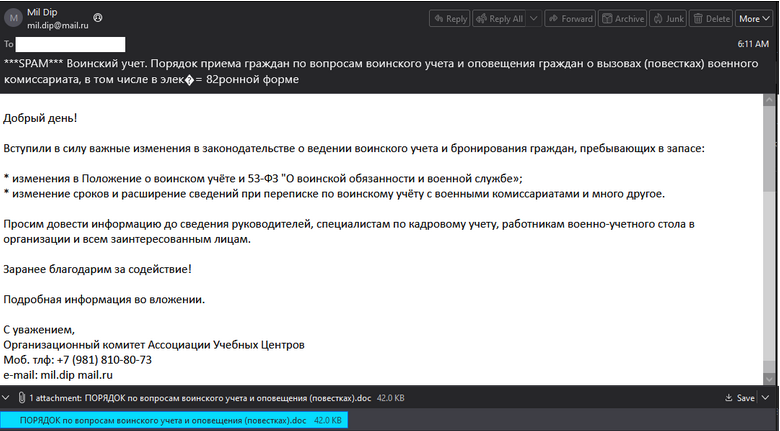
Целевые атаки злоумышленников обычно начинаются с рассылки поддельных писем с вредоносным вложением. Новые фейки, по свидетельству F.A.C.C.T., распространялись с аккаунтов @yandex.ru и @mail.ru; в качестве приманки использовались две актуальные темы: поддержка участников СВО и воинский учет.

В одном случае сообщение было написано от имени Московской городской организации Общероссийского профессионального союза работников государственных учреждений (РОО МГО ПРГУ РФ). Получателю напоминали о дедлайне на сбор поздравлений к Новому году для передачи в зону СВО.


Аналитики отметили, что вставленные в тело письма контакты действительно принадлежат МГО (приведены на ее сайте). От себя добавим: авторы послания неверно указали аббревиатуру.

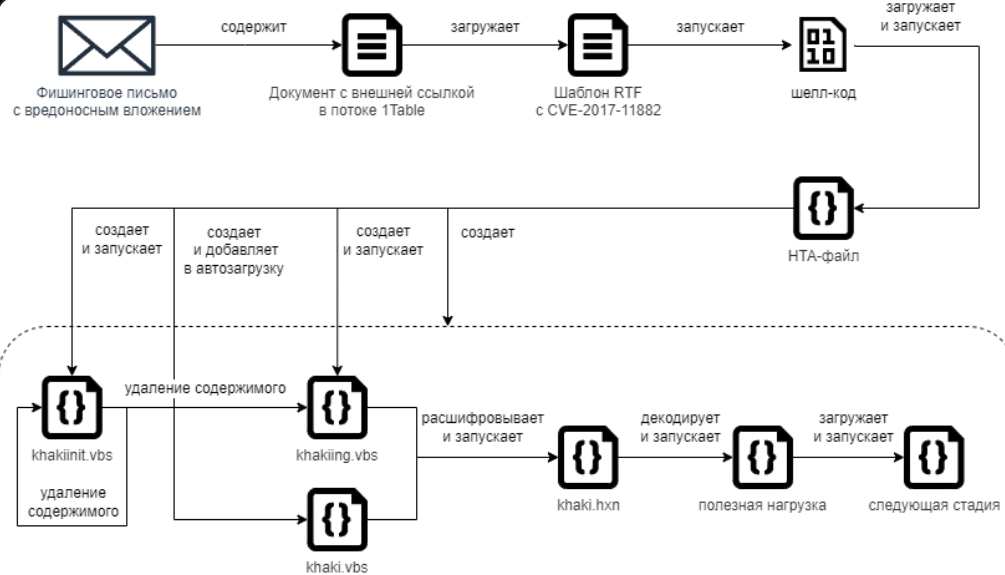
Прикрепленный файл содержал копию письма горкома МГО, разосланного в ноябре в профсоюзы с целью организации сбора писем и поздравительных открыток для участников СВО. В маскировочный документ была вставлена ссылка, по которой при его открытии на машину жертвы загружается шаблон — RTF-файл с эксплойтом CVE-2017-11882.

Другая рассылка использовала имя Ассоциации Учебных Центров и тему изменения порядка воинского учета и рассылки повесток военнообязанным. Вложение тоже содержало текст, скопированный из легитимного источника и дополненный вредоносной ссылкой.


Киллчейн в обоих случаях схож с тем, что привела в своем отчете Positive Technologies, но вдобавок использует альтернативные потоки данных.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru