



Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Эксперты F.A.C.C.T. зафиксировали новые атаки APT-группы Cloud Atlas на территории России. На сей раз мишенями были избраны агропромышленное предприятие и исследовательская госкомпания.

Русскоязычная группировка Cloud Atlas, действующая в интернете с 2014 года, специализируется на шпионаже и краже конфиденциальных данных. Ее в основном интересуют промпредприятия и госкомпании России, Белоруссии, Азербайджана, Турции и Словении.

Целевые атаки злоумышленников обычно начинаются с рассылки поддельных писем с вредоносным вложением. Новые фейки, по свидетельству F.A.C.C.T., распространялись с аккаунтов @yandex.ru и @mail.ru; в качестве приманки использовались две актуальные темы: поддержка участников СВО и воинский учет.

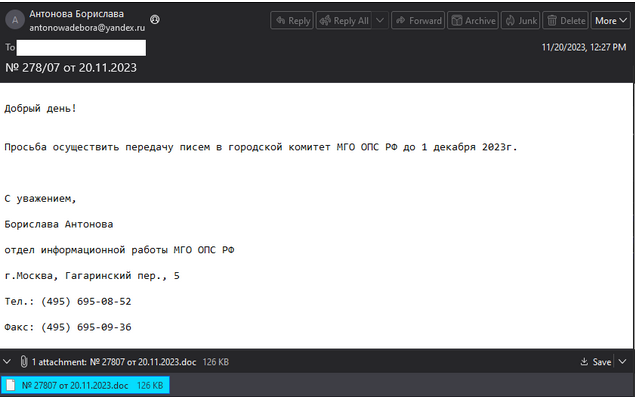
В одном случае сообщение было написано от имени Московской городской организации Общероссийского профессионального союза работников государственных учреждений (РОО МГО ПРГУ РФ). Получателю напоминали о дедлайне на сбор поздравлений к Новому году для передачи в зону СВО.


Аналитики отметили, что вставленные в тело письма контакты действительно принадлежат МГО (приведены на ее сайте). От себя добавим: авторы послания неверно указали аббревиатуру.

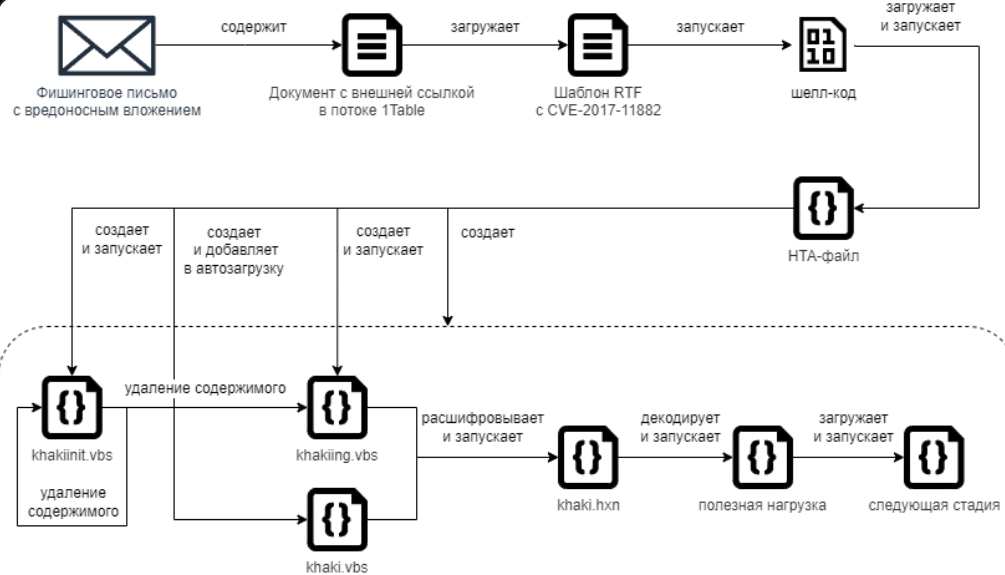
Прикрепленный файл содержал копию письма горкома МГО, разосланного в ноябре в профсоюзы с целью организации сбора писем и поздравительных открыток для участников СВО. В маскировочный документ была вставлена ссылка, по которой при его открытии на машину жертвы загружается шаблон — RTF-файл с эксплойтом CVE-2017-11882.

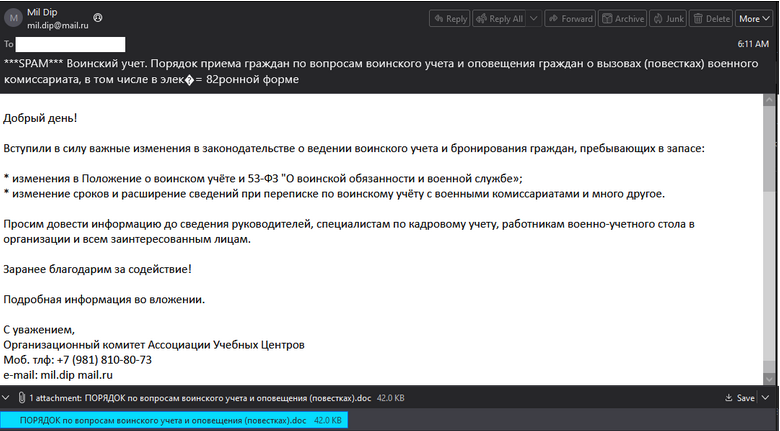
Другая рассылка использовала имя Ассоциации Учебных Центров и тему изменения порядка воинского учета и рассылки повесток военнообязанным. Вложение тоже содержало текст, скопированный из легитимного источника и дополненный вредоносной ссылкой.


Киллчейн в обоих случаях схож с тем, что привела в своем отчете Positive Technologies, но вдобавок использует альтернативные потоки данных.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru